
Принципы организации VPN
VPN (Virtual Private Network) – широко распространённая технология, позволяющая организовывать виртуальные сети поверх существующих реальных сетей. В данной статье речь пойдёт о терминологии и общих принципах, настройка таких сетей будет рассматриваться отдельно.
Не смотря на слово «Private» в названии технологии, существует возможность организации и общедоступных – нешифрованных сетей. Вообще, организация VPN может осуществляться огромным количеством способов с использованием разных технологий (SSL VPN, IPSec, GRE и др.).
Любое построение VPN-а означает создание туннелей, под туннелем подразумевается канал между двумя устройствами, по которому передаётся данные. Важное условие – данные изолированы от особенностей построения канала. Устройство, передающее полезные данные делает это так, как будто бы никакого туннеля нет, а настройка самого туннеля при этом выделяется в отдельную задачу. Существует два типа VPN туннелей:
- Remote access VPN – означает, что туннель организуется между приложением на компьютере клиента и каким-либо устройством, которое выступает в качестве сервера и организовывает подключения от различных клиентов (например, VPN-концентратор, маршрутизатор, Cisco ASA и т.п.)
- Site-to-site VPN – подразумевает наличие двух устройств (например, маршрутизаторов), между которыми имеется перманентный туннель, в этом случае, пользователи находятся за устройствами, в локальный сетях и на их компьютерах не требуется установки какого-либо специального программного обеспечения.
Первый тип используется для подключения, например, удалённых работников в корпоративную сеть предприятия по защищённому каналу. В этом случае работник может находиться в любом месте, где есть интернет, и программное обеспечение на его компьютере построит туннель до маршрутизатора компании, по которому будут передаваться полезные данные. Второй тип используется в случае необходимости стационарного соединения между двумя удалёнными филиалами, или филиалом и центральным офисом. В этом случае сотрудники без специального ПО работают в локальной сети офиса, а на границе этой сети стоит маршрутизатор, который незаметно для пользователя создаёт туннель с удалённым маршрутизатором и передаёт на него полезный трафик.
В туннеле обычно используется три прослойки протоколов:
- Транспортный протокол (например, IP). Это протокол, на котором построена существующая реальная сеть, то есть, он изначально не связан с VPN-ом, но используется для транспортировки инкапсулированных пакетов, содержащих внутри себя зашифрованную, или открытую информацию, относящуюся ко внутренней сети туннеля.
- Протокол инкапсуляции (например, GRE) – используется как прослойка между транспортным протоколом и внутренним транспортируемым протоколом.
- Инкапсулированный (транспортируемый) протокол (например, IP, IPX, IPSec) – это собственно пакеты внутритуннельной сети, пользователь, подключенный к VPN-у отправляет пакеты, которые на входе в туннель становятся инкапсулированными, например, в GRE, который, в свою очередь, инкапсулируется в транспортный протокол.
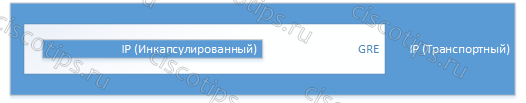
Таким образом, общий порядок инкапсуляции, в случае использования site-to-site VPN следующий: пользователь отправляет обычный пакет, пакет доходит до устройства, на котором поднят туннель, устройство заворачивает этот полезный пакет в поле «data» протокола инкапсуляции, который, в свою очередь заворачивается в поле «data» транспортного протокола. После чего из устройства выходит с виду обычный, например, ip пакет, в котором, на самом деле, в поле с полезными данными содержится GRE-пакет, в котором, в свою очередь, содержится другой внутренний IP пакет. Это позволяет использовать независимую адресацию внутри туннеля и снаружи туннеля. Когда целевое устройство получает такой пакет, оно разворачивает его, декапсулируя из него GRE и потом внутренний IP пакет. После чего внутренний пакет направляется получателю. В данной ситуации, как не сложно догадаться, отправитель и получатель ничего не знаю о наличии туннеля, и работают так, как будто бы его нет. При этом в транспортном протоколе используется одна адресация (например, публичные IP адреса), а в транспортируемом протоколе могут использоваться приватные адреса, что не мешает ему транспортироваться через интернет (так как маршрутизация осуществляется для внешнего, транспортного пакета).
Связать несколько филиалов: VPN Site-to-Site
VPN типа Site-to-site — VPN-соединение, известное как соединение типа point-to-point. При межсетевом взаимодействии два одноранговых узла общаются напрямую. VPN типа Site-to-site обеспечивает прозрачную связь между двумя сетями, расположенными в разных офисах.
Защищенный туннель VPN по типу site-to-site позволяет устанавливать безопасные соединения между несколькими частными сетями удалённых филиалов или отделов. На базе решений FortiGate можно настроить IPsec VPN между вашей инфраструктурой в дата-центрах Selectel и облаком или офисом, где расположена другая инфраструктура и рабочие места сотрудников. О преимуществах аппаратного решения читайте на сайте.
IPsec — набор протоколов, который используется для аутентификации и шифрования трафика между двумя одноранговыми узлами. Три наиболее часто используемых протокола в наборе:
- Internet Key Exchange (IKE) — выполняет «рукопожатие», обслуживание туннеля и отключение;
- Encapsulation Security Payload (ESP) — обеспечивает целостность данных и шифрование;
- Authentication Header (AH) — предлагает только целостность данных, но не шифрование.
FortiGate использует только ESP для передачи полезной нагрузки пакета. AH не используется FortiGate.
IKE (The Internet Key Exchange) * — стандартный протокол набора протоколов IPsec, используемый для обеспечения безопасности взаимодействия в VPN, то есть IKE устанавливает туннель IPsec VPN.Для того, чтобы протоколы в составе IPsec могли выполнять свою работу по защите передаваемых данных, протокол IKE устанавливает между двумя конечными точками логическое соединение — безопасную ассоциацию (Security Association, SA). SA определяет аутентификацию, ключи и настройки, которые будут использоваться для шифрования и расшифрования пакетов.
* IKE определяет две фазы (Phase 1 и Phase 2):
- Phase 1 — согласование параметров безопасного обмена данными о настройках, что происходит, когда каждая конечная точка туннеля подключается и начинает настраивать VPN. В процессе Phase 1 участники аутентифицируют друг друга и договариваются о параметрах установки специального канала, необходимого только для обмена информацией о желаемых алгоритмах шифрования и прочих деталях будущего IPsec-туннеля, то есть:
- создание одной двунаправленной IKE SA для определения безопасного канала и согласование настроек;
- обмен ключами по алгоритму Диффи-Хеллмана, которые будут использоваться в Phase 2;
- аутентификация обоих концов туннеля на основе общего ключа (Pre-Shared Key) или цифровой подписи (сертификата);
Таким образом, участники получили шифрованный туннель с установленными параметрами, которые их всех устраивают, и направляют туда потоки данных, которые необходимо шифровать.
Периодически обновляются ключи шифрования для основного туннеля: участники вновь связываются туннелю, установленному в Phase 1, затем проходят Phase 2 и заново устанавливают SA.
Каждая Phase 1 может иметь несколько Phase 2, например, если требуется использовать разные ключи шифрования для каждой подсети, трафик которой пересекает туннель.
По окончании Phase 2 устанавливается VPN-подключение.
Настроить базовый VPN Site-to-site между двумя FortiGate
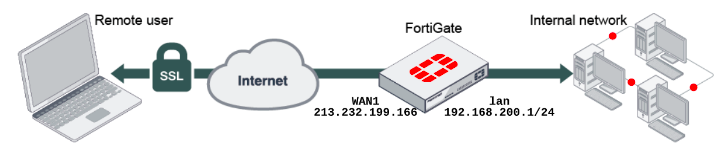
В данном подразделе будет рассмотрена настройка IPsec VPN между двумя межсетевыми экранами FortiGate.
Для создания VPN туннеля на межсетевом экране требуется:
- наличие настроенного внешнего интерфейса, через который будут подключаться устройства;
- внутренняя сеть;
- доступ к веб-интерфейсу FortiGate.
Настроить Brunch
- Перейдите в раздел VPN → IPSec Wizard. В мастере настройки предстоит пройти три этапа: VPN Setup, Authentication и Policy & Routing.
- На этапе VPN Setup установите Template Type в значение Site to Site.
- Установите Remote Device Type в значение FortiGate
- Установите NAT Configuration в значение No NAT between sites.
- Нажмите кнопку Next для продолжения настройки.
- На этапе Authentication установите Remote device в значение IP Address.
- В поле Remote IP Address укажите внешний адрес другой площадки.
- В Outgoing Interface выберите внешний интерфейс (в примере используется wan(port1)).
- Убедитесь, что в Authentication Method выбрано значение Pre-shared key.
- Укажите значение ключа в поле Pre-shared Key.
- Нажмите кнопку Next для продолжения настройки.
- На этапе Policy & Routing в Local Interface выберите внутренний интерфейс (в примере используется lan(port2)).
- Адрес локальной подсети автоматически добавится в поле Local subnets.
- Укажите в Remote Subnets адрес локальной подсети другой площадки.
- Установите Internet Access в значение None.
После создания VPN туннеля на экране появится сводная информация о созданных объектах.
Настроить HQ
Выполните настройки по аналогии с предыдущим разделом.
- в списке всех туннелей IPsec VPN отобразится новый HQ to Brunch со статусом Up;
- в списке интерфейсов — новый интерфейс под внешним, через который проходит подключение.
Пользователь в любой из офисных сетей будет иметь возможность прозрачно подключаться к любому адресу в другой офисной сети.
Если нужно сгенерировать трафик для проверки соединения, отправьте эхо-запрос на внутренний интерфейс Branch FortiGate из внутренней сети HQ. Для этого установите в качестве источника внутренний интерфейс для операции ping в CLI:
HQ # exec ping-options source 192.168.200.2 HQ # exec ping 192.168.100.2 PING 192.168.100.2 (192.168.100.2): 56 data bytes 64 bytes from 192.168.100.2: icmp_seq=0 ttl=255 time=0.6 ms 64 bytes from 192.168.100.2: icmp_seq=1 ttl=255 time=0.4 ms 64 bytes from 192.168.100.2: icmp_seq=2 ttl=255 time=0.4 ms 64 bytes from 192.168.100.2: icmp_seq=3 ttl=255 time=0.4 ms 64 bytes from 192.168.100.2: icmp_seq=4 ttl=255 time=0.6 ms --- 192.168.100.2 ping statistics --- 5 packets transmitted, 5 packets received, 0% packet loss round-trip min/avg/max = 0.4/0.4/0.6 msСравнение Site-to-Site VPN и VPN с удаленным доступом

Виртуальные частные сети (VPN) широко используются для повышения безопасности и конфиденциальности в Интернете. VPN позволяют пользователям подключаться к частной сети, обеспечивая безопасный доступ к ресурсам из удаленных мест. Существует два основных типа VPN: Site-to-Site VPN и VPN с удаленным доступом.
Понимание VPN
В сегодняшнюю цифровую эпоху безопасность данных имеет первостепенное значение. С ростом числа кибератак и утечек данных стало необходимо защищать конфиденциальные данные при доступе в Интернет. Виртуальные частные сети (VPN) стали популярным решением этой проблемы.
Что VPN?
Виртуальная частная сеть (VPN) обеспечивает безопасные и зашифрованные соединения через Интернет или соединения WAN (Wide Area Network). С помощью VPN пользователи могут безопасно получать доступ к сети или приложениям своей организации даже из удаленных мест. VPN создает безопасную и частную сеть путем туннелирования трафика через Интернет, что помогает защититься от таких угроз, как взлом, кража данных и незащищенные соединения.
VPN широко используются предприятиями и частными лицами для защиты своей онлайн-активности от посторонних глаз. Шифруя данные, виртуальные частные сети гарантируют, что онлайн-активность пользователя не может быть перехвачена, отслежена или изменена кем-либо.
Как работают VPN
VPN работают, создавая безопасный туннель для передачи данных между устройством пользователя и VPN-сервером. Между устройством пользователя и VPN-сервером устанавливается зашифрованное соединение. Это соединение называется VPN-туннелем. Как только пользователь подключится к VPN-серверу, весь интернет-трафик с устройства будет проходить через VPN-туннель.
VPN используют различные протоколы шифрования, такие как OpenVPN, IPSec и SSL, для обеспечения конфиденциальности, целостности и подлинности данных, передаваемых через VPN-туннель. Эти протоколы используют сложные алгоритмы для шифрования данных и гарантируют, что только предполагаемый получатель может получить к ним доступ.
Распространенные варианты использования VPN
VPN используются по ряду причин, таких как:
- Безопасный удаленный доступ к системам компании из другого места. С помощью VPN сотрудники могут безопасно получать доступ к сети и приложениям своей организации из любой точки мира без ущерба для безопасности.
- Доступ к содержимому или службам с географическим ограничением. Многие веб-сайты и службы ограничены определенным географическим местоположением. VPN позволяют пользователям обходить эти ограничения и получать доступ к контенту или услугам из любой точки мира.
- Защита личной информации при использовании общедоступный Wi-Fi: общедоступные сети Wi-Fi часто не защищены, что делает их уязвимыми для кибератак. Виртуальные частные сети шифруют данные, передаваемые по этим сетям, гарантируя, что личная информация пользователя останется в безопасности.
- Защита конфиденциальных данных при удаленной работе. С появлением удаленной работы стало необходимо защищать конфиденциальные данные при работе вне офиса. VPN обеспечивают безопасное и зашифрованное соединение, гарантируя, что данные останутся в безопасности даже при доступе из удаленного места.
VPN стали важным инструментом для всех, кто ценит свою конфиденциальность и безопасность в Интернете. Благодаря своей способности шифровать данные и защищать от киберугроз они стали популярным выбором как для бизнеса, так и для частных лиц.
Сеть-сеть VPN
Определение и цель
Виртуальные частные сети типа «сеть-сеть», также известные как «маршрутизатор-маршрутизатор», обеспечивают безопасное сетевое подключение между устройствами, расположенными в разных географических точках. Виртуальные частные сети Site-to-Site устанавливают безопасное соединение между двумя или более сетями через Интернет, обеспечивая безопасную передачу данных.
Site-to-Site VPN — важная технология для компаний, расположенных в нескольких местах. Они обеспечивают безопасную и надежную связь между различными сегментами сети, упрощая совместное использование ресурсов и совместную работу над проектами. Используя Site-to-Site VPN, предприятия могут гарантировать, что их данные защищены от несанкционированного доступа, а их сотрудники могут работать удаленно без ущерба для безопасности.
Как работают межсайтовые VPN
Site-to-Site VPN создают безопасное соединение между двумя или более локальными сетями. Шлюз VPN в каждой сети создает безопасный туннель между двумя сетями, что позволяет безопасно передавать данные. Когда соединение установлено, удаленная сеть отображается как локальная сеть, что позволяет пользователям любой сети получать доступ к ресурсам в удаленной сети, как если бы они были локальными.
Шифрование, используемое в Site-to-Site VPN, обычно очень надежное, что затрудняет перехват или расшифровку передаваемых данных хакерами. Это шифрование необходимо для предприятий, которые обрабатывают конфиденциальные данные, такие как финансовая информация или личные данные.
Преимущества Site-to-Site VPN
Основными преимуществами site-to-site VPN являются:
- Безопасная связь между различными сегментами сети
- Поддержка нескольких устройств, включая серверы, маршрутизаторы и брандмауэры.
- Простая установка и настройка
- Разрешить удаленный доступ к локальным ресурсам, таким как принтеры и общие папки.
Site-to-Site VPN — это отличный способ защитить ваши бизнес-данные от несанкционированного доступа. Их легко установить и настроить, что делает их идеальным решением для предприятий любого размера. Они также обеспечивают удаленный доступ к локальным ресурсам, что может быть очень полезно для сотрудников, которым необходимо работать из дома или в дороге.
Недостатки Site-to-Site VPN
Основные недостатки Site-to-Site VPN:
- Может быть сложно настроить для нетехнических пользователей
- Управление несколькими VPN-подключениями может быть сложной задачей
- Может потребоваться выделенное оборудование VPN
Хотя Site-to-Site VPN, как правило, легко установить и настроить, они могут быть сложными для нетехнических пользователей. Управление несколькими VPN-подключениями также может быть сложной задачей, особенно для предприятий с большим количеством местоположений. Кроме того, для некоторых VPN типа Site-to-Site может потребоваться выделенное оборудование VPN, которое может быть дорогостоящим.
Распространенные сценарии Site-to-Site VPN
Виртуальные частные сети Site-to-Site обычно используются в следующих сценариях:
- Подключение удаленных офисов к центральному офису
- Совместное использование ресурсов между различными отделами или филиалами
- Разрешение нескольким офисам работать вместе над проектом
Site-to-Site VPN — важная технология для компаний, расположенных в нескольких местах. Они обеспечивают безопасную и надежную связь между различными сегментами сети, упрощая совместное использование ресурсов и совместную работу над проектами. Используя Site-to-Site VPN, предприятия могут гарантировать, что их данные защищены от несанкционированного доступа, а их сотрудники могут работать удаленно без ущерба для безопасности.
VPN с удаленным доступом
Определение и цель
VPN удаленного доступа, также известные как VPN «клиент-сайт», позволяют удаленным пользователям безопасно подключаться к сети организации. VPN с удаленным доступом обеспечивают зашифрованный доступ к ресурсам через Интернет. Пользователи могут легко получить доступ к сети и ее ресурсам, установив VPN-клиент на свое устройство и подключившись к VPN-серверу через Интернет.
В последние годы VPN с удаленным доступом становятся все более популярными, поскольку все больше и больше сотрудников работают удаленно или нуждаются в доступе к ресурсам компании во время путешествий. С помощью VPN с удаленным доступом сотрудники могут безопасно получать доступ к ресурсам компании из любой точки мира, если у них есть подключение к Интернету.
Как работают VPN с удаленным доступом
VPN с удаленным доступом позволяют пользователям безопасно подключаться к сети организации через VPN-клиент. Клиент VPN устанавливает соединение с сервером VPN через Интернет. После установления соединения удаленные пользователи могут получить доступ к ресурсам организации, как если бы они находились в одной сети.
VPN с удаленным доступом используют различные протоколы для установления безопасного соединения между устройством пользователя и сетью организации. Некоторые из наиболее распространенных протоколов, используемых VPN с удаленным доступом, включают PPTP, L2TP/IPSec, SSL и OpenVPN.
Преимущества VPN с удаленным доступом
Основные преимущества VPN с удаленным доступом:
- Простота настройки и управления. Виртуальные частные сети удаленного доступа относительно просты в настройке и управлении даже для организаций с ограниченными ИТ-ресурсами.
- Доступ к ресурсам компании из любого места: с помощью VPN с удаленным доступом сотрудники могут получить доступ к ресурсам компании из любой точки мира, если у них есть подключение к Интернету.
- Безопасный доступ к ресурсам организации: VPN с удаленным доступом обеспечивают зашифрованный доступ к ресурсам организации, гарантируя, что конфиденциальные данные останутся в безопасности.
- Обеспечивает безопасный доступ к Интернету при подключении к VPN: VPN с удаленным доступом могут обеспечить дополнительный уровень безопасности, позволяя пользователям получать доступ к Интернету через VPN, а не напрямую.
Недостатки VPN с удаленным доступом
Основные недостатки VPN с удаленным доступом:
- Может представлять угрозу безопасности, если устройства не защищены должным образом: VPN с удаленным доступом могут представлять угрозу безопасности, если пользователи подключаются к VPN с незащищенных устройств или сетей.
- На подключение к VPN могут влиять пропускная способность и задержка: VPN с удаленным доступом требуют стабильного подключения к Интернету с достаточной пропускной способностью, чтобы обеспечить бесперебойную работу пользователей.
- Для поддержки могут потребоваться дополнительные лицензии на оборудование или программное обеспечение. В зависимости от размера и сложности организации для поддержки VPN с удаленным доступом могут потребоваться дополнительные лицензии на оборудование или программное обеспечение.
Распространенные сценарии VPN с удаленным доступом
Клиенты используют VPN удаленного доступа в следующих сценариях:
- Соединительный удаленные работники к сети организации: VPN с удаленным доступом позволяют удаленным сотрудникам безопасно получать доступ к сети и ресурсам организации из любой точки мира.
- Предоставление подрядчикам и партнерам доступа к ресурсам компании: VPN с удаленным доступом можно использовать для обеспечения безопасного доступа к ресурсам компании для подрядчиков и партнеров.
- Предоставление безопасного веб-доступа к общедоступным облачным службам: VPN с удаленным доступом можно использовать для обеспечения безопасного доступа к общедоступным облачным службам, таким как AWS или Azure.
- Безопасное подключение к общедоступным точкам доступа Wi-Fi: VPN с удаленным доступом могут обеспечить безопасное подключение к общедоступным точкам доступа Wi-Fi, защищая пользователей от потенциальных угроз безопасности.
В целом, VPN с удаленным доступом — это мощный инструмент для организаций, стремящихся обеспечить безопасный удаленный доступ к ресурсам компании. Хотя у них есть некоторые недостатки, преимущества VPN с удаленным доступом намного перевешивают риски, что делает их важным инструментом для современного бизнеса.
Заключение
Как Site-to-Site VPN, так и VPN с удаленным доступом имеют свои преимущества и недостатки. Виртуальные частные сети Site-to-Site обеспечивают безопасное подключение между различными географическими местоположениями, а VPN с удаленным доступом позволяют удаленным пользователям получать доступ к сети и ресурсам организации из любого места. Организации должны тщательно учитывать свои конкретные потребности и требования, прежде чем принимать решение о том, какой тип VPN использовать.
Как настроить site-to-site VPN в облаке
Мы помогаем клиентам делать бизнес удобным, а хранение и обмен информацией безопасными. Поэтому быстро реагируем на запросы, с которыми пользователи наших виртуальных серверов обращаются в службу поддержки, и готовим понятные инструкции по решению важных задач. Ранее мы писали о том, как настроить client-to-site VPN, а в этой публикации расскажем, как настроить site-to-site VPN в облаке. Site-to-site VPN — вид подключения, при котором два маршрутизатора объединяются в одну локальную сеть. Подключение происходит через шифрованный туннель, обеспечивает безопасное хранение информации и исключает ряд проблем, которые могут возникать при подключении к удалённому рабочему столу. Работу VPN-соединения обеспечивает маршрутизатор. Он же выполняет функцию шлюза для локальной сети, к которой подключены компьютеры. Поэтому в работе ваших компьютеров ничего не меняется. Вы продолжаете работать в том же режиме. Схема подключения site-to-site VPN:
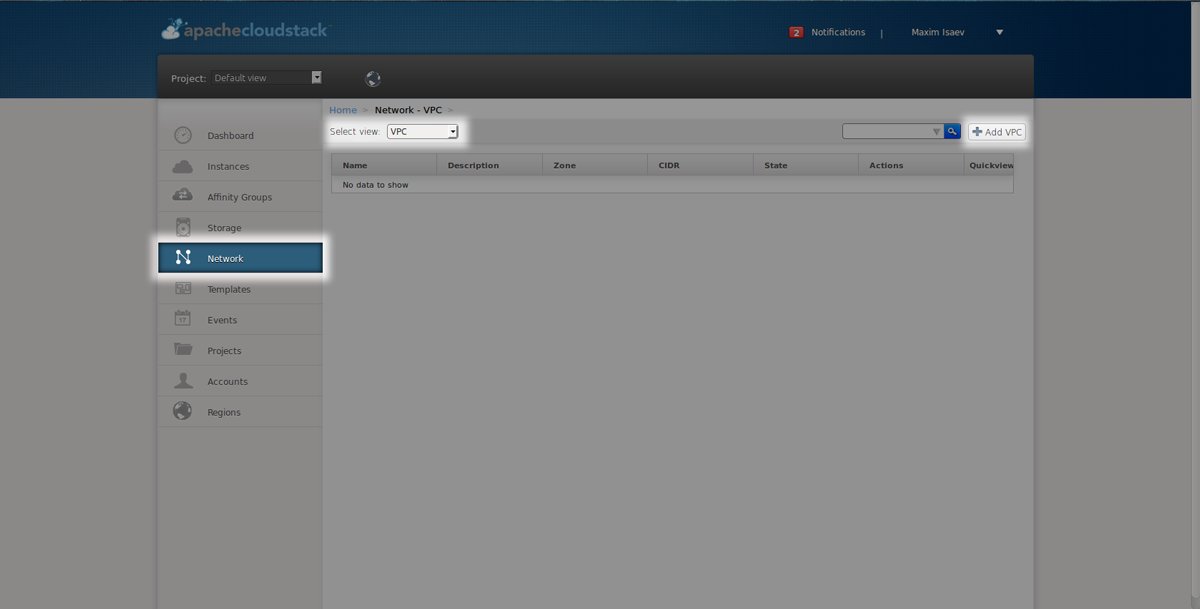
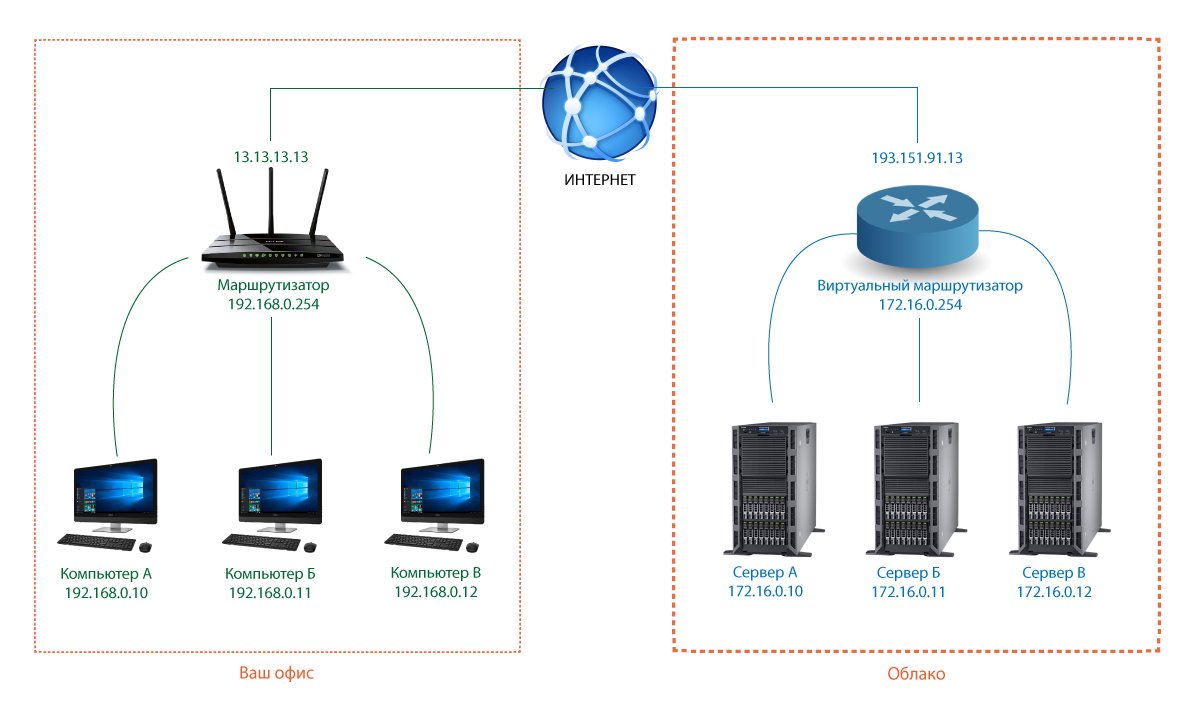 Всё просто. Внимательно читайте каждый пункт, выполняйте пошаговые действия и у вас всё получится. Перед тем, как приступить к настройке site-to-site VPN в облаке и выполнить дальнейшие шаги, обратитесь в службу технической поддержки для получения временной возможности менять конфигурацию. Также, если есть потребность, все необходимые настройки могут выполнить специалисты Tucha. Для организации туннеля используется тип IPsec соединения, который должен поддерживаться маршрутизатором. Шаг 1. В панели управления сервером перейдите во вкладку Network, выберите Select view — VPC и нажмите кнопку Add VPC.
 Шаг 2. Заполните необходимые поля в появившемся окне и подождите 1-3 минуты. система обработает запрос и создаст VPC.
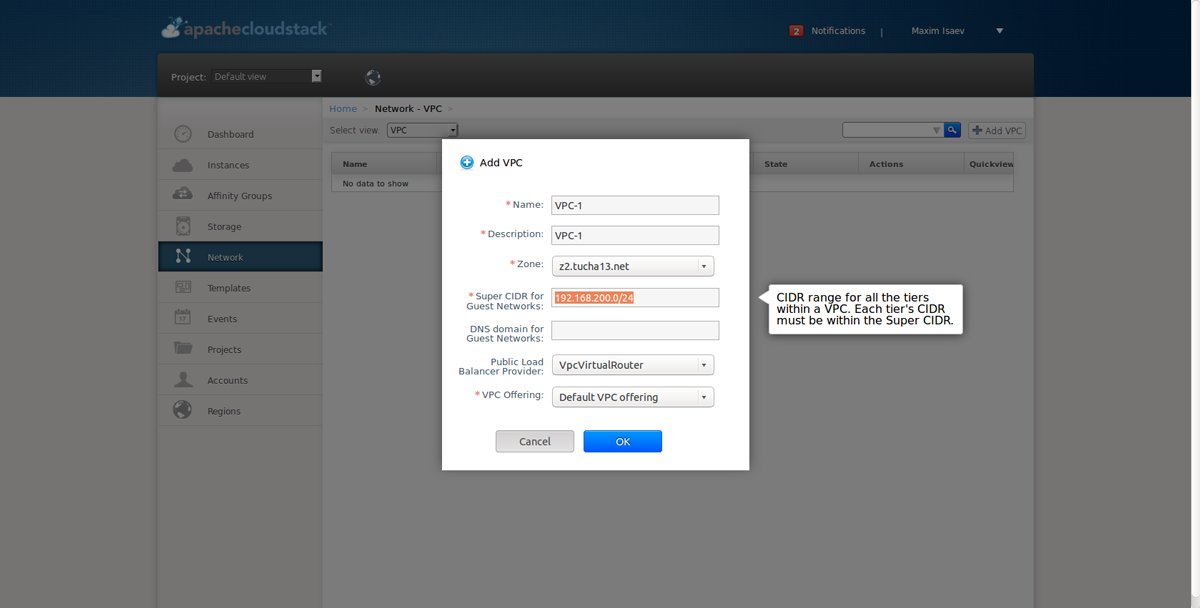 Обратите внимание, что CIDR для предполагаемой сети должен отличаться от CIDR локальной сети или от какой-либо другой локальной сети в пределах учётной записи Apache CloudStack. CIDR ограничен адресами, предназначенными для построения частной сети. То есть используйте адреса из rfc1918-сети, а именно:
- 10.0.0.0 — 10.255.255.255 (10/8 prefix)
- 172.16.0.0 — 172.31.255.255 (172.16/12 prefix)
- 192.168.0.0 — 192.168.255.255 (192.168/16 prefix)
Шаг 3. После завершения всех операций вы увидите VPC в панели. Здесь нажмите Configure.
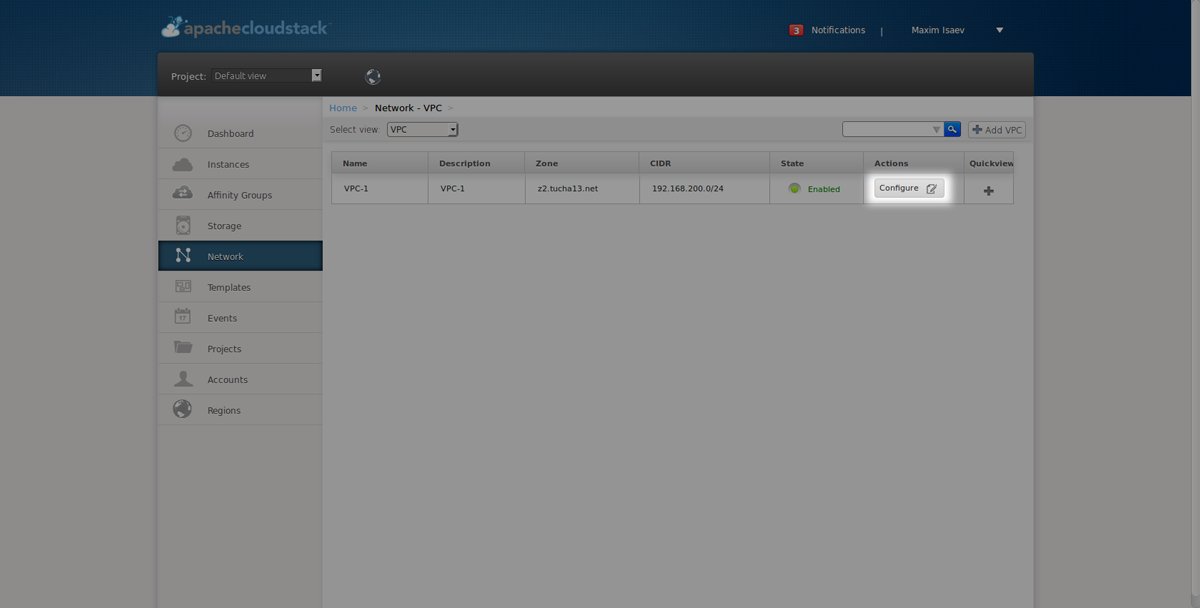
Шаг 4. Заполните поля:

Обратите внимание, что Gateway (шлюз) и Netmask (маска) должны быть частью CIDR указанной в шаге 2.
Шаг 5. В блоке Router выберите Site-to-site VPNs и нажмите Yes. Этим вы подтверждаете желание создать именно этот тип VPN:
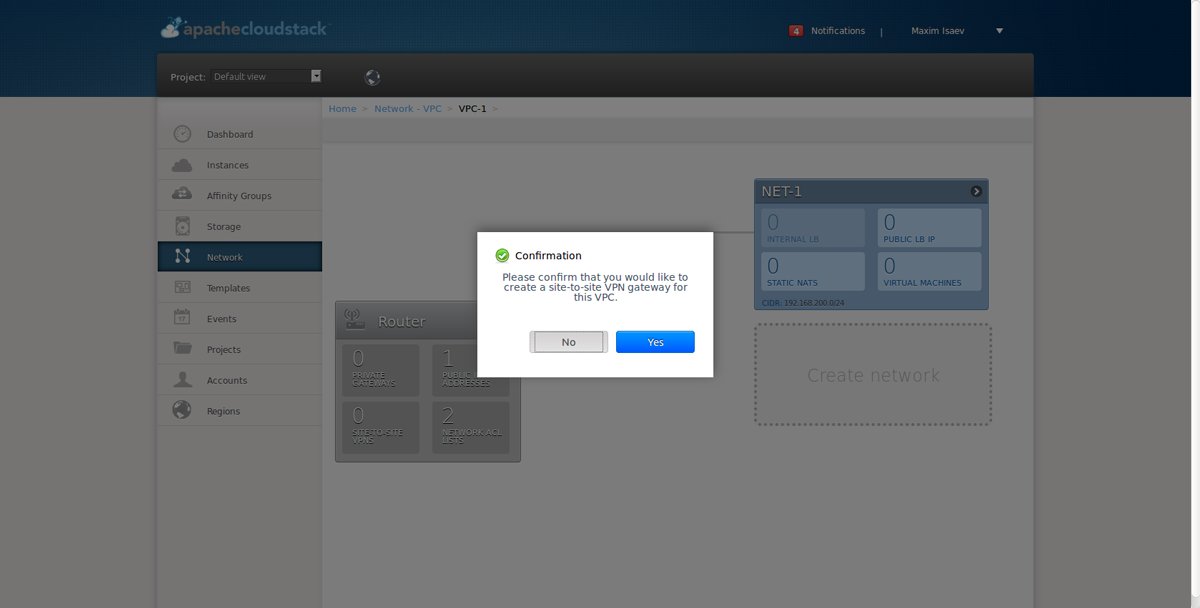
Шаг 6. При успешном создании Site-to-site VPNs вы увидите следующее окно:
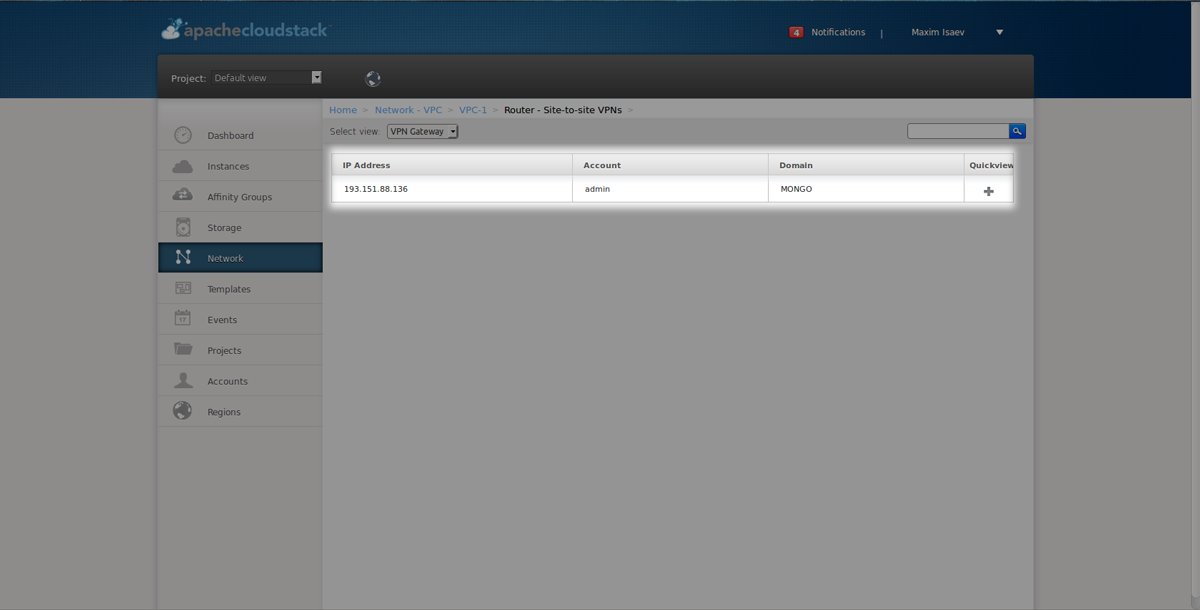
Шаг 7. Вернитесь во вкладку Network, выберите Select view — VPN Customer Gateway и нажмите Add VPN Customer Gateway:
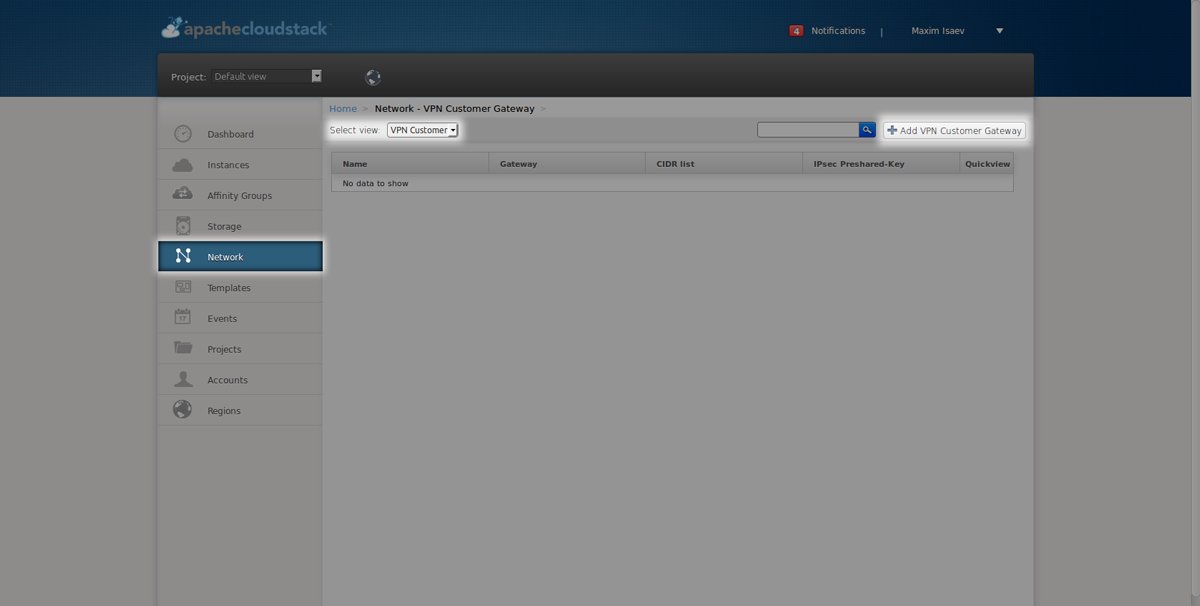
Шаг 8. Заполните все необходимые поля:
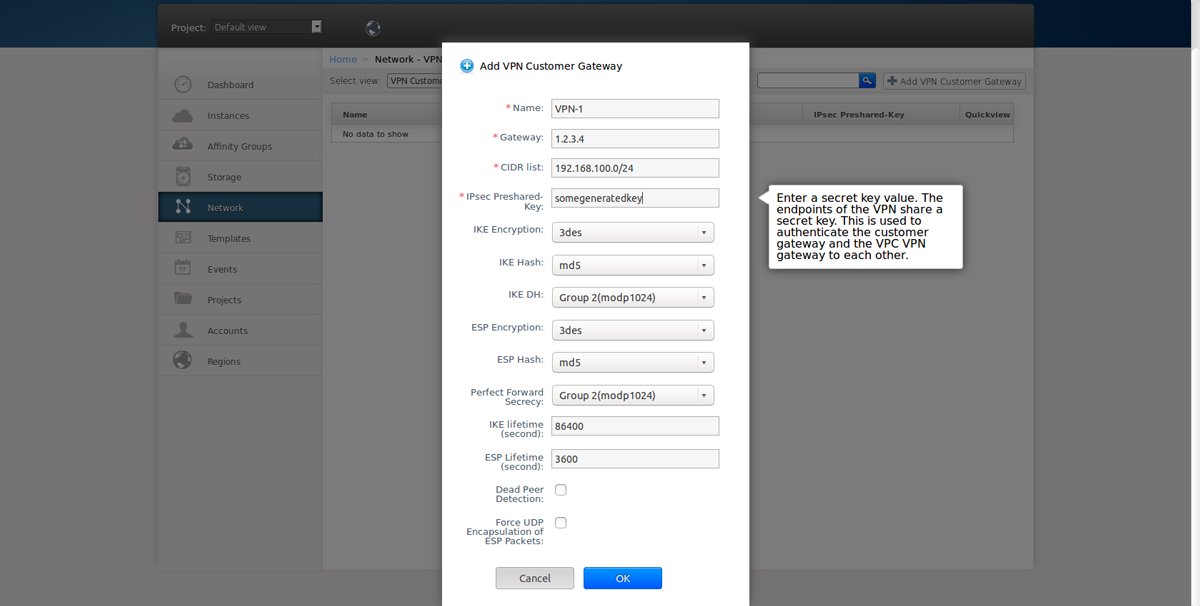
Обратите внимание, что CIDR должен быть частью локальной сети удаленного офиса, а Gateway — внешний адрес который назначается вашим провайдером.
Важно: настройки всех параметров должны быть согласованы с маршрутизатором, к которому строится туннель. На скриншоте показан только пример.
IKE и ESP шифрование необходимо согласовать, как и ключи. Также ESP lifetime должен быть кратным 3600 (одному часу).
Шаг 9. После завершения процедуры, которую мы описали выше, возвращайтесь на вкладку Network, Select view — VPC.
Выберите наш недавно созданный VPC-1, нажмите Configure и выберите Site-to-site.
Здесь замените Select view на VPN Connection:
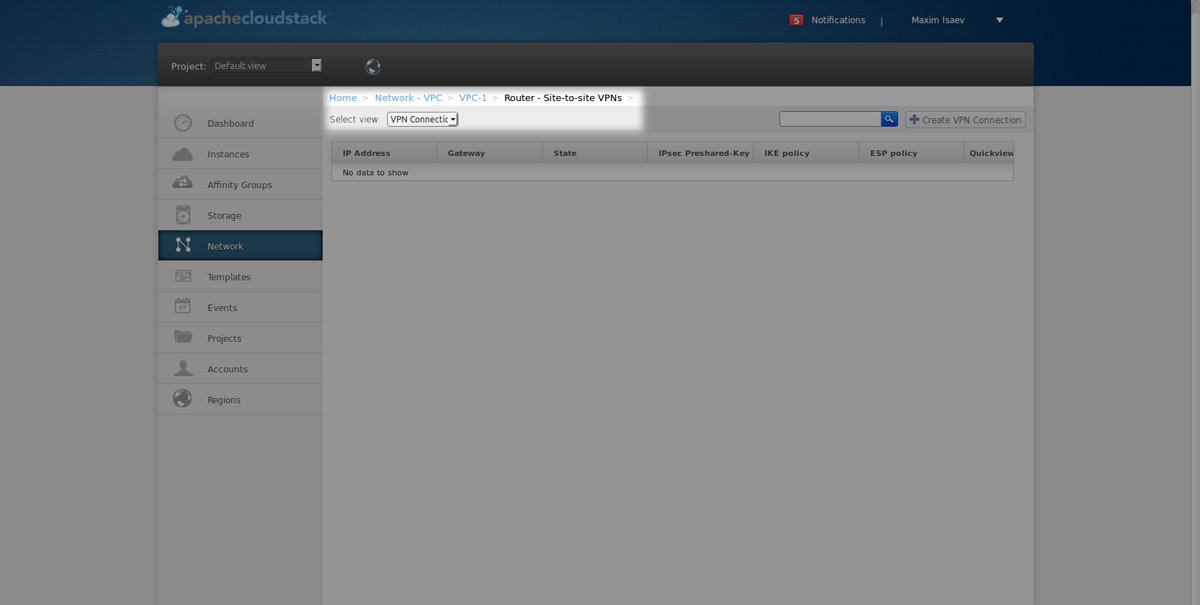
Шаг 10. Нажмите Add VPN Connection и выберите ранее созданный VPN Customer Gateway:
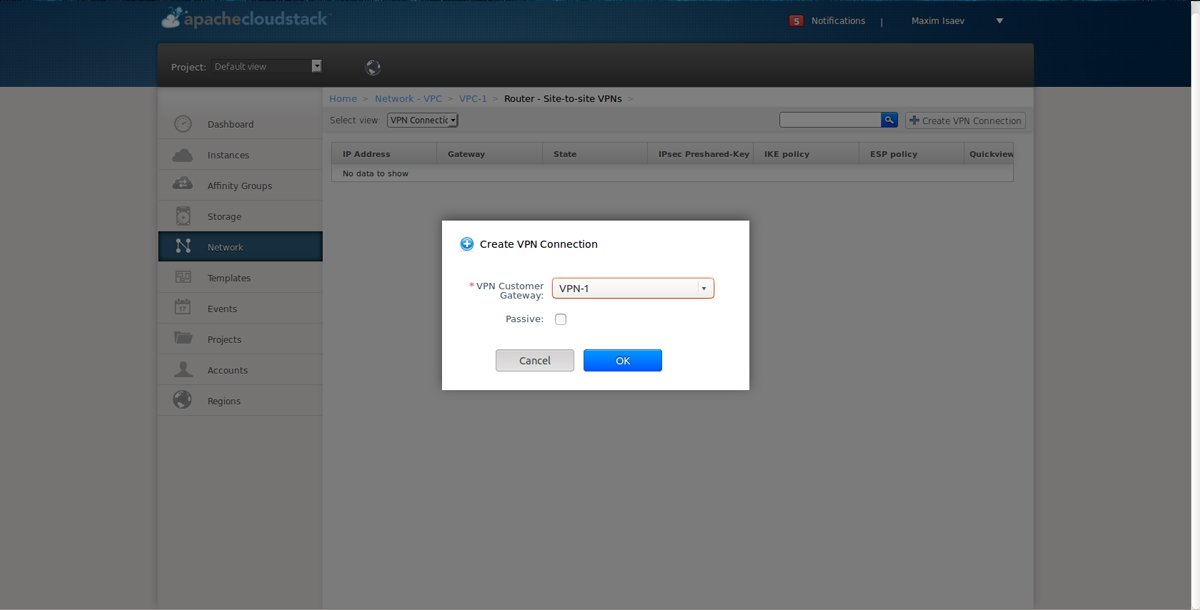
Шаг 11. Подождите 1-3 минуты для завершения операции.
Всё готово. При успешном создании Site-to-site вы увидите такое окно:
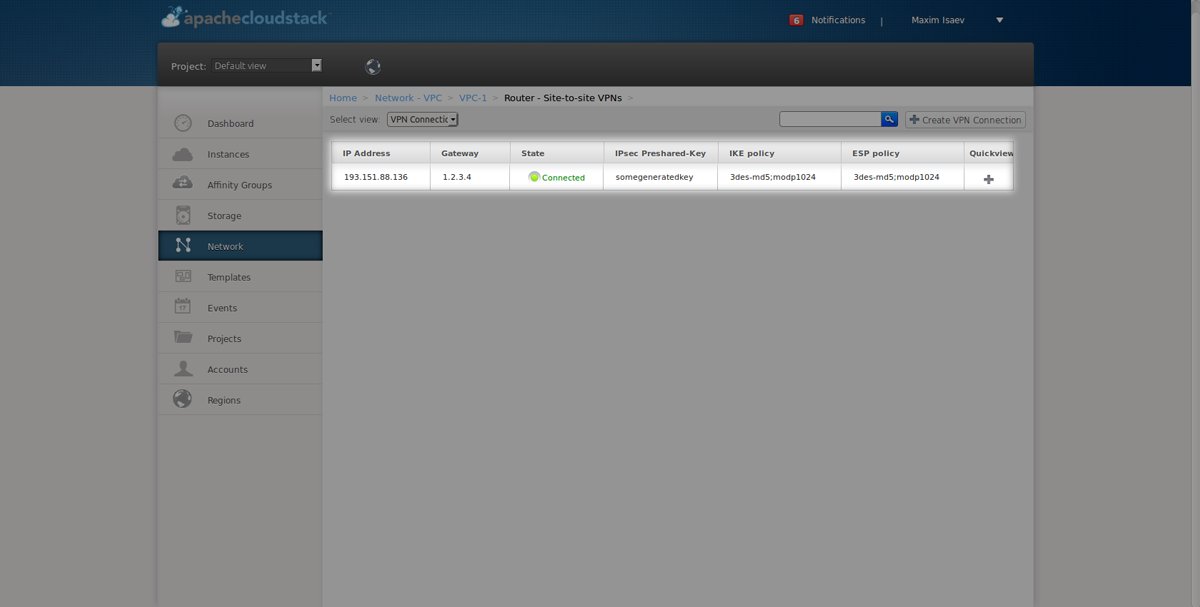
«Connected» должен быть как со стороны облака, так и со стороны маршрутизатора.
Важно! Поскольку виртуальная машина уже имеет определённый сетевой интерфейс, есть два варианта развития сценария:
1. Отказаться от сетевого интерфейса и разрешить доступ к серверу только через VPN — виртуальный маршрутизатор поддерживает как соединение site-to-site, так и client-to-site VPN. При этом извне доступа к машине не будет, а вы и в дальнейшем будете оплачивать пользование одним IP-адресом.
2. Оставить возможность внешнего доступа к серверу, заказав дополнительный IP-адрес, стоимость которого составляет всего 2 евро/месяц.
Если у вас возникли дополнительные вопросы или что-то не получается, свяжитесь с нашей службой поддержки. Мы помогаем клиентам круглосуточно. Вы быстро получите ответы и помощь в решении своих задач.