
Что за приложение Менеджер Ключей
Мы Вам помогли? Помогите своим друзьям и нам!(?) Поделитесь ответом:
Похожие вопросы
Все об Adobe flash player для Android
Заблокировал телефон, графический ключ не помню. Как быть?
Для чего нужен Unlock Root
Выбираем планшет на Android
Как защитить себя от мошенничества
ТОП-10 аркадных игр для Android
ТОП 10 лучших Android-приложений для чтения книг
ТОП 10 лучших видео-плееров для Android
Обзор torrent-клиентов для Android
ТОП 5 Android-приложений, которые делают то, чего не может iPhone
© 2010—2023 Android-Help.ru | Размещение рекламы | Контактная информация
При использовании любых материалов с сайта обязательно указание https://android-help.ru в качестве источника.
Все авторские и исключительные права в рамках проекта защищены в соответствии с положениями 4 части Гражданского Кодекса Российской Федерации.
Новый менеджер паролей сделает Android еще более похожим на iOS
Пусть многие критикуют Android или iOS, особенно, если пользуются противоположной системой, но надо быть более рассудительным и понимать, что плюсы есть и там, и там. Если посмотреть на них, то начинаешь представлять, как выглядела бы идеальная операционная система. Именно поэтому разработчики обеих операционных систем периодически заимствуют идеи друг друга, еще больше сближая свои продукты. Это хорошо, ведь это эволюция, к которой стремится все в мире. А этот раз такая эволюция коснулась функции, которая позволит владельцам Android-смартфонов намного проще переходить с одного аппарата на другой. А заодно станет намного проще логиниться в приложениях, которые вы временно удаляли.
Ключи и пароли часто становятся проблемой при покупке нового смартфона.
Новый функции Android
Google постоянно делится информацией с разработчиками. Это что-то вроде небольших презентаций новых функций, которые им хорошо было бы применять в новых приложениях. Это сможет повысить их конкурентоспособность и сделает проще жизнь многих пользователей Android. В таких видео даются ответы на многие вопросы, которые могут возникнуть у тех, кто создает приложения.
В рамках текущих бета-релизов Android 11 компания Google опубликовала новое видео для разработчиков, в котором рассказывается, как компания планирует изменить способ входа в приложения и службы. Это может показаться какими-то сложными техническими данными, но то, что они могут нам принести, действительно очень радует.

Google внедряет совершенно новую систему под названием Block Store, и если разработчики действительно ее используют, войти в систему с вашими приложениями на новом телефоне будет так же просто, как восстановить из резервной копии в процессе установки.
Видео довольно короткое, и в числе прочего оно охватывает новую кроссплатформенную систему входа в систему «One Tap», которая облегчит вход в службы, если вы не знаете, как зарегистрировать учетную запись. Но это еще не все и самое интересное, как это часто бывает, в конце.
Авторизоваться с Android станет намного удобнее
Block Store сможет исправить одну из самых неприятных проблем Android — настройку нового устройства. Когда вы переходите на новый телефон или покупаете телевизор с Android, вход во все ваши сервисы становится настоящей болью. Не все доверяют диспетчеру паролей, и если вы используете разные данные для каждой учетки, как это и положено делать, вам может понадобится некоторое время для настройки параметров при переходе на новое устройство.
На Android появились приложения, которые обманули защиту Google Play
Служба резервного копирования и восстановления Android также не включает данные учетной записи. Хотя, некоторые данные все же хранятся в ней, говорить о том, что так можно обойти все подножные камни, не приходится. Поэтому Block Store стремится исправить все это и теперь главное чтобы разработчики подхватили эту идею и начали использовать ее в своих новых продуктах или готовить обновления для уже существующих.
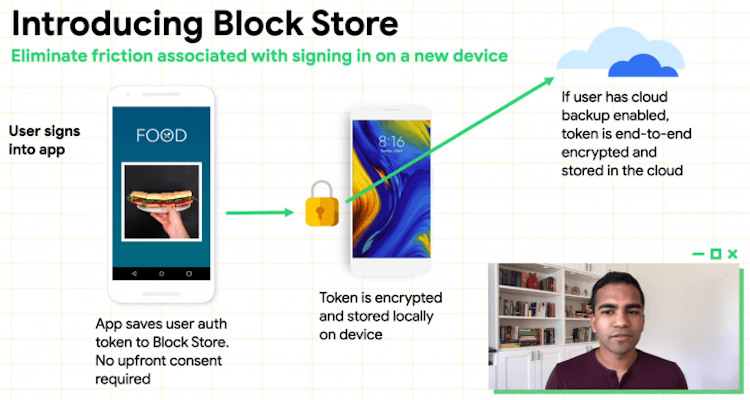
С новой системой переходить с одного Android-смартфона на другой будет намного проще.
Как будут защищены пароли в Android
Приложения, которые поддерживают новый API-интерфейс Block Store, будут использовать систему на основе токенов для хранения учетных данных на телефоне пользователя. Эти токены могут быть скопированы с использованием сквозного шифрования непосредственно в вашу учетную запись Google.
Проще говоря, приложения и сервисы, которые поддерживают Block Store, позволят вам войти в систему и безопасно хранить эту информацию таким образом, чтобы все ваши устройства могли легко подключиться при восстановлении из резервной копии. Возможно, все упростится настолько, что даже не надо будет подтверждать действие. Вы просто включите телефон, подождете пару минут и получите устройство, на котором все будет настроено, как на старом устройстве.
Какой будет новая система хранения паролей Android
Разработчики могут добавлять все, что им нужно, в этот токен, чтобы приложение или сервис могли подгружать те данные, которые нужны для их работы после выхода из системы. В некотором роде можно сказать, что это будет что-то типа функции ”Связка ключей” или ” Keychain” на iOS. Там эта система работает уже несколько лет и очень хорошо себя зарекомендовала, избавив пользователей от необходимости помнить все пароли, которые у них только есть. А заодно дав возможность более безопасно устанавливать разные пароли для каждой учетной записи. Не секрет, что для взлома аккаунта достаточно знать электронную почту и пароль. Если данные утекли на одном из сервисов, достаточно просто попробовать это на других и с очень большой долей вероятности вас ждет успех. Если у вас такое было, расскажите в нашем Telegram-чате.
Apple уже давно доказала, что хранение паролей в облаке это очень удобно.
Мне кажется, что это одно из самых значительных изменений, которые Google может внести в Android как платформу, и это должно очень серьезно облегчить переключение между телефонами. Однако, надо понимать, что Google просто дала разработчикам инструмент и теперь уже только от них зависит, будут ли они им пользоваться или пустят все на самотек, продолжая делать все так, как есть. Отчасти этому может поспособствовать недоверие к системе шифрования. Но если они это сделают, система резервного копирования и восстановления Android может, наконец, начать конкурировать с Apple. Надо просто признать, что там она действительно лучше.
Теги
- Apple против Android
- Операционная система Android
Кащеева смерть — защищаем свои пароли с помощью аппаратного хранилища ключей Android
Несколько лет назад меня начала посещать мысль, что менеджеры паролей всё-таки «для честных людей». Как раз все встречные и поперечные стали заявлять, что у них теперь сквозное шифрование… И настали типа спокойные и безопасные времена (ну если не считать миллиардов, которые крадут с криптобирж каждый второй день, прослушки всех этих чатов со сквозным шифрованием, слива баз паролей, взлома LastPass…)
Короче, решил я замутить что-то своё, чтоб не хранить все свои доступы удобно (не)доступными в одном файле KeePass, а то ведь мало ли что. Просто так, из принципа. Биткойнов не держу.
Первоначальная мысль смастерить какую-нибудь «машинку», которая будет хранить пароли, как-то не складывалась и упиралась в вопрос корявого интерфейса этой самой «машинки». Да и что потом делать с этим паролем? Печатать на клавиатуре, глядя на экран? Подключить по USB? Так ничего и не придумал.
Зато выяснил для себя, что Android OS имеет достаточно интересное аппаратное хранилище ключей.
- зашифрованный асимметричным ключом пароль;
- передаётся на телефон;
- тот его расшифровывает;
- вводим пароль на компе.
Небольшая проблема: кроме (3) ничего не понятно. Какой ключ… как передавать и получать данные… по сети не хотелось – не всегда телефон в той же локальной сети, что и комп.
Как оказалось, Android может косить под Bluetooth клавиатуру. Штуковина называется BluetoothHidDevice.
Вопрос (4) решён! В теории… Практика написания виртуальной клавиатуры оказалась куда сложнее, потому как BluetoothHidDevice просто говорит «я устройство ввода-вывода» (и на том спасибо!), а вот протокол клавиатуры пришлось писать самому. Так тяжело мне еще ничего не давалось.
По проблеме (2): или пароли лежат где-то в облаке в зашифрованном виде (что, в общем, тоже ОК, если у каждого пароля свой сильный ключ), или… а давай прикрутим фонтанные коды, чтоб можно было читать их с любого монитора!
Эти же фонтанные коды решили и проблему с сохранностью ключа. Если Android импортирует ключ, то сам ключ он вам больше не отдаст. В этом и есть вся прелесть. Но вот незадача: пропал телефон – а с ним и ключ шифрования. GAME OVER…
Пришлось генерировать документ с QR кодами, в которых содержится этот самый ключ. И защитить его AES с транспортным паролем подлиннее, чтоб не попал, к кому не надо. Можно распечатать, положить в сейф, у кого есть. Ну или в огороде зарыть.
Осталось только прикрутить камеру к Android приложению. Хорошо, что есть CameraX, а то бы до сих пор сидел…
Эпилог
Имеем app на телефоне, выполняющее функцию хранилища ключей. Плюс всякий плюшки типа генератора паролей и виртуальной Bluetooth клавиатуры. И java программку на компе, которая превращает данные в QR коды и выполняет шифрование открытым ключом.
Где сами пароли после этого хранить? Да хоть где. Каждый пароль в своем «конверте», который зашифрован уникальным ключом AES. Сам ключ AES в том же конверте лежит, да только он зашифрован ключом RSA (то есть, шифровать данные можно где угодно и без доступа к телефону). А закрытый ключ RSA в аппаратном хранилище Android лежит, и без биометрии до него не добраться. Да и для расшифровки конверт с паролем сначала должен попасть на телефон.
А вот и сам конверт. Получилось на первый взгляд немного длинновато – но нам же это не печатать.
App пока тестирую в закрытом режиме, кому интересно – пишите.
Бонус
Тем же способом, имея открытый ключ пользователя (можно экспортировать из телефона), можно совсем отказаться от паролей на своём сайте. Генерируешь одноразовый пароль, шифруешь ключом пользователя, показываешь QR код, сравниваешь.
Использование менеджера паролей: зачем нужен и как правильно выбрать
Пароль считается основой защиты любой учетной записи электронной почты, соцсети или сайта, где хранятся персональные данные пользователя. Однако при этом продолжают быть распространенными слабые и одинаковые комбинации для входа в разные аккаунты. Стоит отметить, что уже несколько лет подряд наиболее популярной остается комбинация «12345».

Как правило, из-за проблем запоминания многих сложных комбинаций от различных сервисов пользователи отдают предпочтение слабым, самостоятельно придуманным паролям. Например, при регистрации на новом сайте вместо подключения к существующему аккаунту Google или Facebook, пользователи создают новую учетную запись, каждый раз используя ту же простую ключевую фразу. Таким образом, в случае взлома одного пароля злоумышленники смогут получить доступ ко всем остальным учетным записям с использованием этой комбинации.
В связи с этим популярным стало использование менеджера паролей — приложения, которое специально разработано для хранения регистрационных данных в зашифрованном хранилище, а также для создания сложных комбинаций. Такая программа решает проблему запоминания большого количества сложных ключей для входа с помощью сохранения и создания уникальных комбинаций, а также автоматического заполнения учетных данных для каждого из аккаунтов в Интернете. А пользователю стоит запомнить только один пароль для доступа к этой программе.
Типы менеджеров паролей
Большинство популярных менеджеров паролей функционируют как облачные приложения, доступ к которым можно получить через браузер. Независимо от выбранного приложения, вам придется создать одну надежную комбинацию для защиты всех ваших сохранившихся учетных данных, которые используются для доступа к различным службам. В случае облачного менеджера это является частью создания учетной записи.
В первую очередь, вы можете добавить все свои существующие учетные записи в менеджер паролей, а затем в случае регистрации на новых сервисах вы можете использовать свои ключевые фразы или воспользоваться встроенным генератором для создания случайных и безопасных комбинаций. В случае необходимости войти в любой из своих аккаунтов, программа автоматически введет ваши учетные данные.
Альтернативой облачным приложениям являются локальные хранилища, которые сохраняют все учетные данные на вашем устройстве. Фактически, вы можете выбрать один из нескольких вариантов с открытым исходным кодом, которые предоставляют множество функциональных возможностей, хотя часто имеют скромный дизайн в отличии от облачных менеджеров.
Третьим вариантом являются менеджеры, которые включены в решения по безопасности компьютеров и ноутбуков, чтобы помочь вам управлять учетными данными для входа в систему, обеспечивая их защиту. Примером является модуль ESET Password Manager, который входит в решение ESET Smart Security Premium и доступен на всех основных платформах, включая Windows, Android и iOS.
Преимущества и недостатки использования менеджера паролей
Самые популярные среди пользователей облачные приложения, главным преимуществом которых является доступ к учетным данным из любой точки мира. Большинство известных компаний (1Password, Dashlane, LastPass) предлагают приложения для смартфона, поэтому, в случае использования больше одного устройства облачные службы смогут синхронизировать все пароли на всех девайсах пользователя. Некоторые программы даже имеют параметры рабочего стола и плагины для браузера.
Среди главных недостатков менеджеров паролей являются конечно же уязвимости безопасности. В частности, недавно некоторые версии популярных менеджеров паролей для Android оказались уязвимыми к фишинговых атакам, в то время как другие приложения допускали бесконечные попытки введения главного кода.
Важно помнить, что поскольку ваши данные хранятся на сервере, в случае его взлома киберпреступники смогут загружать с него информацию, среди которой может оказаться и ваша учетная запись. В таком случае вы зависите от наличия шифрования и от надежности вашего главного пароля, поскольку именно он является ключом ко всем вашим данным.
Поэтому перед загрузкой определенной программы для хранения ваших данных для входа проверьте надежность ее защиты от атак хакеров, наличие известных уязвимостей в безопасности в прошлом и выпуск обновлений для их исправления.

Некоторые вещи, которые на первый взгляд кажутся недостатками в функционале локальных менеджеров паролей, могут на самом деле повышать безопасность данных. Поскольку вся информация хранится на определенном устройстве, у вас нет возможности синхронизировать учетные данные на всех других девайсах, однако это также значительно усложняет работу киберпреступникам.
Одним из способов, которые злоумышленники могут использовать для получения доступа к вашим данным, является заражение вашего устройства, например, с помощью вредоносной программы для считывания нажатий клавиш. Именно в таких случаях следует использовать решения по безопасности компьютеров и ноутбуков, которые защищают от подобных угроз и предлагают встроенный менеджер паролей.
С другой стороны, в случае кражи или поломки устройства вы можете потерять доступ ко всем паролям, которые были сохранены на нем. Во избежание таких случаев стоит создать резервную копию. Это касается больше локально установленных решений с открытым исходным кодом, поскольку использование облачного приложения предусматривает синхронизацию с другими устройствами.
У большинства из нас похожие требования при выборе менеджера паролей. Основными вопросами, на которые стоит обратить внимание, являются способ хранения данных, возможность восстановления данных в случае потери устройства и дополнительные параметры для усиления защиты приложения. Таким образом, вы сможете выбрать лучший менеджер паролей, который наиболее соответствует вашим требованиям.
Кроме этого, специалисты ESET рекомендуют избегать распространенных ошибок при создании ключевой комбинации для входа в приложение для хранения паролей, а также использовать двухфакторную аутентификацию для создания дополнительного уровня защиты важных аккаунтов или даже для самого приложения.
- Предыдущая новость Надежное шифрование: как защитить данные от несанкционированного доступа
- Следующая новость Установка приложений для отслеживания COVID-19: как они работают и какие существуют риски