
Ошибка в WhatsApp позволяет осуществить DoS-атаку с помощью эмодзи
Сообщение, состоящее из нескольких тысяч эмодзи, вызывает переполнение буфера и аварийное завершение работы приложения.
Исследователь безопасности Индраджит Бхайян (Indrajeet Bhuyan) обнаружил ошибку в популярном мессенджере WhatsApp, позволяющую вызвать отказ в обслуживании с помощью эмодзи. Об этом сообщает издание The Hacker News. В настоящее время мобильная и web-версия WhatsApp ограничивает максимальный размер сообщения до 6550-6600 символов. Вставив в сообщение порядка 5 тысяч эмодзи, пользователь может вызвать переполнение буфера и аварийное завершение работы клиента. Подобная DoS-атака затрагивает практически всех пользователей, за исключением владельцев iOS-устройств. Бхайян протестировал технику вызова отказа в обслуживании на браузерах Google Chrome и Mozilla, а также в приложениях для ОС Android 4.4, 5.0, 6.0. Единственным способом восстановить работоспособность WhatsApp является удаление всей истории переписки с пользователем, отправившим вредоносное сообщение В прошлом году Бхайян обнаружил аналогичную уязвимость в WhatsApp. Тогда исследователю удалось вызвать аварийное завершение работы клиента, отправив специально сформированное сообщение длиной в 2000 символов.
Цифровые следы — ваша слабость, и хакеры это знают. Подпишитесь и узнайте, как их замести!
Как сделать Ддос-атаку и сесть на семь лет
Объясняем, почему обращаться к хакерам — последнее дело честного предпринимателя и чем это грозит.
Как сделать Ддос-атаку знает даже школьник
Сегодня инструменты для организации Ддос-атаки доступны для всех желающих. Порог вхождения для начинающих хакеров низкий. Поэтому доля коротких, но сильных атак на российские сайты выросла. Похоже, что хакерские группы просто отрабатывают навыки.
Показательный случай. В 2014 году Образовательный портал Республики Татарстан подвергся Ддос-атакам. На первый взгляд, в нападении нет смысла: это не коммерческая организация и спросить с неё нечего. На портале выставляют оценки, расписание занятий и так далее. Не более. Эксперты «Лаборатория Касперского» нашли группу «Вконтакте», где студенты и школьники Татарстана обсуждали как сделать Ддос-атаку.
Производные запросы от «как сделать Ддос-атаку Татарстан» привели специалистов по кибербезопасности к интересному объявлению. Исполнителей быстро нашли и им пришлось возместить ущерб.

Из-за простоты Ддос-атак за них берутся новички без моральных принципов и пониманий своих возможностей. Такие могут и перепродать данные о заказчике. Омоложение исполнителей Ддос-атак — мировая тенденция.
Весной 2017 года тюремный срок получил британский студент. Когда ему было 16 лет, он создал программу для Ддос-атак Titanium Stresser. На её продаже британец заработал 400 тысяч фунтов стерлингов (29 миллионов рублей). С помощью этой Ддос-программы провели 2 миллиона атак на 650 тысяч пользователей во всём мире.
Подростками оказались участники крупных Ддос-группировок Lizard Squad и PoodleCorp. Юные американцы придумали собственные Ддос-программы, но использовали их для атаки на игровые серверы, чтобы получить преимущества в онлайн-играх. Так их и нашли.
Доверять ли репутацию компании вчерашним школьникам, каждый решит сам.
Наказание за Ддос-программы в России

Как сделать Ддос-атаку интересуются предприниматели, не желающие играть по правилам конкуренции. Такими занимаются сотрудники Управления «К» МВД России. Они же ловят исполнителей.
Российское законодательство предусматривает наказание за кибер-преступления. Исходя из сложившейся практики, участники Ддос-атаки могут попасть под следующие статьи.
Заказчики. Их действия обычно подпадают под статью 272 УК РФ — неправомерный доступ к охраняемой законом компьютерной информации.
Наказание: лишение свободы до семи лет или штраф до 500 тысяч рублей.
Пример. По этой статье осудили сотрудника отдела технической защиты информации администрации города Курган. Он разработал многофункциональную программу Мета. С её помощью злоумышленник собрал персональные данные на 1,3 миллиона жителей области. После — продавал банкам и коллекторским агентствам. Хакер получил два года лишения свободы.
Исполнители. Как правило, наказываются по статье 273 УК РФ — создание, использование и распространение вредоносных компьютерных программ.
Наказание. Лишение свободы до семи лет со штрафом до 200 тысяч рублей.
Пример. 19-летний студент из Тольятти получил получил 2,5 года условного срока и штраф 12 млн рублей. С помощью программы для Ддос-атак он пытался обрушить информационные ресурсы и сайты банков. После атаки студент вымогал деньги.
Неосторожные пользователи. Несоблюдение правил безопасности при хранении данных карается по статье 274 УК РФ — нарушение правил эксплуатации средств хранения, обработки или передачи компьютерной информации и информационно-телекоммуникационных сетей.
Наказание: лишение свободы до пяти лет или штрафом до 500 тысяч рублей.
Пример. Если в ходе доступа к информации каким-либо образом были похищены деньги, статью переквалифицируют в мошенничестве в сфере компьютерной информации ( статья 159.6 УК РФ). Так два года в колонии-поселении получили уральские хакеры, получившие доступ к серверам банков.
Нападки на СМИ. Если Ддос-атаки направлены на нарушение журналистских прав, действия подпадают под статью 144 УК РФ — воспрепятствование законной профессиональной деятельности журналиста.
Наказание: лишение свободы до шести лет или штрафом до 800 тысяч рублей.
Пример. Эту статью часто переквалифицируют в более тяжёлые. Как сделать Ддос-атаку знали напавшие на «Новую газету», «Эхо Москвы» и «Большой город». Жертвами хакеров становятся и региональные издания.
В России суровое наказание за использование Ддос-программ . Анонимность от Управления «К» не спасёт.
Программы для Ддос-атак
По информации экспертов, для атаки на средний сайт достаточно 2000 ботов. Стоимость Ддос-атаки начинается от 20 долларов (1 100 рублей). Количество атакующих каналов и время работы обсуждаются индивидуально. Встречаются и вымогательства.

Приличный хакер перед атакой проведёт пентест. Военные назвали бы этот метод «разведка боем». Суть пентеста в небольшой контролируемой атаке, чтобы узнать ресурсы защиты сайта.
Интересный факт. Как сделать Ддос-атаку знают многие, но сила хакера определяется ботнетом. Часто злоумышленники крадут у друг друга ключи доступа к «армиям», а потом перепродают. Известный приём — «положить» wi-fi, чтобы тот принудительно перезагрузился и вернулся к базовым настройкам. В таком состоянии пароль стоит стандартный. Далее злоумышленники получают доступ ко всему трафику организации.
Последний хакерский тренд — взлом «умных» устройств для установки на них программ-майнеров криптовалюты. Эти действия могут квалифицироваться по статье об использовании вредоносных программ (ст. 273 УК РФ). Так сотрудники ФСБ задержали системного администратора Центра управления полетами. Он установил на рабочее оборудование майнеры и обогащался. Вычислили злоумышленника по скачкам напряжения.
Хакеры проведут Ддос-атаку на конкурента. Потом могут получить доступ к его вычислительной мощности и замайнить биткоин-другой. Только эти доходы заказчику не достанутся.
Риски заказа Ддос-атаки
Подведём итог, взвесив достоинства и недостатки заказа Ддос-атаки на конкурентов.

Если конкуренты насолили бизнесу, хакеры не помогут. Они сделают только хуже. Агентство «Digital Sharks» удалит нежелательную информацию законными способами.
Найден изящный способ красть аккаунты в WhatsApp
Новая атака, не связанная с уязвимостями самого мессенджера, грозит пользователям WhatsApp утерей контроля над аккаунтом. Защититься можно с помощью внимательности и двухфакторной авторизации.
Специальный номер
Эксперты компании CloudSEK обнаружили новый трюк, позволяющий перехватывать контроль над аккаунтами WhatsApp. Это не самая простая задача, и реализация атаки требует некоторой социальной инженерии, однако в целом проблема довольно опасна.
В основе метода — использование автоматизированных служб переадресации вызова у сотовых операторов, с помощью чего можно перехватить одноразовый пароль WhatsApp, отправляемый в виде голосового сообщения.
Злоумышленнику потребуется знать номер телефона потенциальной жертвы, а также убедить ее позвонить по специальному номеру, начинающемуся с MMI-кода (такие номера начинаются с * или #), чтобы разрешить переадресацию вызова. Такой код зависит от оператора; звонки могут перенаправляться на другие номера или терминалы, если линия занята или вызываемый абонент не отвечает.
Фактически жертва сама разрешает перенаправлять свои звонки на номер злоумышленника. Дальше злоумышленнику остается попытаться перепривязать чужой аккаунт WhatsApp к своему устройству и запросить код подтверждения в виде голосового сообщения, а не SMS (по умолчанию код приходит именно в виде SMS).

Обнаружен трюк, позволяющий захватывать аккаунты в WhatsApp
Здесь же, однако, кроются ключевые затруднения для злоумышленников. Во-первых, они должны знать MMI-код, который перенаправляет все вызовы с аппарата жертвы, вне зависимости от текущего состояния ее линии. Во-вторых, жертве надо все это время заговаривать зубы (очевидно, с другого номера), чтобы она не обратила внимание на SMS с предупреждением, что е аккаунт пытаются зарегистрировать на новом устройстве. Злоумышленник должен успеть получить голосовое сообщение с одноразовым паролем и ввести его до того, как жертва заподозрит неладное.
Ну, а самое главное, на смартфон жертве выводится очень заметное, перекрывающее все прочие окна предупреждение о том, что переадресация звонков включена.
Для профессионалов социальной инженерии
Тем не менее, считают в CloudSEK, профессионал социальной инженерии без особого труда может заставить жертву сделать все, что ему нужно, и отвлечь ее от подозрительных подробностей.
Станислав Логинов, Тюменская область: Мы ждем от отечественных ИБ-решений продвинутых технологий, в том числе с применением ИИ, которые компенсируют нехватку ИБ-специалистов
безопасность
Защититься от атак, впрочем, довольно просто: потребуется включить двухфакторную авторизацию в WhatsApp, так что при каждом новом подключении смартфона к сети WhatsApp потребуется вводить PIN.
«При должном усердии со стороны злоумышленника PIN тоже можно выманить с помощью социальной инженерии, — говорит Дмитрий Кирюхин, эксперт по информационной безопасности компании SEQ. — Впрочем, в описываемом сценарии слишком много факторов риска для злоумышленника. Надо быть очень убедительным, чтобы жертва позволила скомпрометировать свой аккаунт таким образом.
Речь в данном случае не идет об уязвимости WhatsApp, только о злоупотреблении функциями сотовой связи для атаки. Однако и в самом мессенджере регулярно выявляются проблемы: например, в самом начале 2022 г. была найдена уязвимость, позволявшая просматривать удаленные собеседником сообщения без его на то разрешения.
Как уронить WhatsApp? Отправить в сообщении 4000 эмодзи

Рекомендуем почитать:
Xakep #294. Pentest Award
- Содержание выпуска
- Подписка на «Хакер» -60%
Независимый исследователь Индраджит Бхуян (Indrajeet Bhuyan) обнаружил забавную уязвимость в WhatsApp. Воспользовавшись данным багом, можно вызывать аварийное завершение приложения у любого пользователя.
Ранее Бхуян уже находил похожую уязвимость. В декабре 2014 года он сообщил, что «уронить» WhatsApp можно при помощи сообщения, содержащего 2000 определенных слов (2 Кб объёмом). Эту брешь давно исправили, — тогда разработчикам пришлось ввести ограничение на количество символов в одном сообщении.
Ровно год спустя, Бхуян обнаружил новый баг, от которого не спасает лимит на определенное количество символов в сообщении. Дело в том, что введенное ограничение не распространяется на смайлы-эмодзи.
«В WhatsApp Web есть ограничение 5500-6600 символов, но если набрать 4200-4400 эмозди, браузер уже начинает тормозить, — пишет исследователь в своем блоге. — Так как лимит символов еще не достигнут, WhatsApp все равно позволит вам продолжить. При получении такое сообщение вызовет переполнение буфера, что приведет к «падению» приложения».
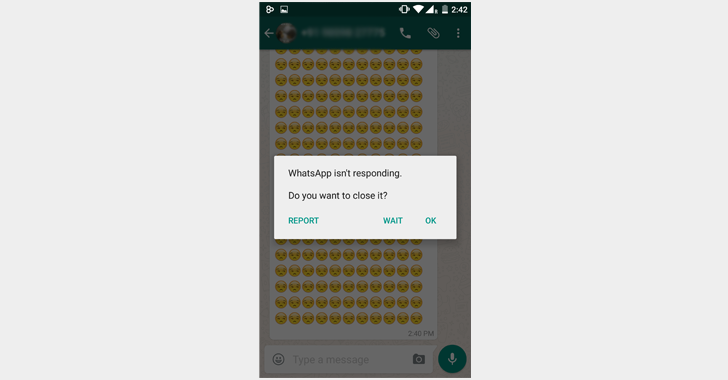
Подтверждено, что проблема актуальна для Android-приложения WhatsApp (баг работает для Marshmallow, Lollipop и Kitkat), а также для веб-версии приложения — WhatsApp Web (зависают браузеры Chrome, Opera и Firefox). Исследователь отмечает, что iPhone в результате атаки просто подвисает на несколько секунд, к аварийному завершению iOS-приложения атака не приводит.
Proof-of-Concept видео демонстрирует эмодзи-атаку в действии. Стоит заметить, что браузер атакующего тоже подвисает при отправке «смайл-бомбы».
Хотя исследователь уже уведомил о проблеме Facebook, исправление пока не было выпущено. Пока патча нет, жертвам данной атаки можно посоветовать лишь одно: чтобы избавиться от проблемы, придется удалить всю историю сообщений с отправителем 4000+ эмодзи.