
Интернет для дачника, часть четвёртая: достаточно одной SIM-карты
Тема дачного мобильного интернета не отпускает меня (первая часть, вторая часть, третья часть), и я решил продолжить тесты.
5.2K открытий
В прошлый раз я протестировал российский промышленный роутер, а на этот раз я сравню готовые изделия, в которые достаточно вставить SIM-карту и смонтировать на стойке, чтобы получить вполне приличный интернет. Испытуемыми будут уличные роутеры Zyxel LTE7460 и Microdrive NR-410.
Вперёд, к стабильному и быстрому интернету в своём доме!
Отдельным сегментом для дачников и владельцев частных домов компании выпускают готовые устройства — уличные роутеры. Требования к таким системам предъявляются гораздо выше, чем к обычным домашним девайсам, ведь условия эксплуатации заметно отличаются: на солнце летом может быть +60°, а зимней ночью температуры падают до -30° или даже до -40°.
Во всех этих режимах роутер должен функционировать и обеспечивать пользователя связью. Поэтому в таких системах используются герметичные боксы и комплектующие другого класса.
Как правило, внешний роутер – это герметичная коробка, в которой расположены антенна и роутер, питающийся по PoE. Такой способ питания позволяет протянуть к внешнему устройству всего один кабель вместо двух (питание и данные). Я выбрал пару популярных моделей, которые способны обеспечить пользователя достойным уровнем доступа в сеть. Сравним их характеристики.
Microdrive NR-410
Встречаем довольно любопытный роутер от российского производителя. Интересен он уже тем, что стоит относительно недорого — меньше 11 тысяч рублей. Это сравнимо с хорошим домашним роутером и внешней антенной из моих тестов ранее. Само устройство герметично и состоит из двух частей — антенны и роутера.
При этом антенна скорее напоминает тип «пушка», нежели обычную панельную. Она имеет поляризацию, указанную на обратной стороне.
Роутер имеет установочное место под SIM-карту стандартного размера. Также пользователю потребуется подключить пигтейлы от антенны к роутеру. То есть для того чтобы подготовить устройство к работе, нужна как минимум отвёртка и отсутствие страха перед техникой.
По заявлению производителя, роутер может работать при температуре до -40° — для этого на плате имеется система разогрева перед стартом. В комплект поставки также входит крепление на мачту. Пользователю потребуется приобрести дополнительно только SIM-карту подходящего оператора и штангу или мачту, на которую будет крепиться девайс.
У роутера имеется встроенный Wi-Fi-модуль со всенаправленной антенной внутри. Таким образом, вокруг антенны создаётся зона беспроводного доступа к сети. Если вы просто приезжаете на дачу с гаджетами, не требующими проводного подключения, этого будет достаточно для комфортной работы. Можно просто воткнуть адаптер питания в розетку, направить антенну на базовую станцию и наслаждаться доступом в сеть.
Надо отметить, что прошивки регулярно дорабатываются, и незадолго до выхода статьи был выпущен новый релиз, позволяющий организовать VPN по протоколам OpenVPN и L2TP. Так можно создать закрытую сеть с работой или со своим домом, организовав свободный обмен данными, как в локальной сети.
Zyxel LTE7460
Этот роутер уже был у меня на тесте и продемонстрировал хорошие показатели скорости и надёжности. Он заметно более дружественен к пользователю хотя бы потому, что для начала работы его не потребуется разбирать. SIM-карта и кабель подключаются без разбора блока, так что даже отвертка не потребуется. Но я не мог не заглянуть внутрь.
В герметичном боксе скрывается плата роутера и панельная антенна на текстолите. Усиление её составляет 8 дБ, что почти вдвое меньше, чем у российского конкурента. Задняя крышка — металлическая, служит радиатором для греющихся элементов роутера.
Роутер не оснащается Wi-Fi-модулем и подключение к нему осуществляется только по кабелю. По нему же приходит питание через PoE-инжектор, входящий в комплект.
Девайс также поддерживает организацию VPN через протоколы PPTP или L2TP, но не поддерживает OpenVPN. Да и прошивки выпускаются нечасто: дата самой актуальной на сегодняшний момент — декабрь 2017 года. В хороший комплект поставки входит удобный кронштейн для крепления на мачту или штангу.
Методика тестирования
Как и во всех моих тестах мобильных роутеров, я придерживаюсь одного и того же метода измерений, чтобы данные можно было сравнивать, а эксперимент был повторяемым. Тест проводился в будний день в дневное время, когда дачников ещё нет, а обычные пользователи на работе.
Таким образом достигается небольшая загрузка БС и можно получить реальную скорость передачи данных в нормальных условиях. Один из моих экспериментов продемонстрировал, что наибольшей скорости загрузки можно ожидать с 1:00 до 4:00, но кому нужны такие показатели, когда мы пользуемся интернетом преимущественно днём?
Передача осуществлялась по 4G (LTE), так как этот канал выделен именно для данных и не загружен голосовым трафиком. Само измерение производилось при помощи сервиса Speedtest, каждый замер производился трижды, чтобы нивелировать случайные скачки скорости. В результате я получал среднюю скорость загрузки и передачи данных.
Результаты
Ещё не глядя на результаты, можно предположить, что роутер от Microdrive будет быстрее устройства от Zyxel, потому что он обладает антенной с большим коэффициентом усиления. Дополнительно я приведу параметры RSRP и SINR, которые служат определяющими для передачи данных по сети 4G.
А теперь пришло время посмотреть на результаты тестов. Скорость скачивания у Microdrive NR-410 составила 31,59 Мбит в секунду против 23,48 Мбит в секунду у Zyxel LTE7460. В принципе оба роутера позволяют вполне комфортно просматривать ролики в FullHD или сёрфить в сети.
Разница в 8 Мбит в секунду не очень существенная для одного пользователя, но если вы работаете с большими объёмами данных или любите покачать, то 8 Мбит прироста будут заметны. А вот что касается передачи данных, то тут NR-410 заметно вырвался вперед: 20,57 Мбит в секунду против 7,2 Мбит в секунду соответственно.
Пришло время подвести итоги. Роутер от российского производителя Microdrive вышел скоростным, производительным и более функциональным, чем у Zyxel. Он заметно обгоняет в скорости, но в плане первичной подготовки к работе уступает: пользователю нужно повозиться с отверткой, самому подключать крохотные пигтейлы.
В этом плане реализация подготовки к работе у Zyxel выглядит лучше: открутил герметичную крышку, вставил SIM-карту и можно подключаться. С другой стороны, такую настройку у российского роутера надо произвести единожды перед началом работ, а после только пользоваться устройством и наслаждаться мобильным доступом в сеть.
Надо добавить, что роутер от Zyxel поддерживает агрегацию каналов. При лучшем качестве сигнала и поддержке базовой станцией оператора этой функции, LTE7460 теоретически может обеспечить большую скорость.
Но в условиях отдалённого расположения БС антенна с большим коэффициентом усиления играет важнейшую роль. Поэтому в идеальных условиях для максимальной скорости можно рекомендовать Zyxel LTE7460, а в случае удаления от БС на приличное расстояние лучше будет взять Microdrive NR-410.
Я обратил внимание, что довольно часто там, где используется мобильный интернет, имеется система видеонаблюдения. Иногда это просто облачные камеры, а иногда встречаются системы с видеорегистратором.
За редким исключением операторы сотовой связи не выделяют пользователям «белый» IP-адрес, а значит подключиться к таким камерам или NVR не получится: надо создавать VPN с каким-либо сервером, у которого уже есть «белый» IP. В России есть команда Birevia, которая нашла решение проблемы и создала свой сервис.
Это проброс портов с белого IP адреса до вашего роутера. Реализуется это просто: выдается белый IP-адрес и диапазон портов. Роутер подключается по PPTP- или L2TP-протоколу к VPN-серверу и выделенные порты на вашем роутере пробрасываются до нужного устройства.
Но надо отличать VPN-сервис и проброс портов: объединить устройства в VPN сеть не получится. Помимо камер видеонаблюдения, можно пробросить и другие сервисы, если это потребуется, но основные клиенты сервиса используют данную услугу именно таким образом.
Есть одно «но»! Роутер должен уметь пробрасывать порты не только с интерфейса WAN, по которому идет приём и передача данных в сеть, но и с VPN-канала.
Вообще, услуга переадресации портов на «серый» IP-адрес очень интересна. Таким образом можно обеспечить работу закрытых за NAT-сервисов любых систем, а не только видеонаблюдения при доступе через мобильные сети. В общем, сервис интересный и бесплатный тестовый доступ тоже есть.
12 комментариев
Написать комментарий.
LTE модуль D19QD-SKU2 тайваньского производителя Wistron Neweb Corp с интерфейсом PCI Express у Zixel LTE7460 порядком уступает модулю Quectel, который стоит в NR-410, хотя и категории разные. Антенна конечно тоже играла свою роль, но тут безусловно совокупность факторов. Вообще производители, которые ставят в уличные устройства модули с разъемом PCI закладывают мину замедленного действия в свой прибор. Со временем разъем окисляется и начинаются перебои в работе или зависания, ооочень тонкое золотое покрытие не спасает. В уличном устройстве должна быть пайка а разъемные соединения только в крайних случаях, если без этого нельзя обойтись совсем. Но многим производителям и установщикам это играет на руку, нужны поломки, нужен оборот. Сломалось, купит новое. Некоторые установщики сами признаются, что им выгоднее поставить клиенту что по дешевле, чтобы потом оно благополучно сломалось и приехать снова, чтобы снять очередной транш с бедолаги. А «наш Иван» обычно любит дешевенькое и на будущее не загадывает.
Развернуть ветку
Мне кажется, производители проводят тестирования в разных режимах, ну а герметизация всех вводов должна избавить от конденсата. Хорошо бы еще внутрь NR-410 закладывать силикагель в пакетике, чтобы избавиться от влаги полностью. С PCI модулем возможно предполагается, что можно заменить радиомодуль и получить больше функций и больше скорости, но тогда прошивка должна поддерживать новые модули.
Развернуть ветку
Зачем акцент на пробросе портов с белого IP-адреса, у роутеров в обзоре есть нюансы?
Развернуть ветку
Есть нюансы. Некоторые из роутеров просто не умеют пробрасывать порты НЕ с главного интерфейса. А у LTE7460 в текущей прошивке вообще нет возможности организовать VPN-туннель.
А видеонаблюдение, если это не единичная облачная камера, заводится на регистратор. И хочется смотреть видео в записи именно с регистратора. Для того, чтобы к нему подключиться, потребуется доступ по белому IP адресу и определенному порту. Обозначенный сервис сразу решает эту задачу.
Развернуть ветку
Спасибо за пояснение! Не туда ответил)) надо попробовать.
Развернуть ветку
Скорость соединения на даче крайне низкая. Как понять, что проблема не в сигнале а в большой нагрузке пользователей на базовую станцию?
Развернуть ветку
Попробуйте с направленной антенной поймать другую БС примерно на таком же удалении. Если скорость останется прежней-дело в сигнале, если вырастет — в загрузке конкретной БС. Направленные антенны как раз позволяют «выбирать» с какой базовой станцией работать.
Развернуть ветку
Зачем тут рекламная вставка совершенно не по теме статьи?
на vc.ru приветствуется обмен ссылками и пиар своих проектов, когда это происходит в контексте
Вот у Вас вообще не в контексте.
Развернуть ветку
Моя предыдущая статья была про видеонаблюдение. И это действительно часто встречающийся кейс: доступ к видеонаблюдению через мобильный интернет в частном доме. Раньше я решал это созданием VPN сервера на работе и пробросом порта с белого IP-адреса организации. Оказалось, что уже всё придумано. Вот и решил поделиться опытом с теми, кто задумается над решением этой задачи. Читатель будет изучать способ доступа в сеть, заодно сможет решить вопрос с доступом к видео.
Развернуть ветку
Получается Microdrive + Birevia и на даче статический ip адрес с уверенным сигналом — спасибо за наводку!
Сетевая Карта КОД ТН ВЭД
Какой код ТН ВЭД подходит под вашу продукцию (сетевая карта):
Как сэкономить при ввозе товара (сетевая карта)
- При импорте правильно подобранный код ТН ВЭД сетевая карта позволяет сэкономить 1 до 18% (не платя за пошлину).
�� Статистика доставки сетевой карты из разных стран (круговая диаграмма)
Поставки сетевой карты из стран: США, КИТАЙ, НИДЕРЛАНДЫ, МЕКСИКА, ФРАНЦИЯ, ИЗРАИЛЬ, СЕРБИЯ, ТАЙВАНЬ, БЕЛЬГИЯ, ЧЕШСКАЯ РЕСПУБЛИКА, ВЕЛИКОБРИТАНИЯ, ФИЛИППИНЫ, ГЕРМАНИЯ, КАНАДА, ЯПОНИЯ
Подбор кода ТН ВЭД / Щеткина Ольга
Цена за 5 позиций
- Проверка на запрет ввоза либо вывоза
- Необходимый пакет документов
- Ввозная/Вывозная пошлина
- Право на экспортно-импортные операции.
- Расчет платежей при ввозе
- Разрешительный порядок экспортно-импортных операций
- Обоснование подбора кода
Импорт и экспорт проверка пошлины
| Код ТН ВЭД | Таможенная ставка Импорт | Таможенная пошлина Экспорт |
|---|---|---|
| 8517620003 | НДС: 20 % Пошлина: нет|нет |
Пошлина: нет |
| 8517620009 | НДС: 20 % Пошлина: нет|нет |
Пошлина: нет |
| 8471900000 | НДС: 20 % Пошлина: нет |
Пошлина: нет |
| 9504500002 | НДС: 20 % Пошлина: 10 % |
Пошлина: нет |
| 851762000 | НДС: 20 %|нет Пошлина: нет|нет |
Пошлина: нет |
| 8471800000 | НДС: 20 % Пошлина: нет |
Пошлина: нет |
| 8443321009 | НДС: 20 % Пошлина: нет |
Пошлина: нет |
| 8537109900 | НДС: 20 % Пошлина: нет|нет |
Пошлина: нет |
| 8523809300 | НДС: 20 % Пошлина: нет |
Пошлина: нет |
| 8518408009 | НДС: 20 % Пошлина: 8.1 % |
Пошлина: нет |
| 8517620002 | НДС: 20 % Пошлина: нет|нет |
Пошлина: нет |
�� Поставщики сетевой карты
Если вы ищите проверенных поставщиков: то можете их посмотреть на крупнейшем портале: производитель сетевых карт b2b-postvaki.ru. Страны импортеры: ЯПОНИЯ, ФРАНЦИЯ, КИТАЙ, ИЗРАИЛЬ, ФИЛИППИНЫ, МЕКСИКА, ВЕЛИКОБРИТАНИЯ, ТАЙВАНЬ, СЕРБИЯ, ЧЕШСКАЯ РЕСПУБЛИКА, НИДЕРЛАНДЫ, США, ГЕРМАНИЯ, КАНАДА, БЕЛЬГИЯ
Примеры компаний производящих продукцию
- HONEYWELL
- Wistron NeWeb Corporation (WNC)
- «Polycom Inc.»
- National Oilwell Varco
- Y Soft Corporation, a.s.
�� Логистические компании и таможенные брокеры
Вы можете позвонить или отправить запрос на просчет вашего груза (сетевой карты) в следующие компании:
Компания «ПрофиВЭД» : Таможенное оформление, Аутсорсинг ВЭД, Логистика, Сертификация товара
Консультирует: Устинова Ульяна , специалист ВЭД, опыт более 7 лет Консультация в офисе в Москве: Рязанский проспект, 8А, стр.14, БЦ Рязанский
email: [email protected]
тел: +7 (495) 926-79-66
Гришина Ольга
БюроИмпорта: https://buroimporta.ru
email: [email protected]
тел: +7 (495) 419-26-52
Олеся
Импорт в Россию: https://import-v-rossiu.ru
email: [email protected]
тел: +7 (499) 702-62-33
Если вы сами брокер или у вас хорошие цены по логистики. Присылайте ваши условия, отзывы, рекомендации и мы вас добавим: [email protected]
ОКПД 2 для сетевой карты
Поиск и подбор кода ОКПД в телеграм боте Телеграм Бот
Подходящий код ОКПД2 для сетевой карты: 33.13.11, 33.13.11, 95.11.10, 95.11.10, 26.20.40, 26.12.20, 26.12.20, 26.11.30, 38.21.10, 33.12.18, 33.12.18, 26.20.40, 26.20.40, 95.11.10, 95.11.10, 95.11.10, 26.20.40, 95.11.10, 26.12.20, 26.20.40
| Наименование | ОКПД 2 |
|---|---|
| 33.13.11: Замена (установка) сетевой карты (без учета стоимости сетевой карты) | 33.13.11 |
| 33.13.11: Замена сетевой карты (без учета стоимости сетевой карты) | 33.13.11 |
| 95.11.10: Замена сетевой карты PCI-E 1000 Mbit/sec (Сетевая карта) | 95.11.10 |
| 95.11.10: Услуги по ремонту системного блока: замена шлейфа/разъема USB/сетевого разъема/сетевой карты (с частичной разборкой устройства) | 95.11.10 |
| 26.20.40: Сетевая карта UG-NCS81 для сетевого экрана UserGate D500 | 26.20.40 |
| 26.12.20: Платы звуковые, видеоплаты, сетевые и аналогичные платы для машин автоматической обработки информации (Сетевая карта) | 26.12.20 |
| 26.12.20: Платы звуковые, видеоплаты, сетевые и аналогичные платы для машин автоматической обработки информации (Внешняя сетевая карта) | 26.12.20 |
| 26.11.30: Сетевая карта, Сетевой адаптер USB | 26.11.30 |
| 38.21.10: Оргтехника мелкогабаритная (калькуляторы, телефон стационарный, телефон сотовый, клавиатуры, манипуляторы «мышь», флешки, жёсткие диски HDD, сетевые карты, материнские платы, сетевые фильтры и т.п.) | 38.21.10 |
| 33.12.18: Замена сетевой карты; Ремонт системы кондиционирования InRow (без учета стоимости карты) | 33.12.18 |
| 33.12.18: Замена сетевой карты*; Ремонт системы кондиционирования InRow (без учета стоимости карты) | 33.12.18 |
| 26.20.40: Сетевая карта | 26.20.40 |
| 26.20.40: Внешняя сетевая карта | 26.20.40 |
| 95.11.10: Сервер / Замена сетевой карты 1000 Мбит/с | 95.11.10 |
| 95.11.10: Системный блок / Замена сетевой карты 1000 Мбит/с | 95.11.10 |
| 95.11.10: Системный блок / Замена сетевой карты 100 Мбит/сек | 95.11.10 |
| 26.20.40: Сетевая карта D-Link DGE-560T/ 1 x RJ-45, 100 Мбит/сек, 1000 Мбит/сек, PCI-E или эквивалент | 26.20.40 |
| 95.11.10: Запасные части системного блока, необходимые для замены в результате оказания услуг: сетевая карта 10/100/1000 Мбит/сек, PCI-E | 95.11.10 |
| 26.12.20: Сетевая карта (адаптер) | 26.12.20 |
| 26.20.40: USB-сетевая карта | 26.20.40 |
«ОК 034-2014 (КПЕС 2008). Общероссийский классификатор продукции по видам экономической деятельности (ОКПД 2)» (утв. Приказом Росстандарта от 31.01.2014 N 14-ст) (ред. от 04.02.2022). Мы постарались подобрать для вас наиболее подходящий код ОКПД для продукции (сетевая карта)
HackWare.ru
Этичный хакинг и тестирование на проникновение, информационная безопасность
Как обнаружить скрытые камеры
Возможно ли обнаружить скрытые камеры (CCTV, DVR, NVR, ANPR, Dome Camera, IP камеры, нательные камеры)
Если камера использует Wi-Fi, то её MAC адрес виден всем. Если сопоставить этот MAC с базой данных производителей камер, то можно выявить эту камеру.
Если камера не использует Wi-Fi, но использует проводную сеть, то её можно обнаружить только если есть подключение к этой же сети (например, к сети отеля, аэропорта и т. п.).
Если устройство не использует ни проводную, ни беспроводную сеть, то выявить такое устройство невозможно описанными ниже методами. То есть, к примеру, видеорегистраторы таким способом не найти.
Для Wi-Fi устройств MAC адреса можно собрать с помощью airodump-ng, для устройств в сети, к которой мы подключены, мак адреса можно узнать с помощью Nmap. Но нам нужна база данных производителей скрытых камер, да и камер вообще.
База данных MAC адресов всех скрытых камер
Я не нашёл баз данных MAC адресов производителей камер, кроме небольших списков, составленных энтузиастами. Может быть, для отправной точки это подошло бы, но всё равно не то.
Я нашёл сайт, со списками производителей специализированного оборудования: https://directory.ifsecglobal.com/video-surveillance-code004812.html. Я не знаю, актуальные эти списки или нет, полные или не полные, но они достаточно большие и там есть все производители, упомянутые энтузиастами (а тех, которых нет на сайте, то я их не нашёл и в списке OUI, содержащих MAC адреса всех производителей устройств).
Правильное название производителя легко сопоставить с базой данных MAC, поэтому нам достаточно собрать имена вендоров — это отлично подойдёт для нашей цели — поиск скрытых камер.
Создайте файл vendors.sh:
gedit vendors.sh
Скопируйте в него следующий код:
Развернуть
#!/bin/bash TMP_FILE='/tmp/vendors.txt' FILE='vendors.txt' curl -s 'https://directory.ifsecglobal.com/screens-monitors-code004843.html' | grep -E 'ed-companyName' | grep -E -o '">[^/]+//' > $TMP_FILE for urlpath in cameras-code004815.html cctv-poles-and-columns-code004816.html cctv-poles-and-columns-code004816.html data-storage-solutions-code009685.html voice-video-integrated-data-systems-code004908.html dvr-code004822.html voice-video-integrated-data-storage-code004941.html nvr-code004827.html 4k-cameras-code009684.html anpr-code004813.html body-worn-cameras-code007865.html hd-quality-cameras-code007866.html low-light-level-camera-systems-code007867.html camera-housings-code004814.html internet-remote-surveillance-code004932.html cctv-monitoring-code004999.html dome-camera-code004821.html ip-cameras-code004823.html security-camera-lenses-code004824.html security-monitors-code004825.html security-screens-code007437.html ptz-camera-code004828.html switches-code004968.html remote-surveillance-code004829.html public-space-surveillance-code005012.html infrared-cameras-code007439.html thermal-imaging-code004833.html ai-machinelearning-code009668.html security-cameras-code007485.html video-surveillance-code007482.html video-surveillance-code004812.html do curl -s "https://directory.ifsecglobal.com/$urlpath" | grep -E 'ed-companyName' | grep -E -o '">[^/]+//' >> $TMP_FILE done #curl -s '' | grep -E 'ed-companyName' | grep -E -o '">[^/]+//' >> $TMP_FILE for letter in do curl -s "https://www.ispyconnect.com/sources.aspx?letter=$letter" | grep -E -o 'man\.aspx\?n=[^"]"' | sed 's/man.aspx?n=//' | sed 's/"//' | while read -r line ; do grep -E "$line " vendors.txt >> $TMP_FILE done done echo 'Tenda Technology Co., Ltd.' >> $TMP_FILE #https://www.google.com/search?q=Tenda+Technology+CCTV&tbm=isch echo 'LG Innotek' >> $TMP_FILE #https://www.google.com/search?q=LG+Innotek+CCTV&tbm=isch echo 'Hand Held Products Inc' >> $TMP_FILE #Handheld Thermal Cameras echo 'Wistron Neweb Corporation' >> $TMP_FILE #https://www.wnc.com.tw/index.php?action=pro_detail&id=76 echo 'HangZhou KuoHeng Technology Co.,ltd' >> $TMP_FILE #https://www.google.com/search?q=HangZhou+KuoHeng+Technology&tbm=isch echo 'VCS Video Communication Systems AG' >> $TMP_FILE echo 'D-Link International' >> $TMP_FILE echo 'Cisco-Linksys, LLC' >> $TMP_FILE echo 'ICP Internet Communication Payment AG' >> $TMP_FILE echo 'China Dragon Technology Limited' >> $TMP_FILE echo 'SAMSUNG TECHWIN CO.,LTD' >> $TMP_FILE echo 'Hanwha Techwin Security Vietnam' >> $TMP_FILE echo 'Beward R&D Co., Ltd.' >> $TMP_FILE echo 'Lorex Technology Inc.' >> $TMP_FILE echo 'TP-LINK TECHNOLOGIES CO.,LTD.' >> $TMP_FILE echo 'ABUS Security-Center GmbH & Co. KG' >> $TMP_FILE echo 'ACM Systems' >> $TMP_FILE echo 'Aztech Electronics Pte Ltd' >> $TMP_FILE echo 'Axium Technologies, Inc.' >> $TMP_FILE echo 'Ace Axis Limited' >> $TMP_FILE #echo '' >> $TMP_FILE echo "Total vendors in the list: "`cat $TMP_FILE | wc -l` cat $TMP_FILE | sort| uniq > $FILE echo "Unique vendors in the list: "`cat $FILE | wc -l`
bash ./vendors.sh
В результате будет создан файл vendors.txt.
Total vendors in the list: 1665 Unique vendors in the list: 680
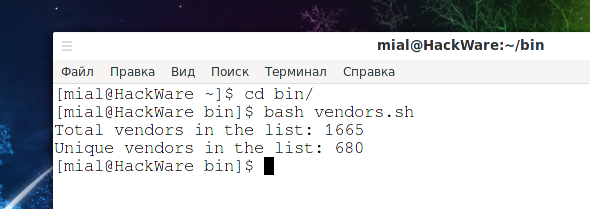
Всего найден 680 уникальный производитель — это достаточно много. Если вы знаете другие списки или базы данных, то пишите в комментариях — можно будет использовать их или дополнить данные из них. Я не знаю, попали ли сюда «ноунеймы». На AliExpress продаются камеры наблюдения без названия на корпусе, без упоминания производителя в инструкции и без его упоминания на коробке (потому что коробки нет). Если у вас есть MAC адреса таких ноунеймов, то пишите их в комментариях, можно будет добавить в скрипт для улучшения охвата.
Вы также можете просмотреть список vendors.txt и удалить лишние, по вашему мнению, записи. Например, я обратил внимание, что много «срабатываний» вызывает «HUAWEI TECHNOLOGIES CO.,LTD», поскольку эта фирма делает ещё и мобильные телефоны (но камеры наблюдения они тоже делают: https://www.google.com/search?q=HUAWEI+CCTV&tbm=isch).
Сканер скрытых камер Wi-Fi по MAC адресу
Теперь, когда у нас есть база данных производителей скрытых камер, нам нужно собрать MAC адреса в округе.
Я буду использовать проверенный метод, описанный в статье «Как обнаружить все Wi-Fi устройства в округе?»
Далее перечисленны команды для запуска сбора информации. Если вам что-то в них непонятно, то обратитесь к статье, на которую дана ссылка.
Чтобы проанализировать файл .csv, нужно, чтобы airodump-ng его создала. Для этого переводим беспроводную карту в режим монитора. Я всегда начинаю со следующих двух команд, чтобы не мешали никакие процессы:
sudo systemctl stop NetworkManager sudo airmon-ng check kill
После этого перевожу Wi-Fi карту в режим монитора:
sudo ip link set wlan0 down sudo iw wlan0 set monitor control sudo ip link set wlan0 up
Теперь запускаем airodump-ng примерно следующей командой:
sudo airodump-ng --berlin 60000 -w /tmp/test wlan0
Если вас также интересует диапазон 5 ГГц и если ваша беспроводная карта его поддерживает, то можно запустить примерно такой командой:
sudo airodump-ng --channel 1-13,36-165 --berlin 60000 -w /tmp/test wlan0
Я сохранил в файл /home/mial/cameras-01.csv, у меня там набралось 1600 строк, в ручную мы его анализировать, конечно же, не будем:
cat /home/mial/cameras-01.csv | wc -l 1600
Вообще мы можем использовать скрипт из статьи «Как обнаружить все Wi-Fi устройства в округе?», просто добавив в него ещё и проверку по базе данных производителей скрытых камер. И именно так мы и поступим, но попозже. Дело в том, что при большом количестве записей скрипт работает медленно.
Поэтому вначале мы воспользуемся более лёгким скриптом, который просто проверит, есть ли вокруг камеры наблюдения. И если они есть, то можно запустить более тяжёлый скрипт, для анализа, к каким Точкам Доступа они подключены.
Создайте файл fc.sh:
gedit fc.sh
Скопируйте в него следующий код:
Развернуть
#!/bin/bash if [[ "$1" && -f "$1" ]]; then FILE="$1" else echo 'Укажите .csv файл, который вы хотите проанализировать.'; echo 'Пример запуска:'; echo -e "\tbash fc.sh /tmp/test-01.csv"; exit fi while read -r line ; do newline="$(echo $line | grep -E '([A-Z0-9:])')" if [ "$newline" ]; then MAC2=`echo "$newline" | sed 's/ //g' | sed 's/-//g' | sed 's/://g' | cut -c1-6` resultshort="$(grep -i ^$MAC2 ./oui.txt)"; vendor=`echo "$resultshort" | cut -f 3` #vendor=`echo "$resultshort" | awk -F '\t' ''` if [ "$vendor" ]; then result3=$ iscamera='' iscamera=`cat vendors.txt | grep -i "$result3"` if [ "$iscamera" ]; then echo echo $newline echo $vendor echo -e "\t\t\t\033[7mВероятно, это камера или другое устройство слежения\e[0m" echo fi fi fi done < <(grep -E '([A-Za-z0-9._: @\(\)\\=\[\<\>\"%;-]+,) ([A-Z0-9:])|(not associated)' $FILE | awk -F ',' '')
bash ./fc.sh /ПУТЬ/ДО/ФАЙЛА.csv
Если файл, который получен с airodump-ng, расположен по пути /tmp/test-01.csv, тогда моя команда следующая:
bash fc.sh /tmp/test-01.csv
Также нам понадобиться файл с базой данных MAC-адресов и соответствующих им производителей, скачайте его в ту же директорию, где разместили файл fc.sh — скачать этот файл нужно до запуска fc.sh и всех других скриптов из этой статьи:
wget http://standards-oui.ieee.org/oui/oui.txt
Исправляем скаченный файл, поскольку в нём используется разрыв строки DOS/Windows, а это приводит к проблемам, описанным в статье «Почему при объединении строк они перекрывают друг друга», конкретно в нашем случае без этого исправления программа grep не смогла бы найти строку, даже если она соответствует шаблону:
dos2unix -i oui.txt
Скрипт, используя базу данных сопоставляющую производителей с выделенными им MAC адресами (oui.txt), определит имя вендоров для каждого собранного MAC-адреса и затем проверит, присутствует ли этот вендор в списке производителей камер наблюдения.
Скрипт покажет MAC адрес и название производителей для всех потенциальных камер. Если скрипт ничего не показал, значит ничего не нашлось.
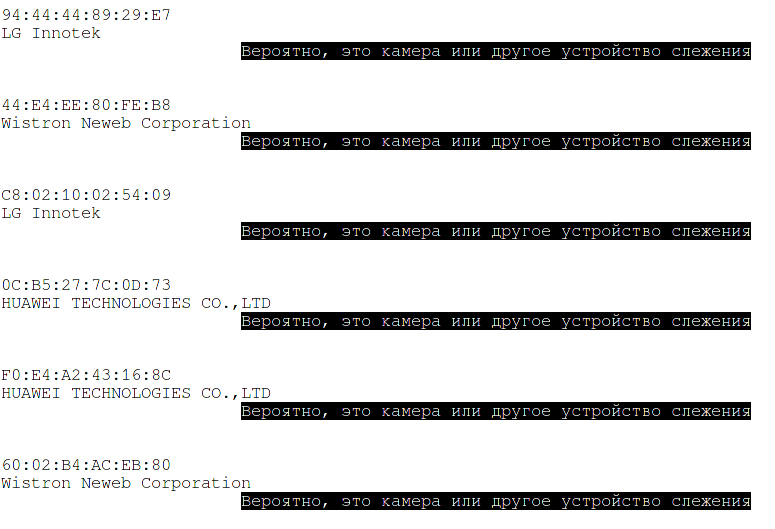
Помните, что некоторые вендоры производят не только камеры наблюдения, но и разнообразную другую электронику (HUAWEI, Sony, Bosch), поэтому весьма вероятны «ложные срабатывания» — в «камеры наблюдения» могут быть записаны устройства, которые ими не являются (например, мобильные телефоны HUAWEI). То есть если что-то найдено, или даже если скрипт вывел с десяток устройств, это не означает, что это всё камеры. В первую очередь, обратите внимание на производителя — довольно часто, ими оказываются популярные производители телефонов.
Если вы нашли что-то интересное, то можно воспользоваться скриптом, который показывает, к каким Точкам Доступа подключены все устройства.
Создайте файл findcameras.sh:
gedit findcameras.sh
Скопируйте в него следующий код:
Развернуть
#!/bin/bash if [[ "$1" && -f "$1" ]]; then FILE="$1" else echo 'Укажите .csv файл, который вы хотите проанализировать.'; echo 'Пример запуска:'; echo -e "\tbash findcameras.sh /tmp/test-01.csv"; exit fi echo -e "\033[1mВсего точек доступа: \033[0;31m`grep -E '([A-Za-z0-9._: @\(\)\\=\[\\"%;-]+,)' $FILE | wc -l`\e[0m" echo -e "\033[1mВсего клиентов: \033[0;31m`grep -E '([A-Za-z0-9._: @\(\)\\=\[\\"%;-]+,) ([A-Z0-9:])|(not associated)' $FILE | wc -l`\e[0m" echo -e "\033[1mИз них клиентов без ассоциации: \033[0;31m`grep -E '(not associated)' $FILE | wc -l`\e[0m" echo -e "\033[0;36m\033[1mИнформация о сетях:\e[0m" while read -r line ; do if [ "`echo "$line" | cut -d ',' -f 14`" != " " ]; then echo -e "\033[1m" `echo -e "$line" | cut -d ',' -f 14` "\e[0m" else echo -e " \e[3mне удалось получить имя сети\e[0m" fi fullMAC=`echo "$line" | cut -d ',' -f 1` echo -e "\tMAC-адрес: $fullMAC" MAC=`echo "$fullMAC" | sed 's/ //g' | sed 's/-//g' | sed 's/://g' | cut -c1-6` result="$(grep -i -A 1 ^$MAC ./oui.txt)"; if [ "$result" ]; then echo -e "\tПроизводитель: `echo "$result" | cut -f 3`" else echo -e "\tПроизводитель: \e[3mИнформация не найдена в базе данных.\e[0m" fi is5ghz=`echo "$line" | cut -d ',' -f 4 | grep -i -E '36|40|44|48|52|56|60|64|100|104|108|112|116|120|124|128|132|136|140'` if [ "$is5ghz" ]; then echo -e "\t\033[0;31mРаботает на 5 ГГц!\e[0m" fi printonce="\tИнформация о подключённых клиентах:" while read -r line2 ; do clientsMAC=`echo $line2 | grep -E "$fullMAC"` if [ "$clientsMAC" ]; then if [ "$printonce" ]; then echo -e $printonce printonce='' fi echo -e "\t\t\033[0;32m" `echo $clientsMAC | cut -d ',' -f 1` "\e[0m" MAC2=`echo "$clientsMAC" | sed 's/ //g' | sed 's/-//g' | sed 's/://g' | cut -c1-6` result2="$(grep -i -A 1 ^$MAC2 ./oui.txt)"; if [ "$result2" ]; then echo -e "\t\t\tПроизводитель: `echo "$result2" | cut -f 3`" ismobile=`echo $result2 | grep -i -E 'Olivetti|Sony|Mobile|Apple|Samsung|HUAWEI|Motorola|TCT|LG|Ragentek|Lenovo|Shenzhen|Intel|Xiaomi|zte|MEIZU'` warning=`echo $result2 | grep -i -E 'ALFA|Intel'` if [ "$ismobile" ]; then echo -e "\t\t\t\033[0;33mВероятно, это мобильное устройство\e[0m" fi if [ "$warning" ]; then echo -e "\t\t\t\033[0;31;5;7mУстройство может поддерживать режим монитора\e[0m" fi resultshort="$(grep -i ^$MAC2 ./oui.txt)"; vendor=`echo "$resultshort" | cut -f 3` if [ "$vendor" ]; then result3=$ iscamera='' iscamera=`cat vendors.txt | grep -i "$result3"` if [ "$iscamera" ]; then echo -e "\t\t\t\033[7mВероятно, это камера или другое устройство слежения\e[0m" fi fi else echo -e "\t\t\tПроизводитель: \e[3mИнформация не найдена в базе данных.\e[0m" fi probed=`echo $line2 | cut -d ',' -f 7` if [ "`echo $probed | grep -E [A-Za-z0-9_\\-]+`" ]; then echo -e "\t\t\tИскал сети: $probed" fi fi done < <(grep -E '([A-Za-z0-9._: @\(\)\\=\[\\"%;-]+,) ([A-Z0-9:])|(not associated)' $FILE) done < <(grep -E '([A-Za-z0-9._: @\(\)\\=\[\\"%;-]+,)' $FILE) echo -e "\033[0;36m\033[1mИнформация о неподключённых клиентах:\e[0m" while read -r line2 ; do clientsMAC=`echo $line2 | cut -d ',' -f 1` echo -e "\033[0;31m" `echo $clientsMAC | cut -d ',' -f 1` "\e[0m" MAC2=`echo "$clientsMAC" | sed 's/ //g' | sed 's/-//g' | sed 's/://g' | cut -c1-6` result2="$(grep -i -A 1 ^$MAC2 ./oui.txt)"; if [ "$result2" ]; then echo -e "\tПроизводитель: `echo "$result2" | cut -f 3`" ismobile=`echo $result2 | grep -i -E 'Olivetti|Sony|Mobile|Apple|Samsung|HUAWEI|Motorola|TCT|LG|Ragentek|Lenovo|Shenzhen|Intel|Xiaomi|zte'` warning=`echo $result2 | grep -i -E 'ALFA|Intel'` if [ "$ismobile" ]; then echo -e "\t\033[0;33mВероятно, это мобильное устройство\e[0m" fi if [ "$warning" ]; then echo -e "\t\033[0;31;5;7mУстройство может поддерживать режим монитора\e[0m" fi resultshort="$(grep -i ^$MAC2 ./oui.txt)"; vendor=`echo "$resultshort" | cut -f 3` if [ "$vendor" ]; then result3=$ iscamera='' iscamera=`cat vendors.txt | grep -i "$result3"` if [ "$iscamera" ]; then echo -e "\t\t\t\033[7mВероятно, это камера или другое устройство слежения\e[0m" fi fi else echo -e "\tПроизводитель: \e[3mИнформация не найдена в базе данных.\e[0m" fi probed=`echo $line2 | cut -d ',' -f 7` if [ "`echo $probed | grep -E [A-Za-z0-9_\\-]+`" ]; then echo -e "\tИскал сети: $probed" fi done < <(grep -E '(not associated)' $FILE)
bash findcameras.sh /ПУТЬ/ДО/ФАЙЛА.csv
bash findcameras.sh /tmp/test-01.csv
Если присмотреться, то можно увидеть, что это скрипт wfw.sh из статьи про поиск всех Wi-Fi устройств, но в него добавлена проверка по списку производителей камер наблюдения.
Для этого скрипта, так же как и для предыдущего, требуются оба файла oui.txt и vendors.txt.
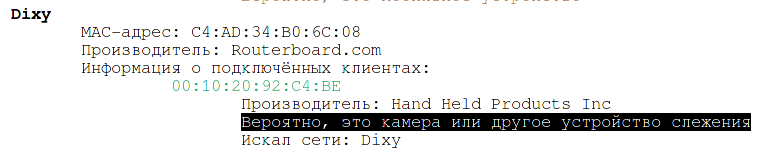
Фирма Hand Held Products Inc делает как тепловизоры, так и разные устройства считывания штрихкодов и т. п. — это может быть любым из этих устройств, т. к. это ТД магазина.
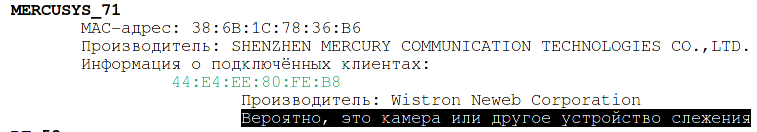
Wistron Neweb Corporation делает разную электронику, в том числе Security IP Camera.
Вместо подключения по Wi-Fi, камеры могут использовать проводную сеть — такие камеры не попадут в список.
Поиск камер наблюдения в локальной сети
Этот способ работает только в сетях, где можно получить MAC-адреса других устройств, то есть только в локальных сетях. Сканировать Интернет бесполезно. Примерами локальных сетей, к которым мы часто подключаемся, — это публичные Точки Доступа Wi-Fi в аэропортах, гостиницах, ресторанах, общественном транспорте и т. п.).
Создайте файл fcl.sh:
gedit fcl.sh
Скопируйте в него следующий код:
Развернуть
#!/bin/bash if [[ "$1" ]]; then NET="$1" else echo 'Укажите подсеть для поиска камер наблюдения'; echo 'Пример запуска:'; echo -e "\tbash ./fcl.sh 192.168.0.0/24"; exit fi found=0 while read -r line ; do newline=$line if [ "$newline" ]; then MAC2=`echo "$newline" | sed 's/ //g' | sed 's/-//g' | sed 's/://g' | cut -c1-6` resultshort="$(grep -i ^$MAC2 ./oui.txt)"; vendor=`echo "$resultshort" | cut -f 3` if [ "$vendor" ]; then result3=$ iscamera='' iscamera=`cat vendors.txt | grep -i "$result3"` if [ "$iscamera" ]; then echo echo $newline echo $vendor echo -e "\t\t\t\033[7mВероятно, это камера или другое устройство слежения\e[0m" echo found=1 fi fi fi done < <(sudo nmap -n -sn -PR -PS -PA -PU -T5 $NET | grep -E -o '[A-Z0-9:]<17>') if [ $found -eq 1 ]; then sudo nmap -A $NET fi
Запускать так (для Nmap требуются повышенные привилегии):
sudo bash fcl.sh СЕТЬ/МАСКА
sudo bash ./fcl.sh 192.168.0.0/24
Если будут найдены устройства с MAC-адресами производителей камер наблюдения, то они будут показаны.

Если ничего не показано, значит ничего не найдено.
Если будет найдена хотя бы одна камера, то будет запущено ещё одно сканирование Nmap — более агрессивное, с полным выводом результатов, чтобы вы могли увидеть IP устройства, которое может оказаться камерой, а также с попыткой определения версии ОС и служб — это может помочь с выявлением камеры.
Фрагмент вывода из дополнительного сканирования:
|_http-title: NETSurveillance WEB 554/tcp open rtsp H264DVR rtspd 1.0 |_rtsp-methods: OPTIONS, DESCRIBE, SETUP, TEARDOWN, GET_PARAMETER, SET_PARAMETER, PLAY, PAUSE 8899/tcp open soap gSOAP 2.7 |_http-server-header: gSOAP/2.7
Заголовок NETSurveillance WEB намекает, что это сетевая камера наблюдения. Открытые порты 554 и 8899 принадлежат службам RTSP и ONVIF характерным для IP камер.
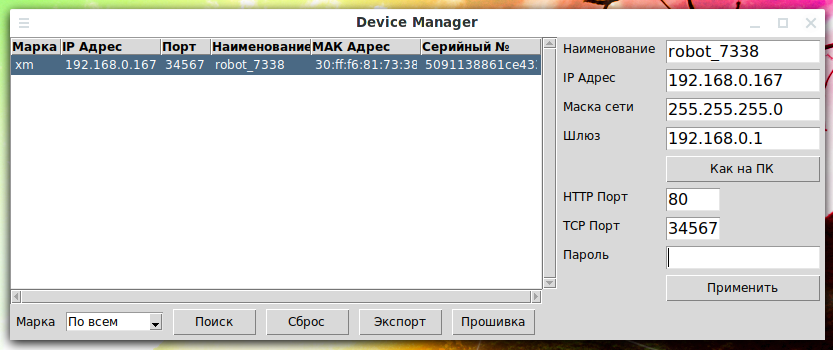
Поиск с помощью DeviceManager (из python-dvr)
Этот метод подойдёт только если вы подключены к той же локальной сети, что и IP камера.
Программы для работы с камерами должны знать их IP адрес. От обычного пользователя не требуется вводить этот адрес вручную. Можно подумать, что программы сканируют локальную сеть, но обычно это не так. На самом деле они отправляют определённые шестнадцатеричные данные на широковещательный адрес. Данные и порт различаются в зависимости от моделей камер. Пример, как это работает, вы можете увидеть в статье «Обратная инженерия сетевого трафика».
Программа DeviceManager (из python-dvr) умеет работать со следующими группами камер наблюдения:
Скорее всего, это не производитель, а тип используемой системы обнаружения камер в LAN. То есть если у вашей камеры другой производитель, DeviceManager всё равно может их найти.
Для установки и запуска DeviceManager выполните команды:
git clone https://github.com/NeiroNx/python-dvr cd python-dvr ./DeviceManager.py
Откроется графический интерфейс, там достаточно нажать кнопку «Поиск».
Заключение
Качество сканирования в первую очередь определяется качеством списка производителей камер наблюдения — если вы знаете списки получше, то пишите в комментариях, я доработаю инструкцию и скрипты.
Если у вас есть примеры MAC-адресов камер наблюдения произведённых «ноунеймами» и «Unbranded», то тоже пишите их в комментариях — их можно добавить в скрипты для дополнительной проверки по ним.
Обратите внимание, что в файле vendors.sh я уже добавляю несколько вендоров. Я нашёл их следующим образом:
- Сделал захват данных в местах, где видны камеры (магазины, банки и т.п.)
- После этого проанализировал вывод скрипта findcameras.sh, изучая производителей устройств, выбирая те из них, которые совершенно незнакомые.
- Гуглил фразы вида «НАЙДЕННЫЙ ВЕНДОР CCTV», «НАЙДЕННЫЙ ВЕНДОР CAMERA» и т. п. Удобно, кстати, гуглить по картинкам. Если находятся камеры данного производителя, значит добавляем к известным вендорам производителей камер наблюдения. Производители, в названии которых встречаются слова «mobile», «communications» и «link» это обычно мобильные телефоны и сетевые карты. Понятное дело, что гуглить надо клиентов, а не Точки Доступа.
Вы тоже можете так делать — присылайте ваши названия производителей, я буду добавлять их в файл.
Смотрите также программу trackerjacker и инструкцию «Продвинутое слежение за Wi-Fi устройствами». С помощью программы trackerjacker также можно следить за беспроводными устройствами, например, можно увидеть, когда Wi-Fi камера начала обмен трафиком — это может означать, что камера заметила движение.
Ещё одна связанная статья «Выборочное глушение Wi-Fi сетей и клиентов (DoS атака на отдельные точки доступа/клиентов)» (но помните, что в камерах обычно установлены карты памяти).
Если вы тоже ходите с включённым ноутбуком в рюкзаке, то смотрите следующие статьи — в них написано, как настроить компьютер так, чтобы он не выключался при закрытии крышки лэптопа:
- Управление электропитанием в Linux (Cinnamon)
- Управление электропитанием в Linux (GNOME)
- Управление электропитанием в Linux (Xfce) — эта статья подойдёт для Kali Linux.
Поиск скрытых камер по характеристикам сетевого трафика
Когда уже написал статью и гуглил «mac addresses of hidden cameras», чтобы найти хоть что-то про ноунеймов, а скрытые камеры обычно выпускаются либо вовсе без бренда, либо под совершенно рандомными именами, которые напрочь отсутствуют в OUI, то случайно наткнулся на исследование «Detecting Hidden Wireless Cameras through Network Traffic Analysis» (Выявление скрытых камер посредством анализа сетевого трафика). Они смогли найти паттерны в характеристике трафика скрытых камер, хотя ни кодом, ни MAC адресами они не поделились. Тем не менее, возможно, кому-то будет интересно почитать и натолкнёт на новые идеи.
Связанные статьи:
- Как защитить Wi-Fi роутер от взлома (43.1%)
- Аудит безопасности IP камер (40.5%)
- Продвинутое слежение за Wi-Fi устройствами (39.4%)
- Для чего нужны SSL-сертификаты и как получить бесплатно валидный сертификат (39.1%)
- Бесплатные валидные SSL-сертификаты с автоматическим продлением (39.1%)
- Построение интерактивных карт камер, принтеров, твитов и фотографий (RANDOM - 1.2%)
факультете информационной безопасности от GeekBrains? Комплексная годовая программа практического обучения с охватом всех основных тем, а также с дополнительными курсами в подарок. По итогам обучения выдаётся свидетельство установленного образца и сертификат. По этой ссылке специальная скидка на любые факультеты и курсы!
Wistron neweb corporation в списке подключений что это
Более того, библиотека libcue используется в поисковом движке tracker-miners, применяемом в пользовательском окружении GNOME. Так как tracker-miners автоматически индексирует новые мультимедийные файлы в домашнем каталоге, для атаки на системы с GNOME и организации выполнения кода злоумышленника достаточно, чтобы пользователь просто загрузил специально оформленный файл в каталог ~/Downloads, ~/Music или ~/Videos, без необходимости его открытия (например, в некоторых случаях достаточно нажатия на ссылку в браузере).
Выявившие уязвимость исследователи подготовили рабочий эксплоит и продемонстрировали возможность эксплуатации окружений на базе Ubuntu 23.04 и Fedora 38. Код эксплоита будет опубликован позднее, чтобы дать время пользователям установить обновление с устранением уязвимости. Эксплоит стабилен в работе, но требует адаптации для каждого дистрибутива.
Уязвимость вызвана целочисленным переполнением в коде разбора синтаксиса параметра INDEX и проявляется при указании в данном параметре слишком больших числовых значений, не укладывающихся в тип "int". Для преобразования строки в число используется функция atoi, например, при указании числа 4294567296 оно будет преобразовано в -400000. Непосредственно к уязвимости приводит отсутствие проверки полученного значения на то, что оно может быть отрицательным. В итоге, в коде после преобразования atoi выполняется операция "track->index[i] = ind", в котором "i" можно присвоить отрицательное число для перезаписи области памяти вне буфера значением "ind", которое также загружается из обрабатываемого файла.
В большинстве дистрибутивов с GNOME компонент tracker-miners активируется по умолчанию и загружается как жёсткая зависимость к файловому менеджеру Nautilus (GNOME Files). Для отключения tracker-miners для текущего пользователя можно использовать команды:
systemctl --user mask tracker-store.service tracker-miner-fs.service tracker-miner-rss.service tracker-extract.service tracker-miner-apps.service tracker-writeback.service tracker reset --hard
- Главная ссылка к новости
- OpenNews: Уязвимости в GDK-Pixbuf, затрагивающие Chromium, Firefox, VLC и GNOME thumbnailer
- OpenNews: Уязвимость в gnome-exe-thumbnailer, позволяющая выполнить код при просмотре каталога с MSI-файлом
- OpenNews: Уязвимость в GNOME Evince, позволяющая выполнить код при построении миниатюр
- OpenNews: Угроза безопасности из-за автоматической обработки мультимедийных файлов
- OpenNews: Уязвимость, позволяющая запустить код при копировании файла на рабочий стол
Обсуждение (87 +7) | Тип: Проблемы безопасности |
Ключевые улучшения:
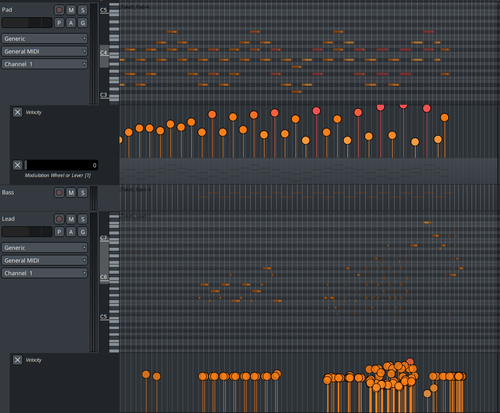
- Добавлен традиционный интерфейс для редактирования силы нажатия клавиш на MIDI-инструменте (MIDI Velocity, данные с датчиков скорости нажатия и отпускания клавиш), влияющей на громкость издаваемого звука. Интерфейс получил название "lollipops", так как используемые для регулировки вертикальные полоски с шариком на конце напоминают леденцы на палочке.
- Добавлен ползунок и боковая панель для упорядочивания композиции через перегруппировку или копирование секций. Поддерживается трёхточечное редактирование, при котором выбранный диапазон (начало - конец) можно переместить или скопировать в позицию, соответствующую определённому моменту времени.
- Полностью переработан интерфейс представления всех нот в виде набора клавиш пианино (MIDI Track Piano Roll), на котором ноты показаны справа от каждой клавиши, всегда видны номера октав, доступно гибкое масштабирование в режиме "scroll" + "zoom". Для именования параметров, связанных с MIDI, задействован стандарт MIDNAM. Предоставлена возможность записи MIDI, используя интерфейс пианино.
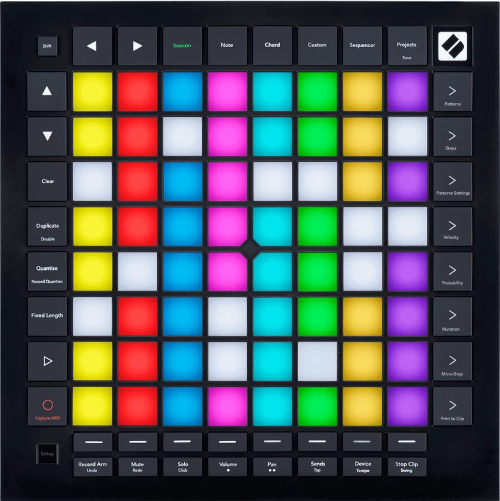
- Добавлена возможность использования грид-контроллера Novation Launchpad Pro для управления Ardour, например, переключения клипов и маркеров, регулирования уровня усиления, панорамирования (сведения фонограммы) и изменения уровней посыла.
- Добавлена поддержка быстрых групп, позволяющих применять большую часть управляющих элементов, связанных с микшированием, ко всем выбранным дорожкам и шинам.
- Главная ссылка к новости
- OpenNews: Выпуск звукового редактора Audacity 3.3
- OpenNews: Facebook опубликовал звуковой кодек EnCodec, использующий машинное обучение
- OpenNews: Выпуск свободного звукового редактора Ardour 7.0
- OpenNews: Воспроизведение музыки Джанет Джексон приводит к сбою в работе некоторых старых ноутбуков
- OpenNews: Synthstrom Audible откроет код прошивки музыкальных синтезаторов Deluge
Обсуждение (113 +29) | Тип: Программы |
- lib-oauth2: Разрешена проверка JWT-токенов с отсутствующим полем "typ". Поле "typ" не используется некоторыми эмитентами ключей для экономии места, в частности, kubernetes. Теперь отсутствие "typ" допускается, но если оно присутствует, то все равно должно быть "jwt".
- auth: Ответ "Auth" от passdb и userdb может содержать значение "event_=value", которое будет добавлено к событию входа в систему и событию почтового пользователя соответственно.
- lib-master: Устанавливает заголовок процесса на различных этапах инициализации, чтобы пояснить, чего ожидает процесс.
- lib-storage: Интервал mail_temp_scan_interval теперь увеличивается на 0. 30% в зависимости от хэша имени пользователя, чтобы уменьшить вероятность скачков нагрузки.
- lib-storage: Сканирование временного файла перенесено с момента открытия почтового ящика на момент его закрытия, чтобы уменьшить задержку, ощущаемую пользователями.
- stats: Если в метрике указаны поля, то все эти поля экспортируются в виде счётчиков для prometheus в формате exposition.
- "*-login": Процессы могли аварийно завершаться при неаккуратном разрыве SSL-соединения. - acl: При загрузке плагина флаги \\HasChildren и \\HasNoChildren некорректно вычислялись для почтовых ящиков, содержащих в своем имени '*' и '%'.
- auth: Возникал сбой при неудачном подключении к СУБД PostgreSQL во время запуска.
- auth: При входе в систему с неверными паролями (например, с неизвестной схемой) в passdb вместо "внутренней ошибки" выдавалась ошибка "password mismatch".
- auth: Механизмы XOAUTH2 и OAUTHBEARER не выдавали сообщение об ошибке, специфичное для протокола, при любых ошибках. Особенно это мешало обнаружению OIDC.
- dbox: Если заголовок last_temp_file_scan не был установлен (особенно после dsync-миграции), то при следующем открытии почтового ящика всегда запускалось сканирование временных файлов. Это могло вызывать всплеск нагрузки после миграций. Исправлено использованием atime каталога почтового ящика при отсутствии заголовка, что обычно сдвигает время сканирования в будущее.
- dict-redis: При откате транзакций происходил сбой.
- dsync: При удалении почтового ящика на удаленном конце, когда разделители уровней иерархии не совпадали, возникал бесконечный цикл, приводящий к выходу из памяти.
- dsync: Инкрементный dsync не выполнялся для имен папок, заканчивающихся на '%', если не было установлено значение BROKENCHAR. Также имена папок с '%' в других местах приводили к тому, что при каждом инкрементальном dsync происходило ненужное переименование папки во временное имя и обратно. Регрессия v2.3.19.
- imap-hibernate: Если при разблокировке IMAP-клиента происходил тайм-аут с сообщением "(version received)", то позже разблокировка могла успешно завершиться и продолжить нормальную работу. Это приводило к путанице, поскольку imap-hibernate уже фиксировал, что клиент отключился. Избежать этого можно, заставив соединение завершаться по таймауту завершения гибернации.
- imapc: Падение при исчезновении из хранилища папки, отображаемой через виртуальный плагин.
- imapc: Ответы EXPUNGE, EXISTS или FETCH с сервера для ранее выбранного почтового ящика могли обрабатываться так, как будто они принадлежат новому почтовому ящику, выбранному в данный момент. Это могло привести к появлению предупреждений.
- lib-http: HTTP-сервер Dovecot (doveadm, stats/openmetrics) мог отключать HTTP-клиентов до полной отправки ответа. Это происходило только на загруженных серверах, где буферы сокетов ядра были сильно переполнены.
- lib-http: Исправлено возможное падение http-сервера в случае раннего отключения клиента. Регрессия в 2.3.18.
- lib-index: Повреждение индексного файла могло привести к аварийному завершению работы. Устранено: Panic: file mail-transaction-log-view.c: line 165 (mail_transaction_log_view_set): assertion failed: (min_file_seq
- lib-index: Очистка существующего кэш-файла размером более 1 ГБ могла привести к сбою. Теперь после очистки кэш-файлы, размер которых все еще превышает 1 ГБ, удаляются. Устранено: Panic: file mail-index-util.c: line 10 (mail_index_uint32_to_offset): assertion failed: (offset < 0x40000000).
- lib-lua: HTTP-клиент не мог определить DNS-имена в почтовых процессах, поскольку ожидал, что сокет "dns-client" будет находиться в текущем каталоге.
- lib-oauth2: Dovecot отправлял client_id и client_secret в качестве POST-параметров на сервер интроспекции. Однако, при Basic auth их использование опционально.
- lib-oauth2: Валидация JWT "aud" не выполнялась, если "aud" отсутствовал в токене, но был настроен в Dovecot.
- lib-oauth2: Слишком строгая проверка типа ключа JWT.
- lib-oauth2: Аудитория JWT-токена не проверялась на соответствие client_id, как того требует спецификация.
- lib-ssl-iostream: Использование параметра ssl_require_crl=yes могло приводить к сбоям проверки CRL для исходящих SSL/TLS-соединений, хотя предполагалось, что он влияет на проверку CRL только для клиентских SSL-сертификатов. v2.3.17 регрессия.
- lib-sql: Драйвер MySQL допускал утечку памяти при неудачном подключении.
- lib-storage: Различные исправления при нехватке места на диске.
- master: Настройка idle_kill сервиса не работала должным образом на загруженных серверах. Было очень маловероятно, что какой-либо процесс простаивал достаточно долго, чтобы стать убитым. Кроме того, при большом количестве процессов (например, imap) код обработки idle_kill использовал достаточно много CPU на главном процессе. Теперь каждый интервал времени idle_kill будет отслеживать наименьшее количество простаивающих процессов и затем убивать это количество.
- mdbox: Проверка временных файлов выполнялась для всегда пустых каталогов.
- mdbox: При записи писем вызов fdatasync() выполнялся в неправильном родительском каталоге. Также при сбое происходило падение вместо записи ошибки в журнал.
- notify_status: Плагин аварийно завершает работу при неудачной инициализации пользователя. - pop3: Отправка команды с символом ':' приводила к сбою "assert-crash". Регрессия в выпуске 2.3.18 .
- stats: Устранена паника, возникшая при обращении к несуществующему экспортёру событий при динамическом добавлении новой метрики с помощью команды "doveadm stats add". Теперь выдаётся корректная ошибка.
- stats: Если процесс экспортировал много событий, а затем завершался, некоторые из последних событий могли быть потеряны.
- stats: Некорректные имена меток Prometheus создавались при определенных конфигурациях histogram group_by. Prometheus отвергал эти метки.
- welcome: Плагин не выполнялся в некоторых ситуациях, когда INBOX создавался, но при этом не открывался, например, если перед открытием INBOX использовался GETMETADATA.
- Главная ссылка к новости
- OpenNews: Критическая уязвимость в IMAP-сервере Dovecot
- OpenNews: FastMail продолжит развитие Cyrus IMAP после сворачивания разработки в CMU
- OpenNews: В Сети зафиксированы факты активной эксплуатации уязвимой конфигурации связки Exim и Dovecot
- OpenNews: Опасная уязвимость при использовании рекомендуемых в документации настройках связки Exim и Dovecot
- OpenNews: Proton Mail представил высокопроизводительную IMAP-библиотеку Gluon
Обсуждение (103 +17) | Автор: alchekalin | Тип: Программы |
Обсуждение (145 +21) | Тип: Программы |
В качестве причины внесения изменений указано, что X11 тестируется разработчиками всё меньше и меньше. Сеанс на базе протокола Wayland применяется в GNOME по умолчанию с 2016 года, и, по мнению некоторых разработчиков, пришло время полностью отказаться от сеанса X11 и сосредоточить силы на поддержке только Wayland.
Против удаления поддержки X11 из gnome-session высказался Джошуа Стробл (Joshua Strobl), ключевой разработчик пользовательского окружения Budgie, который упомянул, что проекты Budgie Desktop и Pantheon Desktop (рабочий стол Elementary OS), основанные на технологиях GNOME, на пути к переходу на Wayland, но в настоящее время полноценно поддерживают только X11, поэтому в случае удаления поддержки X11 из gnome-session, им придётся сопровождать собственные форки данного компонента.
- Главная ссылка к новости
- OpenNews: В Fedora 40 планируют прекратить поддержу X11 в окружении KDE
- OpenNews: Рассматривается возможность прекращения в GTK5 поддержки X11
- OpenNews: Активность в разработке сервера X.org достигла минимума с 2003 года
- OpenNews: Проект X.Org прекращает поддержку 20 устаревших библиотек и утилит
- OpenNews: Дистрибутив Fedora Linux 39 перешёл на стадию бета-тестирования
Обсуждение (352 –12) | Автор: Аноним | Тип: К сведению |
Напомним, что сообщество Linux Containers курировало разработку LXD до того, как компания Canonical решила развивать LXD отдельно как корпоративный проект. Целью форка называется предоставление управляемой независимым сообществом альтернативы проекту LXD, подконтрольному компании Canonical. В рамках проекта Incus также планируется устранить некоторые концептуальные ошибки, допущенные при разработке LXD, которые ранее невозможно было исправить без нарушения обратной совместимости.
Incus предоставляет средства для централизованного управления контейнерами и виртуальными машинами, развёрнутыми как на одном хосте, так и в кластере из нескольких серверов. Проект реализован в виде фонового процесса, принимающего запросы по сети через REST API и поддерживающего различные бэкенды хранилищ (дерево директорий, ZFS, Btrfs, LVM), снапшоты со срезом состояния, live-миграцию работающих контейнеров с одной машины на другую и средства для хранения образов контейнеров. В качестве runtime для запуска контейнеров используется инструментарий LXC, в состав которого входит библиотека liblxc, набор утилит (lxc-create, lxc-start, lxc-stop, lxc-ls и т.п.), шаблоны для построения контейнеров и набор привязок для различных языков программирования. Изоляция осуществляется при помощи штатных механизмов ядра Linux (пространства имён, cgroups, Apparmor, SELinux, Seccomp).
По функциональности первый выпуск Incus, соответствующий недавно выпущенному обновлению LXD 5.18 и сфокусирован прежде всего на переименовании и реорганизации кодовой базы, а также на удалении устаревших возможностей. При этом в новой версии отмечаются и специфичные для Incus изменения в интерфейсе командной строки и API, которые невозможности было включить в LXD из-за требований по обеспечению обратной совместимости. В дальнейшем разработчики планируют переносить из кодовой базы LXD полезные улучшения и исправления, развивая также и свои оригинальные новшества, которые при желании компания Canonical сможет портировать в LXD.
- Осуществлён переход на встраиваемый SQL-движок Cowsql - форк Dqlite, созданный изначальным автором Dqlite по тем же причинам, что и Incus (желание вывести проект из под полной зависимости от Canonical). Cowsql совместим с SQLite, поддерживает репликацию данных, автоматическое восстановление после сбоев и обеспечение отказоустойчивости через разнесение обработчиков на несколько узлов.
- В интерфейс командной строки добавлена команда "incus snapshot" для управления снапшотами (заменяет отдельные lxc-команды snapshot и restore). Через "incus snapshot" можно запускать операции создания, удаления, показа списка, переименования и восстановления снапшотов.
- Изменена логика обработки команд "incus config trust add" и "incus cluster add" которые теперь принимают один аргумент c именем и возвращают корректный токен. Операции работы с сертификатом через команду "incus config trust add" перенесены в отдельную команду "incus config trust add-certificate".
- Добавлена команда "incus admin", избавившая администратора от необходимости прямого обращения к lxc и lxd. Доступны следующие подкоманды:
- incus admin cluster
- incus admin init
- incus admin recover
- incus admin shutdown
- incus admin waitready
- Удалена поддержка обвязок Ubuntu Fan (bridge.mode, fan.overlay_subnet, fan.underlay_subnet, fan.type), зависящих от патчей к ядру, используемых только в Ubuntu.
- Удалена ФС shiftfs, поддерживаемая только в пакетах с ядром из Ubuntu виртуальная ФС для сопоставления точек монтирования с пространствами имён идентификаторов пользователей (user namespace).
- Удалена поддержка системы аутентификации Candid, специфичной для продуктов Canonical.
- Удалена поддержка проприетарной реализации механизма аутентификации RBAC (Role Based Access Control), созданной Canonical на базе Macaroons и Candid.
- Удалены компоненты для интеграции с MAAS (Metal-as-a-Service), инструментарием для быстрого развертывания конфигураций Ubuntu.
- Удалена концепция доступа к серверу при помощи заслуживающего доверия пароля (core.trust_password).
- Главная ссылка к новости
- OpenNews: Выпуск системы управления контейнерами LXD 5.17
- OpenNews: Форк LXD будет развиваться под эгидой сообщества Linux Containers
- OpenNews: Создан форк системы управления контейнерами LXD
- OpenNews: LXD будет развиваться компанией Canonical отдельно от проекта Linux Containers
- OpenNews: Выпуск системы управления контейнерами LXC 5.0
Обсуждение (22 +9) | Тип: Программы |
Возможности OpenPubKey не ограничиваются только образами контейнеров и технология может применяться для подтверждения источника получения любого ресурса, предотвращения подмены зависимостей и повышения безопасности каналов распространения наборов данных. Например, технология применима для заверения сборок программ, отдельных сообщений и коммитов. Создателям подписи достаточно наличия учётной записи в сервисе, поддерживающем OpenID, а потребителям предоставляется возможность проверки прикреплённых подписей и подтверждения их связи с заявленным идентификатором OpenID.
По своему назначению OpenPubKey напоминает созданную в Google и ранее переданную в Linux Foundation систему Sigstore, но отличается от неё существенным упрощением внедрения, использования и сопровождения за счёт избавления от централизованных серверных компонентов, отвечающих за ведение публичного лога, подтверждающего подлинность изменений (transparency log), и обеспечение работы удостоверяющих центров (Certificate Authority).
Вместо развёртывания собственных удостоверяющих центров в OpenPubKey применяется аутентификация с использованием технологии OpenID и привязка созданных подписей к существующим провайдерам OpenID Connect. Иными словами, OpenPubkey позволяет привязать криптографические ключи к конкретным пользователям, используя провайдеры OpenID Connect (IdP) вместо удостоверяющих центров. Технология полностью совместима с существующими провайдерами OpenID, такими как GitHub, Azure/Microsoft, Okta, OneLogin, Keycloak и Google, и не требует внесения изменений на их стороне (используется предоставляемый провайдером типовой ID Token, что позволяет реализовать OpenPubKey только через изменения на стороне клиента OpenID Connect).
Выданный провайдером OpenID токен трансформируется в сертификат, который криптографически привязывает идентификатор в OpenID Connect к отрытому ключу пользователя. Далее пользователь использует привязанный ключ для подписи любых данных и эти подписи могут в дальнейшем быть проверены на связь с его идентификатором в OpenID Connect. При этом в OpenPubKey применяются эфемерные ключи, время жизни которых ограничено - ключи генерируются во время входа при помощи OpenID и удаляются в время завершения сеанса с провайдером OpenID.
- Вход с использованием провайдера OpenID (Google, GitHub, Microsoft и т.п.).
- Запрос идентификационного токена у провайдера OpenID.
- Возврат токена, подписанного ключом провайдера и включающего поле "nonce" с произвольными данными, переданными при запросе (в "nonce" передаётся SHA3-хэш от открытого ключа).
- Использование на стороне пользователя полученного токена как сертификата, включающего данные о ключе.
- Прикрепление токена к подписи, по аналогии с сертификатом.
- Главная ссылка к новости
- OpenNews: Объявлено о готовности системы криптографической верификации кода Sigstore
- OpenNews: В NPM планируют использовать Sigstore для подтверждения подлинности пакетов
- OpenNews: Red Hat и Google представили Sigstore, сервис для криптографической верификации кода
- OpenNews: Леннарт Поттеринг предложил новую архитектуру верифицированной загрузки Linux
- OpenNews: Huawei развивает протокол NEW IP, нацеленный на использование в сетях будущего
Обсуждение (59 +9) | Тип: К сведению | Интересно
Обсуждение (240 +15) | Тип: Обобщение |Из изменений в Debian 12.2 можно отметить обновление до свежих стабильных версий пакетов clamav, dbus, dpdk, gtk+3.0, mariadb, mutt, nvidia-settings, openssl, qemu, rar, roundcube, samba и systemd. Удалён пакет https-everywhere, так как данное браузерное дополнение объявлено разработчиками устаревшим из-за интеграции аналогичной функциональности в состав основных браузеров.
Для загрузки и установки "с нуля" подготовлены установочные сборки c Debian 12.2. Системы, установленные ранее и поддерживаемые в актуальном состоянии, получают обновления, присутствующие в Debian 12.2, через штатную систему установки обновлений. Исправления проблем безопасности, включённые в новые выпуски Debian, доступны пользователям по мере выхода обновлений через сервис security.debian.org.
Одновременно доступен новый выпуск предыдущей стабильной ветки Debian 11.8, в который включено 94 обновления с устранением проблем со стабильностью и 115 обновлений с устранением уязвимостей. Из репозитория исключены пакеты atlas-cpp, ember-media, eris, libwfut, mercator, nomad, nomad-driver-lxc, skstream, varconf и wfmath из-за заброшенного или нестабильного состояния основных проектов. Обновлены до свежих стабильных версий пакеты clamav, dbus, dkimpy, dpdk, mariadb-10.5, nvidia-graphics-drivers, openssl, rar, rust-cbindgen, rustc-mozilla и xen.
- Главная ссылка к новости
- OpenNews: Обновление Debian 12.1
- OpenNews: Выпуск дистрибутива Devuan 5.0, форка Debian 12 без systemd
- OpenNews: Релиз Debian 12 "Bookworm"
- OpenNews: Для Debian и Ubuntu создан репозиторий со свежими версиями ядра Linux
- OpenNews: Debian GNU/Linux исполнилось 30 лет
Обсуждение (145 +27) | Тип: Программы |
Jsii даёт возможность создавать на языке TypeScript библиотеки классов, которые могут использоваться в проектах на языках C#, Go, Java и Python, благодаря трансляции в родные для этих языков модули, предоставляющие тот же самый API. Инструментарий используется в AWS Cloud Development Kit для поставки библиотек для разных языков программирования, формируемых из одной кодовой базы. В новой версии реализовано кэширование списка классов для каждой сборки и документировано как можно превратить обязательное свойство в необязательное.
Пример исходного кода на TypeScript с классом Greeter и последующие примеры его использования в языках C#, Go, Python и Java в качестве родного класса для этих языков:
export class Greeter < public greet(name: string) < return `Hello, $!`; > > Представление, скомпилированное в C# var greeter = new Greeter(); greeter.Greet("World"); // => Hello, World! Представление, скомпилированное в Go greeter := NewGreeter() greeter.Greet("World") // => Hello, World! Представление, скомпилированное в Java final Greeter greeter = new Greeter(); greeter.greet("World"); // => Hello, World! Представление, скомпилированное в JavaScript const greeter = new Greeter(); greeter.greet("World"); // => Hello, World! Представление, скомпилированное в Python greeter = Greeter() greeter.greet("World") # => Hello, World!
- Главная ссылка к новости
- OpenNews: Доступна серверная JavaScript-платформа Bun 1.0, более быстрая, чем Deno и Node.js
- OpenNews: Фреймворк Turbo прекращает использование языка TypeScript
- OpenNews: Вышел Pythonium 0.4.7, компилятор из Python в JavaScript
- OpenNews: Проекты по созданию компиляторов из Java в JavaScript и исполняемые файлы
- OpenNews: Cheerp 3.0, компилятор C/C++ в JavaScript, переведён на лицензии Apache 2.0 и LLVM
Обсуждение (53 +4) | Тип: Программы |
Изначально проект развивался как эксперимент по созданию системных компонентов на языке программирования, предоставляющем средства для безопасной работы с памятью, но нынешние планы связываются с превращением его в полноценный продукт. Разработка DNS-сервера Hickory будет вестись под покровительством организации ISRG (Internet Security Research Group), которая является учредителем проекта Let's Encrypt и способствует развитию технологий для повышения защищённости интернета (например, под эгидой ISRG развиваются реализации sudo, TLS-модуля к http-серверу Apache, NTP-сервера и декодировщика AV1, написанные на языке Rust).
После переименования проект будет перенесён из личного GitHub-репозитория автора в репозиторий под отдельной организацией Hickory DNS, что упростит участие разработчиков и сопровождающих из сообщества. Crate-пакеты trust-dns-resolver и trust-dns-proto будут переименованы в hickory-resolver и hickory-proto, а основной сервер будет поставляться в пакете hickory-dns. В текущем виде пакеты trust-dns-resolver и trust-dns-proto насчитывают 19 и 20 млн загрузок в Crates.io, ожидается, что c помощью инвестиций от ISRG удастся расширить применение DNS-сервера и сделать его более удобным для рабочих внедрений.
Hickory DNS включает компоненты для обеспечения работы авторитативного DNS-сервера, DNS-клиента, локального резолвера и рекурсивного DNS-сервера. В состав также входят библиотеки с реализациями низкоуровневых протоколов. Проект поддерживает DNSSEC, DoT (DNS over TLS), DoH (DNS over HTTPS), DoQ (DNS over QUIC), mDNS (Multicast DNS), DNS-SD (Service Discovery), ANAME, динамическое обновление записей, CSYNC (Child-to-Parent Synchronization), DANE (DNS-Based Authentication of Named Entities), DNSKEY, CAA (Certification Authority Authorization). В процессе реализации или пока не готова поддержка бесклассовых IN-ADDR.ARPA, инкрементального трансфера зон, отправки уведомлений вторичным серверам об обновлении зоны, Trusted DNS и S/MIME. Код проекта написан на языке Rust и распространяется под лицензиями MIT и Apache 2.0.
В будущем Hickory DNS планируют задействовать в инфраструктуре Let's Encrypt. Перед внедрением будет выполнен аудит безопасности, проведена оптимизация производительности и обеспечена поддержка полностью рекурсивных запросов и их валидации через DNSSEC. Из планов также упоминается поддержка NSEC3, политик кэширования разных типов DNS-записей, средства балансировки обработки запросов, белые списки IP-адресов для входящих соединений.
- Главная ссылка к новости
- OpenNews: Первый стабильный выпуск sudo-rs, реализации утилит sudo и su на языке Rust
- OpenNews: Разработчики Chrome экспериментируют с языком программирования Rust
- OpenNews: Google профинансирует добавление поддержки Rust в ядро Linux
- OpenNews: Около 21% нового компилируемого кода в Android 13 написано на языке Rust
- OpenNews: Для http-сервера Apache будет подготовлен TLS-модуль, написанный на языке Rust
Обсуждение (96 +13) | Тип: Программы |
В качестве основы задействован rustc, штатный компилятор от проекта Rust, приведённый к соответствию требованиям программных окружений для автомобильных и промышленных систем (ISO 26262 и IEC 61508). Надёжность Ferrocene верифицирована через применение расширенных методов проверки, тестирования и управления качеством. Последние два года продукт развивался как пропритетарный, но компания Ferrous Systems возвращала свои доработки и исправления выявленных ошибок в основной проект.
Одной из целей разработки является поддержание состояния Ferrocene как можно ближе к upstream (в идеале вообще без изменений), поэтому разработанные независимыми участниками улучшения и исправления предлагается передавать напрямую в основной репозиторий rust-lang/rust, а не в репозиторий Ferrocene. Со своей стороны Ferrous Systems сосредоточится на предоставлении верифицированных бинарных сборок, интеграции в SDK производителей оборудования, работе по проверке качества и тестированию на промышленных платформах, реализации поддержки стандартов DO-178C, ISO 21434 и IEC 62278, а также продвижению в основной состав rustc возможностей и изменений, востребованных в критически важных системах и встраиваемых промышленных устройствах.
В ближайшее время планируется выпустить релиз Ferrocene 23.06.0, который станет первым выпуском, соответствующим требованиям ISO 26262 (ASIL D) и IEC 61508 (SIL 4). Выпуск основан на инструментарии Rust 1.68 и находится на финальной стадии подготовки, но его не удастся полностью открыть, так как в состав включена проприетарная информация от одного из прошлых партнёров. Сразу после публикации Ferrocene 23.06.0 начнётся работа над версией 23.06.1, в которой планируют провести чистку проприетарных включений и опубликовать в следующем месяце в виде открытого продукта. Далее разработка будет вестись в открытой форме и все дальнейшие выпуски будут публиковаться как open source. В будущем также планируют открыть код инсталлятора criticalup и синхронизировать его разработку с проектом rustup.
- Главная ссылка к новости
- OpenNews: Выпуск языка программирования Rust 1.73
- OpenNews: JetBrains представил IDE RustRover и прекратил разработку открытого плагина intellij-rust
- OpenNews: Выпуск RustPython 0.3, реализации интерпретатора Python на языке Rust
- OpenNews: Представлен Crab, форк языка Rust, избавленный от бюрократии
- OpenNews: Google опубликовал результат аудита используемых пакетов на языке Rust
Обсуждение (190 +17) | Тип: Программы |
Proton позволяет напрямую запускать в Linux-клиенте Steam игровые приложения, поставляемые только для Windows. Пакет включает в себя реализацию DirectX 9/10/11 (на базе пакета DXVK) и DirectX 12 (на базе vkd3d-proton), работающие через трансляцию вызовов DirectX в API Vulkan, предоставляет улучшенную поддержку игровых контроллеров и возможность использования полноэкранного режима независимо от поддерживаемых в играх разрешений экрана. Для увеличения производительности многопоточных игр поддерживаются механизмы "esync" (Eventfd Synchronization) и "futex/fsync". Среди изменений в новой версии Proton:
- До версии 2.3-5-g83dc4678 обновлена прослойка DXVK, транслирующая вызовы в API Vulkan. VKD3D-Proton, ответвление от vkd3d, созданное Valve для улучшения поддержки Direct3D 12 в Proton, обновлено до версии 2.10. Компилятор шейдеров синхронизирован со свежей кодовой базой vkd3d. Пакет dxvk-nvapi обновлён до версии 0.6.4. Wine обновлён до версии 8.0.1.
- Добавлена поддержка Steamworks SDK 1.58.
- Добавлена поддержка игр, которые раньше работали только в ветке Proton Experimental:
- Arthurian Legends
- CHAOS CODE -NEW SIGN OF CATSTROPHE-
- EverQuest 2
- Oddworld: Stranger's Wrath HD
- Songs for a Hero - Definitive Edition
- STAR WARS Knights of the Old Republic II
- The Longest Journey
- Overwatch 2
- Battle.net
- EA Desktop
- Baldur's Gate 3
- Street Fighter 6
- Garry's Mod, Dark Souls II, Aura: Fate of the Ages and Train Simulator
- Empyrion - Galactic Survival
- Secret of Mana
- Aura: Fate of the Ages
- Dwarf Fortress
- Stray
- System Shock (2023)
- Dead By Daylight,
- Warhammer 40,000: Boltgun
- Final Fantasy XIII
- Locoland
- Rainbow Six Extraction
- Ashes of the Singularity: Escalation
- Age of Empires II: Definitive Edition
- Age of Empires IV
- Age of Wonders 4's Paradox Launcher
- Ubisoft Connect
- Metro Exodus Enhanced Edition.
- Ship of Fools
- Mamashroom and The Bookwalker: Thief of Tales
- Dark Parables: The Exiled Prince Collector's Edition
- Alone in the Dark
- Atomic Heart
- Baldur's Gate 3
- Demonologist
- Desordre
- Doge Simulator
- Icarus
- Layers of Fear
- Portal Prelude RTX
- Rainbow Six Extraction
- Ratchet & Clank: Rift Apart
- Remnant 2
- Severed Steel
- Sherlock Holmes The Awakened
- Showgunners
- Spider-Man: Miles Morales
- Strayed Lights
- Trepang2
- Voidtrain
- Warhammer 40,000: Darktide
- Главная ссылка к новости
- OpenNews: Выпуск VKD3D-Proton 2.10, форка Vkd3d с реализацией Direct3D 12
- OpenNews: Выпуск Wine 8.13 и пакета для запуска Windows-игр Proton 8.0-3
- OpenNews: Выпуск VKD3D-Proton 2.9, форка Vkd3d с реализацией Direct3D 12
Обсуждение (91 +43) | Тип: Программы |
Обсуждение (25 +15) | Тип: Программы |Навигация Каналы: 

Разделы новостей | Сводные Что нового на OpenNet Поиск в новостях Новые комментарии Добавить свою новость Важное - 21.11 Цензуроустойчивая система доменных имён GNS получила статус предложенного стандарта (77 +32) - 12.11 Разработчики кодека AV1 представили формат IAMF для объёмного звука (148 +25) - 07.11 Google представил проект Open Se Cura для создания защищённых программно-аппаратных систем (135 +4) - 30.10 Релиз ядра Linux 6.6 (207 +49) - 29.10 Открыт код игрового движка Dagor Engine, который будет использован VK в Nau Engine (170 +35) - 23.10 В Chrome планируют реализовать режим скрытия IP-адреса пользователя (261 +9) Советы - 21.10.2023 Защита от подмены серверных TLS-сертификатов в результате MITM-атаки провайдером - 15.10.2023 Уменьшение жёстко определённого размера окна приложения в формате AppImage - 12.10.2023 Определение IP-адреса пользователя в Telegram через голосовой вызов - 14.09.2023 Установка в мобильной версии Firefox любого расширения от десктоп-версии - 10.09.2023 Часто используемые параметры sysctl, касающиеся настройки сети в Linux Обсуждаемые новости - 15:29 Выпуск инсталлятора Archinstall 2.7, применяемого в дистрибутиве Arch Linux (5) - 15:27 В OpenZFS выявлена ошибка, которая может привести к повреждению файлов (96) - 15:25 Релиз Firefox 120 (148) - 15:10 Уязвимость в strongSwan IPsec, приводящая к удалённому выполнению кода (10) - 14:59 Обновление дистрибутивов AlmaLinux 8.9 и Rocky Linux 8.9 (21) - 14:38 Выпуск дистрибутива EndeavourOS 23.11 (68) - 14:06 Новые версии почтового клиента Claws Mail 3.20.0 и 4.2.0 (229) - 13:59 Выпуск открытого движка Heroes of Might and Magic 2 - fheroes2 - 1.0.10 (58)