
Asus Live Update что это за программа и нужна ли она?
Всем привет Будем разбираться с такой штукой как Asus Live Update, что это за программа и для чего она нужна. Значит смотрите, откуда вообще такие проги берутся и для чего они? Вот вы купили ноутбук, а эта прога кстати именно для ноутов идет. И вот в комплект ноута идет как инструкция, как зарядка, там еще какие-то штучки и нужные и не очень.. И вот вместе с этим идет фирменный софт, который как правило уже стоит в винде, или же идет на диске..
Этот фирменный софт работает только на том железе, для которого предназначен. Но бывает что и на стороннем работает. Но вообще, вот скажу я честно, что софт не очень. Ну не знаю, мне вот так кажется, это такой софт, ну блин, во-первых он не особо полезен, а во-вторых сделан он как-то на скорую руку. Возможно что я ошибаюсь.
Ну так вот. Asus Live Update это утилита для обновления драйверов. Ну вот видите, польза от нее не особо такая уж большая. Ну обновляет драйвера. Но ведь драйвера не каждый день выпускаются, верно? Ну то есть может их будет лучше скачать вручную и установить вручную? Все таки драйвера это не шутки-мутки, очень важно чтобы драйвера были установлены правильно и чтобы были последней версии. Лично я бы это дело не доверил проге Asus Live Update! Но это я, может это я какой-то не нормальный..
Тем более, что Asus Live Update умеет обновлять даже БИОС.. А я скажу так… БИОС это серьезная штука.. с этим шутки плохи и лучше вообще не трогать этот БИОС.. Если будет ошибка, то ноутбук может вообще не загрузится
Вот как эта программулина выглядит:

А вот она и в трее сидит, вот ее значок:

Вот на что похож этот значок? Я вот не могу понять. Даже значок какой-то кривоватый в прямом смысле, иди разбери что там.. Нет, я понимаю что значок это НЕ главное, но блин, такую мелочь ну можно было сделать по-нормальному!
В самой программе если нажать на Check for updates, то будет показано такое окно, тут вы можете проверить обновления немедленно (Check update immediately) или установить те что уже были найдены раньше (Install):

После этого у вас может быть такое что обновлений не найдено, это означает что у вас установлены последние драйвера:

Ну и конечно может быть такое, что обновления найдены! Вот например тут написано, что критических обновлений нет, но вот есть одно рекомендуемое, так бы сказать дополнительное:

То есть в итоге конечно нужно нажать вот сюда:

Вот тут вы можете узнать какое именно обновление было найдено, что за версия, дата выпуска, описание:

После всего, как посмотрели что к чему, то вы можете установить найденное обновление, для этого нажмите кнопку Install:

Ну то есть как видите, утилита так себе. Если она вам как бы не очень нужна, то можно ее и удалить и ставить драйвера вручную… Если хотите знать мое мнение, то я бы именно так и сделал, если бы у меня был ноутбук Asus…
Теперь я покажу как удалить Asus Live Update
Смотрите, я уже писал, что у меня нет установленной проги Asus Live Update, но я в общих чертах покажу как удалить, чтобы вам было понятно. Значит смотрите, вообще можно удалить прогу при помощи такого удалятора как Revo Uninstaller. Фишка его в том, что он и прогу поможет удалить и винду от остатков проги также почистит. В общем смотрите сами, мое дело предложить
Итак, ну а теперь как удалить обычным виндовским способом. Смотрите, нажимаете Пуск и выбираете там пункт Панель управления:

Кстати, если у вас Windows 10, то это суперски, но там данный пункт находится в другом меню, вот зажмите Win + X и появится это меню!
Дальне ищите значок Программы и компоненты:

Откроется окно с установленным софтом, тут ничего удалять не нужно, ну то есть что попало удалять не нужно. Вот в этом окне где-то будет такое как Asus Live Update, вот вы это находите и нажимаете правой кнопкой, выбираете там Удалить и потом следуете инструкциям. Таким образом вы сможете удалить Asus Live Update!
Вот это окно, в котором где-то должна быть у вас прога Asus Live Update (ну если она конечно у вас вообще установлена):

Ну вот и все ребята, на этом все. Разве что знаете что я еще напишу, если вдруг вы думаете что у вас вирусы, если видите какие-то странные процессы в диспетчере, то проверьте лучше свой комп на вирусы. Для этого есть лучшие утилиты, это AdwCleaner и Dr.Web CureIt!! Первая ищет рекламные вирусы, они не такие опасные, но их главная цель это всунуть рекламу в браузер или на рабочий стол, а то и все вместе! Ну а вторая утилита, это уже известный борец с опасными вирусами, троянами, червями
В общем удачи вам и надеюсь что данная инфа была вам полезная, всех благ вам так бы сказать
Як переконатися, що на моєму пристрої остання і найбезпечніша версія ASUS Live Update?
Як переконатися, що на моєму пристрої остання і найбезпечніша версія ASUS Live Update? Компанія ASUS прагне до захисту програмного забезпечення та постійно надає оновлення в режимі реального часу для захисту та розширення пристроїв. Автоматичне оновлення програмного забезпечення в режимі реального часу доступне за допомогою програми ASUS Live Update. Оновіть ASUS Live Update до версії V3.6.8 або новішої версії, щоб вирішити проблеми безпеки. Як перевірити версію ASUS Live Update? Варіант 1: Клацніть правою клавішею піктограму ASUS Live Update у правому нижньому куті, потім клацніть «about», ви зможете переглянути інформацію про версію, як показано нижче. 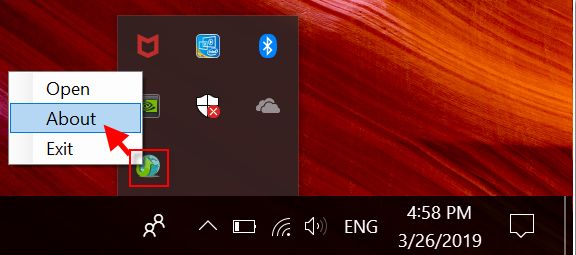
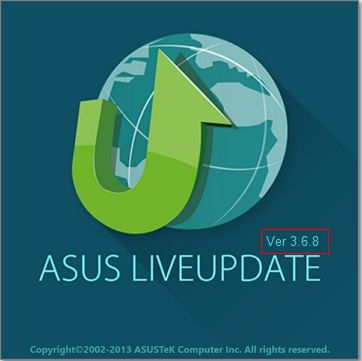
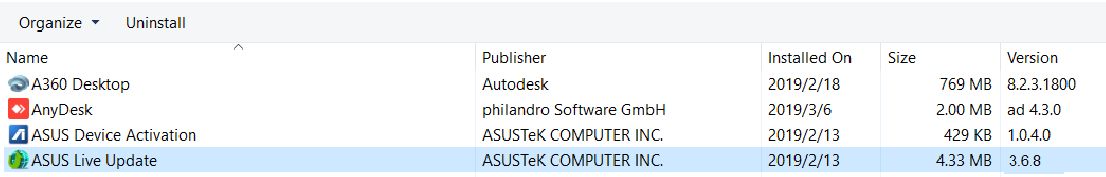
Варіант 2: Введіть [Панель керування] -> Відкрити [Програми та функції] і перевірте версію ASUS Live Update.
 Як оновити ASUS Live Update?
Натисніть піктограму ASUS Live Update у нижньому правому куті.
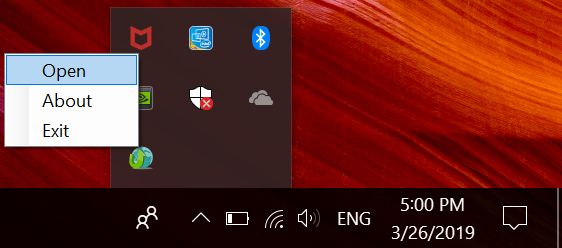 Підключіться до Інтернету та натисніть «Перевірити оновлення відразу»
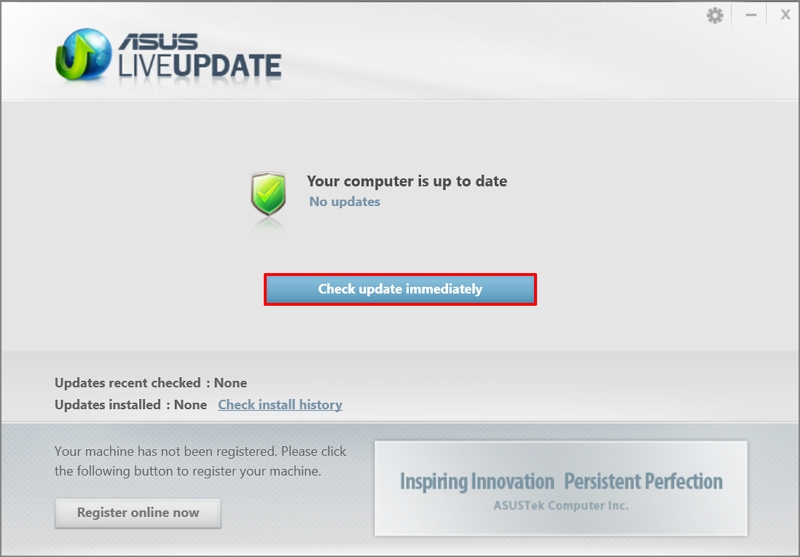 ASUS Live Update автоматично отримуватиме останню версію драйвера та утиліти. Натисніть «Встановити».
Він покаже детальну інформацію про версію. Натисніть «OK».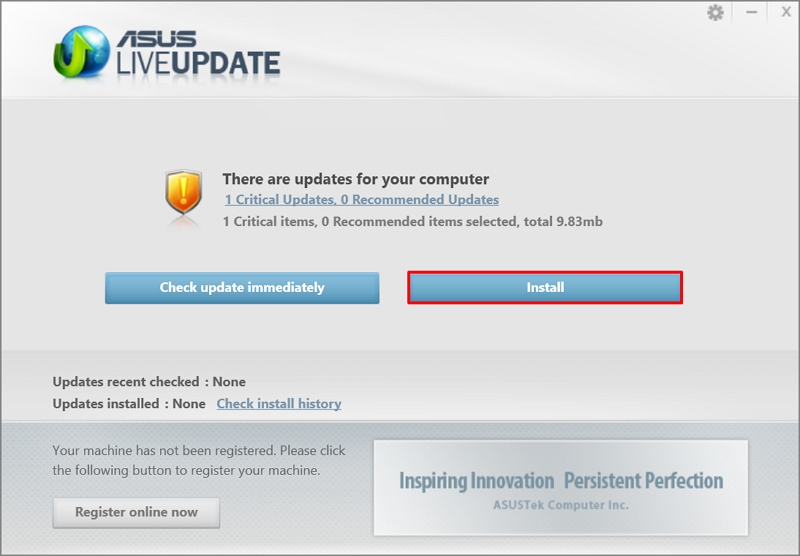 Це займе кілька хвилин, і оновлення ASUS Live Update оновиться. Після оновлення, будь ласка, перевірте ASUS LIVEUPDATE і переконайтеся, що він показував «Немає оновлень».
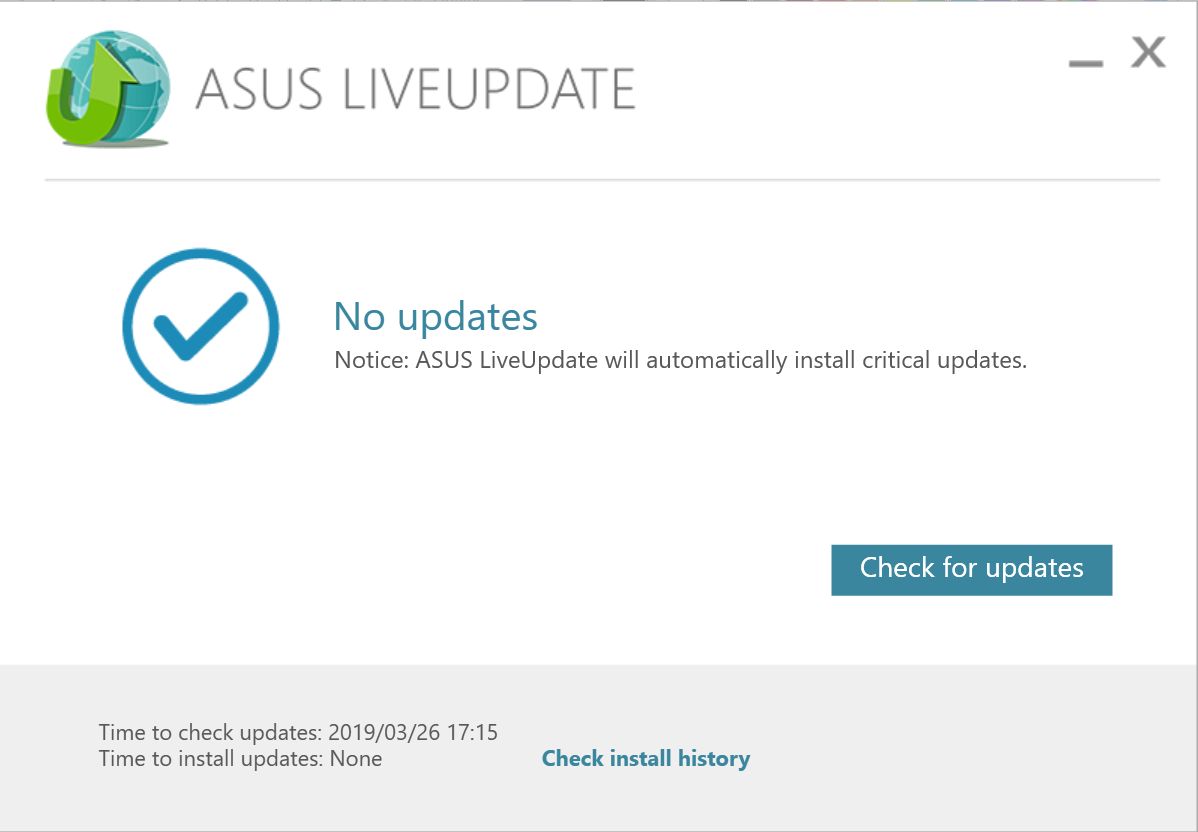 Нарешті, відкрийте «Програми та можливості» та перевірте версію ASUS Live Update. Якщо не вдалося вирішити проблему із зазначеною вище інформацією, будь ласка, зверніться до центру обслуговування клієнтів ASUS для отримання додаткової інформації. Як завантажити останню версію оновлення ASUS Live Update?
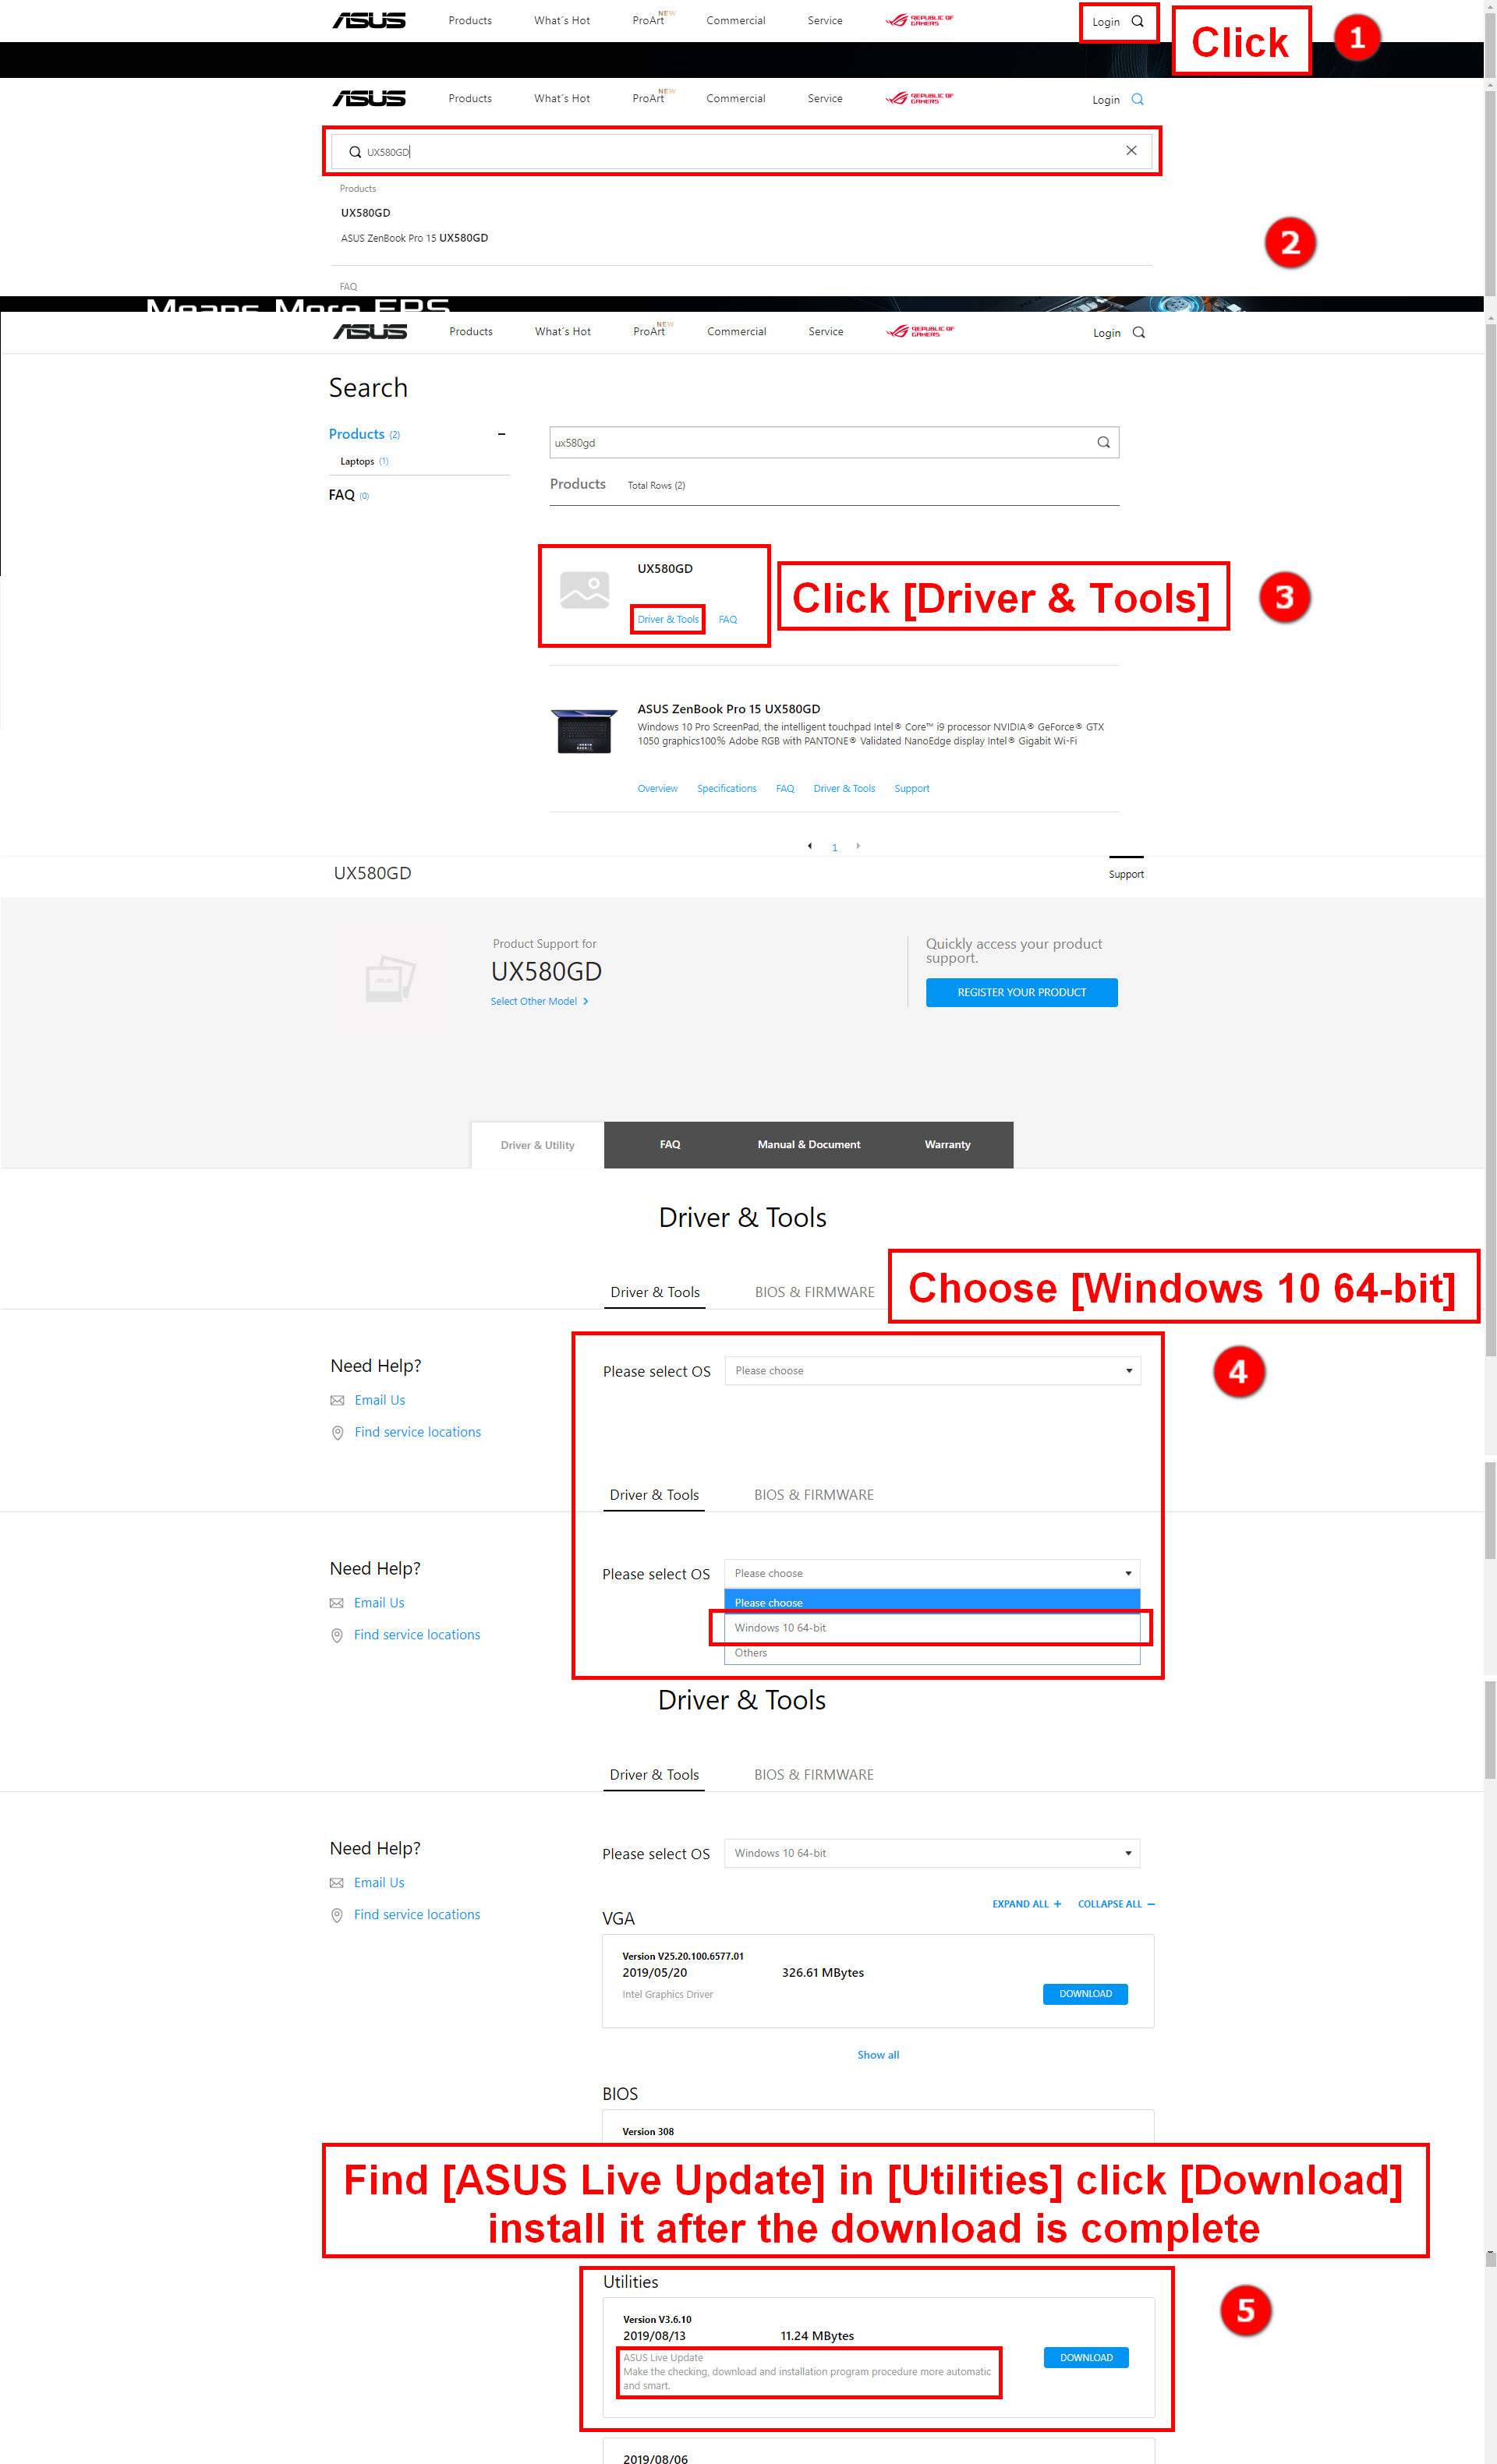
- Перейдіть на офіційний веб-сайт ASUS і натисніть кнопку Пошук.
- Візьмемо за приклад UX580GD, введіть назву моделі на панелі прогляду і натисніть клавішу Enter на клавіатурі.
- Клацніть [Драйвер та інструменти].
- Виберіть [Windows 10 64-бітний].
- Знайдіть [ASUS Live Update] у [Утиліти], натисніть [Завантажити] та встановіть його після завершення завантаження.
Нарешті, відкрийте «Програма та функції» та перевірте версію оновлення ASUS Live Update.
Нові ноутбуки можуть не мати оновлення ASUS Live Update, оскільки додаток інтегровано в MyASUS.
Для отримання додаткової інформації про MyASUS ви можете відвідати: https://www.asus.com/support/FAQ/1038301
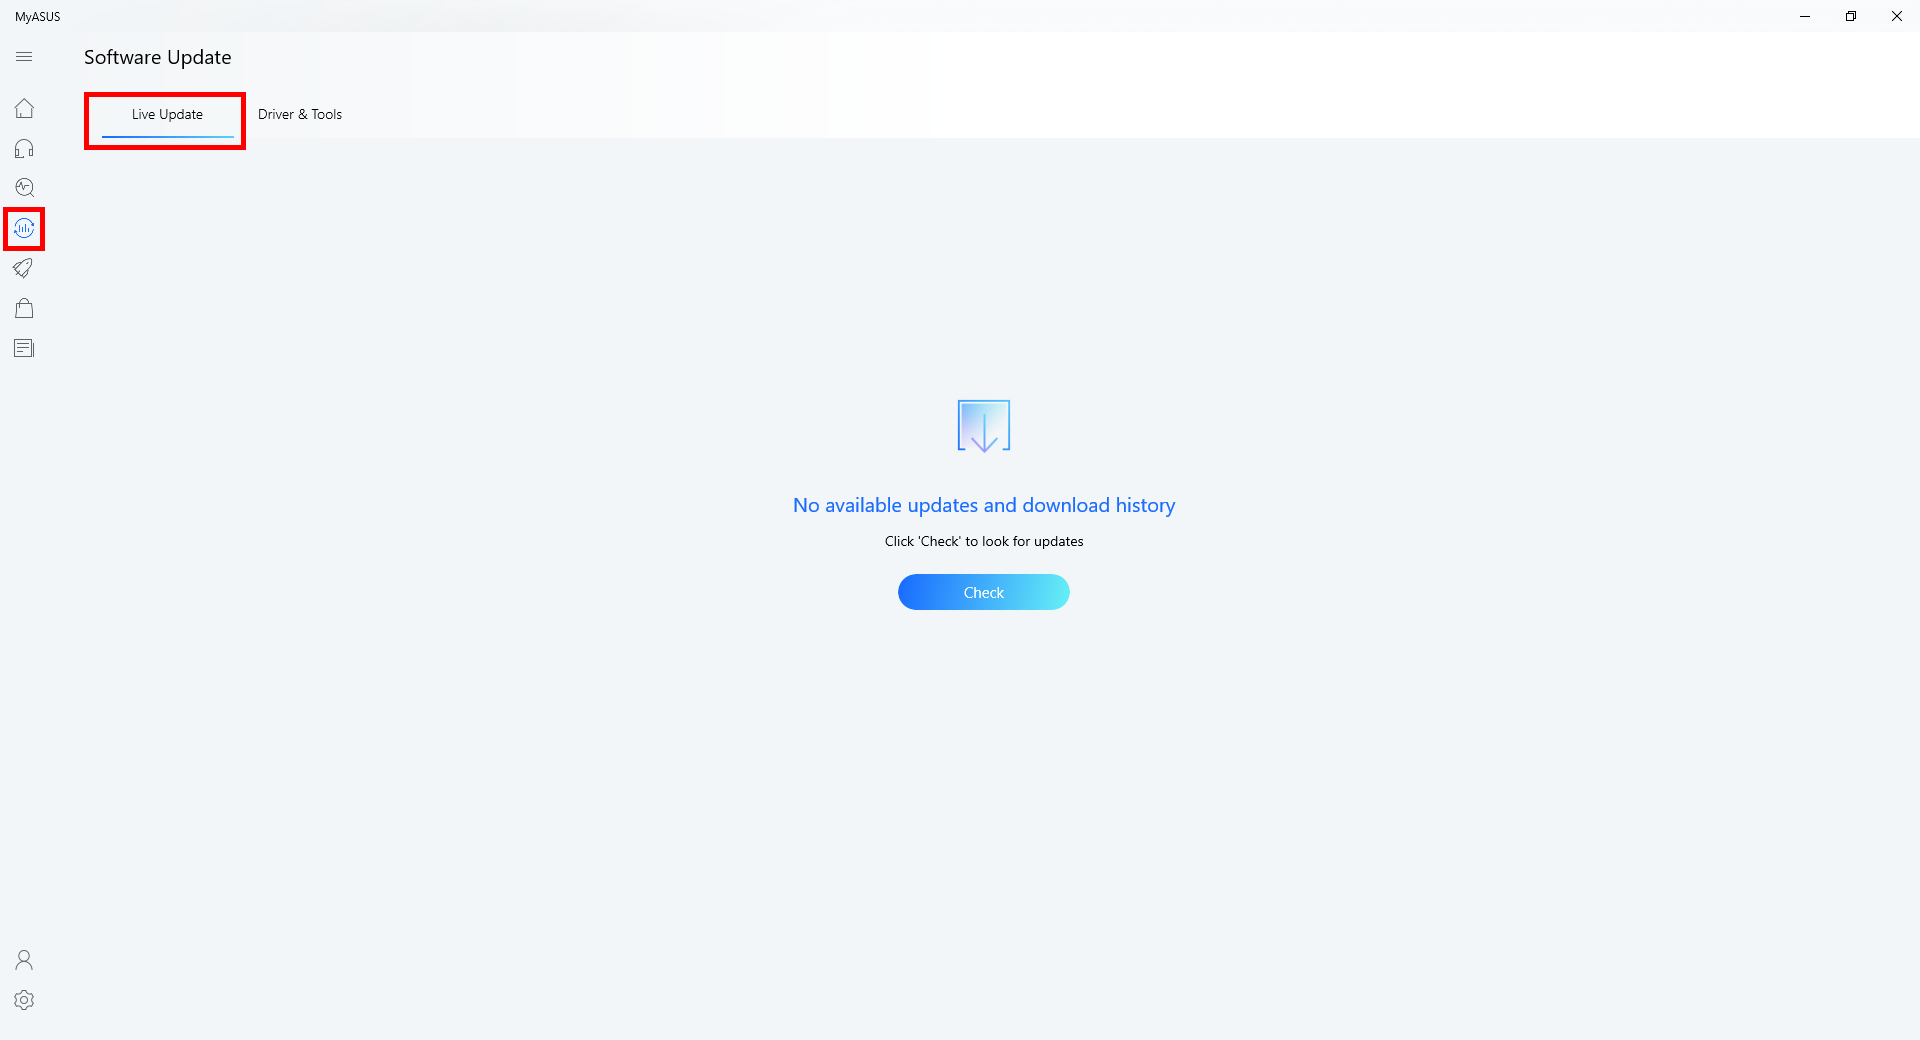
Якщо ви не зможете вирішити проблему з вищезазначеною інформацією, зверніться до служби технічної підтримки ASUS для отримання додаткової інформації.
Завантажте MyASUS зараз, щоб відчути ідеальне обслуговування. Натисніть нижче!
Live Update – Может ли программа ASUS LiveUpdate обновляться автоматически?
-
Item_other —>
- Моноблоки (All-in-One)
- Планшеты
- Коммерческое сетевое оборудование
- Серия ROG
- AIoT и промышленные решения
- Блоки питания
- Проекторы
- VivoWatch
- Настольные ПК
- Компактные ПК
- Внешние накопители и оптические приводы
- Звуковые карты
- Игровое сетевое оборудование
- Одноплатный компьютер
- Корпуса
- Компьютер-брелок
- Наушники и гарнитуры
- Охлаждение
- Chrome-устройства
- Коммерческие
-
Commercial_list.Item —>
- Моноблоки (All-in-One)
- Информационные панели
- Ноутбуки
- Настольные ПК
- Мониторы
- Серверы и рабочие станции
- Проекторы
- Компактные ПК
- Сетевое оборудование
- Материнские платы
- Игровые станции
- Data Storage
В ASUS Live Update был внедрён бэкдор
Антивирусная компания «Лаборатория Касперского» сообщила об обнаружении новой целевой атаки на цепочку поставок. Исследование компании выявило, что мишенями злоумышленников ShadowHammer были пользователи ASUS Live Update – утилиты для обновления драйверов в режиме онлайн. В период с июня по ноябрь 2018 года атакующие внедрили в это ПО бэкдор, который, по оценкам экспертов «Лаборатории Касперского», поставил под угрозу безопасность более миллиона пользователей по всему миру.
Атаки на цепочку поставок – один из наиболее опасных и эффективных векторов заражения, который в последнее время всё чаще используется при целевых атаках. Известные примеры – ShadowPad и CCleaner. В подобных случаях злоумышленники стремятся обнаружить уязвимости во взаимосвязанных системах, участвующих в жизненном цикле продукта, от этапа его разработки до момента поступления к пользователю. Атакующие ищут слабые места в человеческих, организационных, материальных и интеллектуальных ресурсах, необходимых для создания и реализации продукта или услуги. Сам вендор при этом может быть полностью защищён, но уязвимость в инфраструктуре его поставщика может нанести урон всей цепочке поставок, что способно привести к серьёзной утечке данных.
Создатели ShadowHammer использовали ASUS Live Update как первоначальный источник заражения. Эта утилита предустанавливается на большинстве новых компьютеров ASUS с целью автоматического обновления системного ПО (включая BIOS, UEFI, приложения и драйверы). Атакующие внедряли вредоносный код в модифицированные старые версии ПО ASUS, используя украденные цифровые сертификаты, которые применялись ASUS для подписывания легитимных бинарных файлов. После чего утилиты с встроенными троянцами подписывались легитимными сертификатами и распространялись с официальных серверов обновлений ASUS, что делало их практически невидимыми для абсолютного большинства защитных решений.
Хотя это и означает, что потенциально каждый пользователь такого ПО мог стать жертвой атаки, реальной целью создателей ShadowHammer было всего несколько сотен конкретных устройств. Как обнаружили исследователи «Лаборатории Касперского», код каждого бэкдора содержал таблицу со списком определённых MAC-адресов, то есть уникальных идентификационных кодов, которые присваиваются сетевым картам, чтобы компьютер мог подсоединяться к сети. После запуска на устройстве жертвы зловред проверял, входит ли этот MAC-адрес в список. Если данное условие выполнялось, то загружался следующий модуль вредоносного кода. В противном случае эта утилита не проявляла никакой дополнительной сетевой активности, и именно поэтому атака так долго оставалась необнаруженной. В общей сложности исследователи смогли идентифицировать свыше 600 MAC-адресов в этом списке. Они стали целью для более чем 230 уникальных образцов вредоносного ПО, у каждого из которых был различный шелл-код.
При исполнении вредоносного кода применялся модульный подход и были предприняты дополнительные меры предосторожности, чтобы предотвратить случайную утечку кода или данных. Это указывает на то, что злоумышленникам было очень важно оставаться незамеченными, атаки же на определённые цели они проводили с хирургической точностью. Глубокий технический анализ показывает, что арсенал ShadowHammer очень продвинут и подразумевает крайне высокий уровень разработки в группе.
Поиск схожего вредоносного ПО выявил, что в программном обеспечении ещё трёх вендоров в Азиатском регионе были обнаружены бэкдоры, которые использовали похожие методы и техники. «Лаборатория Касперского» сообщила ASUS и другим компаниям об обнаруженной проблеме.