
Jailbreak
Джейлбрейк — это процедура взлома iPhone ради получения доступа к его файловой системе. Благодаря этому можно снять многие ограничения iOS, в том числе на использование альтернативных магазинов ПО.
Взломанные Айфоны получают возможность устанавливать особые приложения, которые называются твиками. Они позволяют менять и настраивать системные функции iOS практически любым образом.
Поскольку джейлбрейк представляет собой взлом iOS, Apple не одобряет его и лишает гарантии владельцев тех устройств, которые решаются на выполнение этой процедуры. В компании объясняют это тем, что джейлбрейк делает явными все системные уязвимости iPhone, позволяя получить над ним удалённый контроль.
Может ли джейлбрейк вернуть Сбербанк Онлайн и Apple Pay на iPhone в России
Кирилл Пироженко
обновлено 12.01.2023
С момента своего появления и до сегодняшнего дня iOS была закрытой системой. У пользователей и сторонних программ отсутствует доступ к системным файлам. По умолчанию каждое установленное приложение занимает свой кусочек в памяти и может расширять его по мере увеличения количества загруженных данных. При этом просто перенести файл из программы в программу нельзя. Его можно только скопировать. джейлбрейк эти барьеры убирает, открывая доступ системным файлам и позволяя их изменять.
Выйдет ли джейлбрейк для iOS 15? Вы будете удивлены
Иван Герасимов
Мы уже многое рассказали про iOS 15 за эти месяцы: по-прежнему многие с недоверием относятся к этой версии операционной системы, но в ней понемногу открываются новые нюансы: мало того, что iOS 15 и вправду содержит много мелких фишек и ориентирована на будущее, но для нее до сих пор нет джейлбрейка. В общем-то, джейлбрейк для iOS — дело давно минувших лет. Apple прислушивается к пользователям и делает свою систему все более открытой, так что смысл в пиратской iOS пропал сам по себе. Кроме того, iOS 15 стала намного безопаснее, чем предыдущие версии. Рассказываем, что нужно знать о джейлбрейке iOS 15, точнее, о том, почему он невозможен.
iOS 13.5 только вышла, а для неё уже выпустили джейлбрейк
Иван Кузнецов
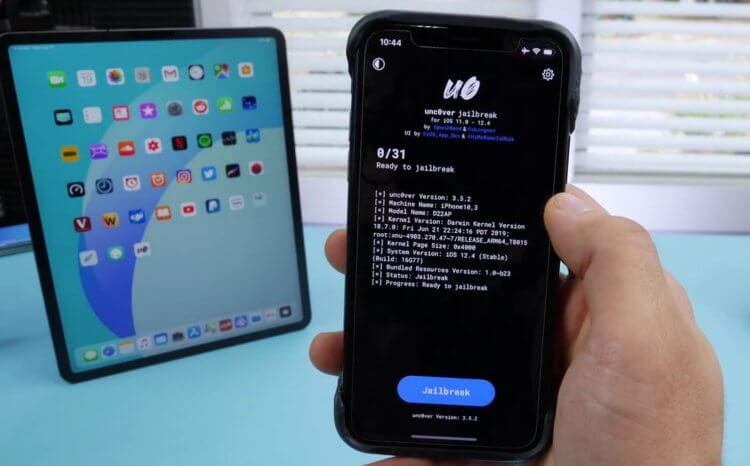
Удивительно, как быстро меняются наши предпочтения. Если ещё лет 7-10 назад считалось вполне нормальным сделать джейлбрейк своего iPhone или iPad, чтобы расширить его функциональность и получить доступ к бесплатному софту, то сегодня будет довольно сложно найти тех, кто согласится на взлом ради этих сомнительных преимуществ. Впрочем, это не значит, что желающих обойти защиту iOS нет совсем. Ведь ради кого-то же хакеры регулярно создают соответствующий инструментарий, денно и нощно изучая наиболее податливые уязвимости ОС.
Пользователям iOS 13 угрожает фальшивый джейлбрейк
Иван Кузнецов
Несмотря на то что джейлбрейк давно перестал быть чем-то обыденным, всё ещё остаются пользователи, которые с нетерпением ждут, когда хакеры отыщут в iOS лазейку и позволят обмануть защитные механизмы операционной системы. В большинстве своём это либо гики, либо исследователи в области кибербезопасности, использующие взломанные iPhone для поиска скрытых уязвимостей. Однако иногда попадаются и те, чья цель – это бесплатные приложения, заполучить которые они могут только с помощью джейлбрейка. Они-то и становятся жертвами мошенников, которые только и надеются на любителей халявы.
В продажу выходят Lightning-кабели для взлома компьютеров Mac
Иван Кузнецов
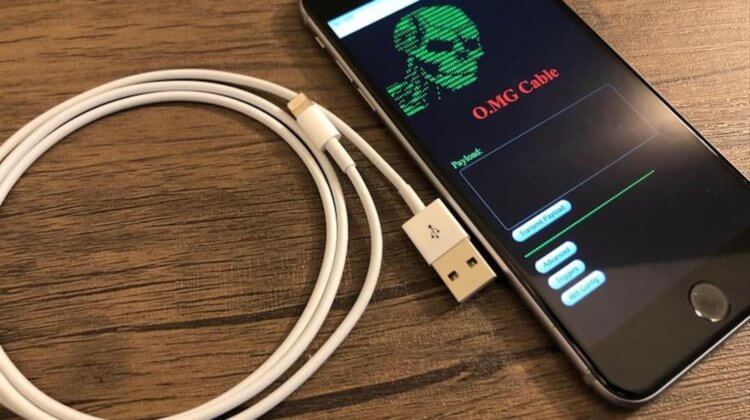
Времена, когда iPhone нельзя было взломать, снова подошли к концу. Теперь эту операцию легко можно провернуть несколькими способами в зависимости от того, что нужно взломщику. Если его цель проследить за жертвой — подойдёт вредоносный сайт, если нужно украсть данные — пригодится эксплойт для iMessage, автоматически загружающий на устройство вирусный компонент. А что делать, если нужно получить доступ к Mac, который защищён куда более эффективно? Пожалуй, лучше, чем поддельный кабель под названием O.MG, инструмента не найти.
iOS 12.4 официально взломана. Кто виноват?
Иван Кузнецов
Apple уделяет большое значение обновлениям своих операционных систем и издавна прививает это же чувство своим пользователям. Поэтому в Купертино всегда советуют устанавливать все апдейты без исключения, даже если они, на первый взгляд, не включают в себя новых функций. В компании объясняют это соображениями безопасности, поскольку практически каждая новая сборка ОС содержит в себе исправления тех или иных уязвимостей. Но иногда что-то идёт не так и обновления вместо того, чтобы защищать, подвергают пользователей серьезному риску.
Вышел джейлбрейк на iOS 12.4. Как установить?
Максим Костенков

В былые времена многие продвинутые пользователи с нетерпением ждали выхода джейлбрейка, чтобы расширить возможности своих iPhone и iPad. Тогда взлом был просто жизненно необходим, ведь многие важные функции просто отсутствовали в iOS. Сегодня интерес к этой сфере практически сошел на нет — поскольку мобильная операционная система от Apple «обросла» множеством полезных опций. Однако, если вы ещё являетесь сторонником джейлбрейка, то у нас есть хорошие новости.
Выпущен джейлбрейк для iOS 12.2. Как установить?
Максим Костенков
С каждым годом джейлбрейк становится всё менее и менее актуальным. Этому поспособствовало сразу несколько факторов: высокая безопасность системы, уход ключевых хакеров и, разумеется, само развитие операционной системы. За последние годы iOS ушла далеко вперед в плане своих возможностей, и пользователи просто не видят нужды в установке джейлбрейка. Однако, если вы всё еще остаетесь приверженцем взлома — эта инструкция для вас.
Для watchOS 5 выйдет джейлбрейк. Но зачем?
Максим Костенков
В ближайшее время для watchOS 5 может выйти полноценный джейлбрейк. Разработкой инструмента для взлома часов занимается хакер скрывающимся под псевдонимом ethanpepro. Есть большие сомнения в целесообразности данной затеи: какие дополнительные возможности сможет привнести инструмент для взлома, учитывая, что речь идёт о таком нишевым продукте как Apple Watch?
Вышел джейлбрейк для iOS 12-12.1.2. Как установить?
Максим Костенков

Несколько лет назад джейлбрейк был действительно популярен — пользователи с нетерпением ждали выхода инструментов для взлома ОС. Со временем мобильная операционная система Apple обросла новыми функциями и опциями, и нужда во взломе системы постепенно отпала. Впрочем, если вы всё еще горите желанием установить джейлбрейк, спешим вас порадовать — такая возможность есть.
9 причин сделать джейлбрейк iOS в 2020 году. Какая от него польза

В закладки

Недавно группа разработчиков pwn20wnd выпустила утилиту для джейлбрейка iOS 13.5. Взломать можно любое устройство под управлением iOS 11 – iOS 13.5. В последнем обновлении iOS 13.5.1 уязвимость закрыли, однако, сделать даунгрейд на подходящую прошивку еще возможно.
Многие пользователи, в том числе и мой коллега Павел Телешевский, усомнились в полезности джейлбрейка при данном уровне развития мобильной операционной системы и сопутствующих сервисов.
Я очень давно слежу за этой темой, долгое время вел YouTube-канал о джейлбрейке и тестировал практически все популярные твики.
Признаю, что сейчас актуальность темы снизилась в разы, но до сих пор есть несколько весомых причин делать джейлбрейк iPhone и iPad. Подчеркну: далее лично моё мнение.
1. Гостевой режим и несколько учёток на iPhone или iPad

Купертиновцы давно добавили удобный гостевой режим на компьютеры Mac, но почему-то не развивают идею в iOS сегменте. Планшеты часто используются несколькими пользователями или имеют владельцев с разными предпочтениями.
Было бы круто иметь настроенный набор приложений, параметров и учёток под каждого пользователя или доступный гостевой режим вместо костыля в виде гид-доступа. Так девайс можно было бы легко выдать на время ребенку, родственнику или чужому человеку, не опасаясь за свои данные.
Вот так выглядит джейлбрейк твик LendMyPhone 3, который позволяет создать неограниченное количество профилей на iPhone или iPad со своими настройками, приложениями, контактами и даже уникальными учётками в соцсетях.
Переключение между профилями осуществляется при помощи разных паролей: ввел один код разблокировки – получаешь один профиль, ввел иной код – залогиниваешься в другой аккаунт. Все четко и понятно.
2. «Умное пиратство»

Признаюсь, что иногда использую джейлбрейк для взлома внутриигровых покупок. Однако, делаю я это исключительно в ознакомительных целях.
Многим знакома ситуация, когда ребенок просит купить новые уровни, героев или какие-нибудь фишки в детской игре. Прошел 1-2 ознакомительных уровня, а остальные покупаются за деньги. Сыграл одним персонажем, а еще несколько доступны после совершения внутриигровой покупки. Отличная модель монетизации которая в разы приятнее надоевших всем подписок.
Так некоторые разработчики пытаются заработать, практически не создавая ничего нового либо выставляя серьезный ценник за минимальный набор контента.
Покупаешь ребенку мега-пак в игре за 500 рублей, а он уже через 15 минут говорит, что новинки закончились – нужно купить еще.
Джейлбрейк в таком случае позволяет “ломануть” игру и убедиться, стоит ли покупаемый контент запрашиваемой за него суммы.
Напоминаю, что мы не поддерживаем пиратство и выступаем исключительно за покупку платного контента.
Новшества, которых хватит ребенку на несколько часов изучения, стоят каждого потраченного рубля. Сбрасываю приложение и совершаю реальную покупку. Если же вижу минимум контента за высокую оплату и приложение сразу же удаляется с планшета.
Я осознаю весь вред пиратства и понимаю, что разработчикам нужна мотивация для создания новых приложения и поддержки старых. Однако, таким способом я проверяю создателей детских игр на жадность.
3. Запись телефонных разговоров

Сам не пользуюсь подобной фишкой, но регулярно получаю подобные вопросы от друзей и знакомых с iPhone.
Люди не гонятся за каждым обновлением iOS и не переживают по поводу невозможности обновления смартфона с джейлбрейком каждый месяц. Для них важнее удобная фиксация разговоров, которая была у них до iPhone на Android и даже на кнопочном телефоне Philips.
Купертиновцы, скорее всего, никогда не разрешат запись телефонных разговоров и не пропустят подобные приложения в App Store. Это противоречит их корпоративным правилам и стандартам.
Любители записывать переговоры без костылей и сторонних примочек вынуждены использовать джейлбрейк.
4. Удобная звонилка
Продолжаем тему возможностей стандартной звонилки. Только ленивый не упрекал Apple за невозможность свернуть входящее окно вызова на iPhone.
Читаешь важную переписку в мессенджере или пишешь письмо начальнику, как вдруг поступает входящий вызов. Приходится либо сбрасывать, либо проверять настойчивость звонящего и пару минут смотреть на его фотографию.
Эх, сколько рекордов сорвалось в играх во время звонков, а сколько разрывов соединения и проигранных битв в онлайн-игрушках произошло из-за этого.
От Apple нужно всего-лишь присмотреться к джейлбрейк-сообществу, где уже несколько лет существует твик CallBar. Дополнение добавляет удобно меню в верхней или нижней части экрана во время восходящего вызова. Звонок можно не отклонять и при этом продолжить использование текущего приложения.
5. Игры, которые удалили из App Store

К большому сожалению из App Store за последние годы пропало множество крутых игр. Некоторые из них забросили разработчики, а определенные приложения удалили специально, чтобы выпустить бесплатные аналоги с жутким донатом.
Вот список классных игр, которые удалось вспомнить за 15 минут:
Хардкорная Flappy Bird, непростой автосимулятор Colin McRae Rally, забавный шутер Doodle Army, легендарные Contra и Ultimate Mortal Kombat 3 с 8- и 16-битных приставок, стрелялка-хоррор Dead Space, первая версия Plants vs Zombie без доната, увлекательный Prince of Persia: Warrior Within, Battlefield: Bad Company 2, в которой не заставляли покупать стволы и скины, крутейший BioShock и любимый Guitar Hero.

Старые футбольные симуляторы FIFA и PES выгодно отличались от своих современных аналогов. Игры образца 2010-2015 годов не особо проигрывают в графике и физике последним версиям, однако, позволяют играть в тот самый футбол. Кто не знает, последние несколько лет игра напоминает “фэнтези лигу”, где нужно из пакетиков доставать случайных игроков и собирать команду мечты от дворовых игроков до Месси с Роналду. Со старта играть за Реал, Барселону, Ювентус или Манчестер Юнайтед вам никто не даст.
Первое место в моем списке удаленных игр из App Store занимают Герои 3. Сражаюсь в виртуальном мире меча и магии уже почти 20 лет. Раньше для этого использовал старый Windows-ноутбук, а сейчас запускаю игру на Mac при помощи костылей.
Список можно продолжать почти бесконечно. А теперь скажите, кому была бы нужна Nintendo Switch или другая портативная консоль, если бы в iPhone или iPad были все описанные выше игры?
С джейлбрейком почти все подобные приложения можно установить на устройство.
6. Прокачка CarPlay

Полезная опция, которая помогает подружить iPhone с мультимедийной системой в автомобиле, развивается слишком медленно. Купертиновцы представили iOS In The Car в далеком 2012 году.
За несколько лет развития данная фишка сменила название на CarPlay и получила несколько незначительных изменений. Лишь с выходом iOS 13 в систему позволили встраивать сторонние приложения, настраивать некоторые элементы под себя и использовать iPhone параллельно с другими задачами на автомобильном медиацентре.
До сих пор остается несколько критичных моментов, которые не позволяют пользоваться CarPlay с комфортом. Так в целях безопасности на экран авто не позволяют выводить YouTube и другие мультимедийные приложения. Стандартные программы имеют сильно ограниченные возможности, а некоторые сторонние специально не дорабатываются для работы с CarPlay, чтобы склонить покупателя к своим решениям (кто не догадался, я имею в виду Яндекс).
В стандартных сообщениях и телефонной книге нет большей части возможностей, многие мессенджеры могут только прочесть голосом текст входящего уведомления, а большинство навигационных приложений не поддерживают удобный жест масштабирования.
На выручку приходи джейлбрейк твик CarBridge. Для начала он позволяет слегка настроить внешний вид системы. Так, например, можно увеличить иконки для комфортного отображения на небольшом экране в авто или наоборот – уменьшить элементы или добавить больше ярлыков при работе с большим экраном в машине.
Расширение позволяет добавить в CarPlay любое приложение с iPhone. Можете включить YouTube, чтобы дети не скучали в дороге, можно запустить Яндекс.Навигатор, который не хотят оптимизировать под систему Apple или использовать любое другое приложение.
7. Фейковая геолокация вместо VPN

В современном интернете все больше запретов и ограничений. В некоторых странах запрещены определенные сервисы или ресурсы, в других закрыт доступ к ряду приложений, а в третьих даже некоторые видео посмотреть невозможно.
Для большинства пользователей это не является проблемой, все мы давно уже умеем настраивать proxy или включать VPN. Подобные сервисы либо стоят недешево, либо “сливают” пользовательские данные третьим лицам.
В большинстве случаев вместо VPN можно использовать фейковую геолокацию. Просто меняем свое местоположение при помощи твика и получаем доступ к закрытым видео или приложениям.
При этом не падает скорость подключения, как через VPN, а наши пользовательские данные не передаются разработчикам бесплатных анонимайзеров. Я, например, таким способом подтверждаю свой заграничный аккаунт в Spotify.
Для этого подойдет твик Relocate или его аналоги.
8. Фишки iPad на iPhone
Размеры экрана смартфонов вплотную приблизились к планшетам, было бы логично перенести некоторые фишки с iPad на iPhone. В Apple вместо этого разделяют мобильные операционные системы на iOS и iPadOS.
На большом экране iPhone 11 Pro max/XS Max или даже iPhone 11/XR вполне реально разместить пару открытых приложений. В док-панели смартфона давно можно размещать больше четырех иконок, а сами приложения на экране можно было бы расположить в более мелкой сетке.
Кто хоть раз не мечтал открепить окно с видео на YouTube и заниматься другими приложениями на смартфоне без остановки воспроизведения? Большие экраны современных моделей позволяют с легкостью сделать это.
На смартфоне неудобно переключаться между вкладками в Safari. Для этого приходится открывать отдельное меню. Купертиновцы даже зажали нормальную ландшафтную клавиатуру для iPhone, оставив на большом экране пустые зоны по бокам.
В мире джейлбрейка не первый год существуют твики Safari Features, iPadify, Harbor, FloatingDock, Castmary и другие. Все они переносят некоторые полезные фишки с iPad на iPhone.
9. Доработка сторонних приложений

Разработчики приложений из App Store упорно не хотят доводить до ума свои программы.
Так YouTube до сих пор не поддерживает режим Картинка в картинке, один из самых популярных мессенджеров WhatsApp никак не завезут на iPad, а Instagram не позволяет сохранять некоторые фото и видео.
Для этого приходится использовать всевозможные трюки, приложения или быстрые команды. Так что в таком случае считать “костылем” скачивание видео в 6 шагов или джейлбрейк твик, добавляющий для этого специальную кнопку?
Разумеется, делать джейлбрейк только ради прокачки нескольких приложений никто не станет, но вот в качестве дополнительного преимущества эта тема подойдет.
Кому нужен джейлбрейк в 2020 году

У меня в семье три мобильных гаджета Apple. Общий iPad и iPhone жены используются в основном с джейлбрейком. Не установлен взлом только на моем iPhone из-за необходимости постоянно обновляться на последние версии iOS и даже на тестовые сборки для проверки новых программных фишек.
Если бы у меня не было такой необходимости, скорее всего, и на моем iPhone постоянно бы был сделан джейлбрейк. Взломанные устройства обновляю пару раз в году, когда появляется утилита для взлома актуального ключевого апдейта iOS.
Джейлбрейк использую в основном для сворачиваемой звонилки, удобного расположения иконок, прокачки CarPlay, и некоторых фишек iPad на iPhone. На планшете включаю режим “умного пирата”, проверяя разработчиков на жадность, активирую несколько профилей для разных пользователей и устанавливаю старые игры, которые в свое время честно купил.
Взлом сегодня нужен не для изменения визуального оформления системы или добавления всевозможной вкусовщины. Всем, кому необходимо минимум 3-4 описанных фишки, рекомендую делать джейлбрейк.
И не нужно рассказывать об опасности процедуры, нестабильной работе гаджета или сложности взлома. Сделать джейлбрейк сейчас проще чем когда-либо, за 7 лет с джейлбрейком я не заметил никаких критических глюков и проблем в его работе. Нужно все делать строго по инструкции и не перебарщивать с твиками.
Что касается безопасности, то данные не украли еще ни у одного пользователя iPhone с джейлбрейком, который хоть как-то защищает их. В эру двухфакторной авторизации увести ученик крайне сложно.
Джейлбрейк в том или ином виде нужен не только для пользователей, но и для разработчиков из Купертино. Так можно отслеживать новые фишки и мониторить реакцию пользователей на них, а когда какая-то опция становится популярной на взломанных девайсах, ее можно и в новый релиз iOS добавить.
Вышел джейлбрейк для iOS 15 и iOS 16, но на современных iPhone он не работает
В Apple неустанно работают над усилением безопасности своих операционных систем и устройств, и в целом такая стратегия себя оправдывает — хакерам приходится много работать для того, чтобы обойти защиту ПО компании. Тем не менее техноэнтузиасты могут праздновать временную победу — команда хакеров palera1n выпустила джейлбрейк-утилиту, совместимую не только с iOS 15, но и с iOS 16.
Источник изображения: Paul Hoenhorst/unsplash.com
Процесс джейлбрейка фактически снимает программные ограничения, благодаря чему пользователь может получить доступ к системным файлам и даже изменять их. Это позволяет менять настройки, темы и даже загружать на iPhone приложения из сторонних источников без посредничества маркетплейса App Store. Конечно, Apple всегда выступала категорически против любых джейлбрейков своих устройств.
Предложенный palera1n вариант использует уязвимость checkm8, обнаруженную ещё в 2019 году, которая считается не поддающейся устранению, поскольку обнаружена в системном компоненте-загрузчике Boot ROM, присутствующем в процессорах от A5 до A11 Bionic. Конечно, Apple может изменить другие компоненты системы, чтобы помешать хакерам воспользоваться данной брешью, но компания не может постоянно выпускать заплатки для старых устройств.
По данным разработчиков, стоящих за созданием нового джейлбрейка, утилита работает с любой версией операционной системы от iOS 15.0 до iOS 16.2, уже доступной пользователям. Пока неизвестно, работает ли инструмент с недавно вышедшей бетой iOS 16.3. Так или иначе, список устройств с iOS 16, которые можно взломать с помощью нового решения, не слишком длинный и включает:
- iPhone 8 и 8 Plus;
- iPhone X;
- iPad 5;
- iPad 6;
- iPad 7;
- iPad Pro (первого и второго поколений).
При этом на устройстве не должен был устанавливаться пароль для блокировки экрана, иначе «волшебство» не сработает (речь идёт о моделях с чипами A10 и новее). Также должен быть активирован режим разработчика. Команда palera1n предупреждает, что представленный джейлбрейк является экспериментальным инструментом и ориентирован на разработчиков. Процесс довольно сложный и требует компьютера с Linux или macOS — больше информации можно узнать на GitHub.
Источник:
Использование джейлбрейка для извлечения данных: риски и последствия
В своём новом блоге на Хабре я хочу поделиться уникальной информацией о том, как именно мы извлекаем данные из смартфонов. На собственном сайте мы выложили ряд статей на эту тему, рассказав, казалось бы, всё возможное о способах извлечения данных из смартфонов и планшетов Apple. Логический анализ, извлечение из облака и низкоуровневый анализ методом физического извлечения имеют как сильные, так и слабые стороны; о них я постараюсь рассказать в следующих публикациях.
Наверное, я никогда не устану говорить о преимуществах физического анализа. Здесь и доступ ко всему содержимому файловой системы, и расшифровка всех записей из Связки ключей (а это – пароли, включая, кстати, пароли к кошелькам криптовалюты и «секретным» чатам). Тут извлечение данных из всех приложений (а не только тех, разработчики которых разрешили резервное копирование) и доступ к скачанным сообщениям электронной почты, чатам и перепискам в самых разнообразных приложениях, включая хорошо защищённые (помашем рукой пользователям Telegram и Signal).
Как добраться до самого интересного? Разумеется, нам нужен низкоуровневый доступ к данным, который невозможен без получения прав суперпользователя. А как получить права суперпользователя? Если вы – не работник полиции или спецслужб из США, Израиля или ЕС, то вариант один: установкой джейлбрейка. Сегодня я расскажу о рисках и последствиях физического анализа устройств, связанных с использованием джейлбрейка для извлечения данных.
Для чего нужен джейлбрейк
Наверное, все знают, что такое джейлбрейк для iOS и чем он отличается от root для Android (подсказка: практически всем). Джейлбрейк – собирательное название класса приложений для операционной системы iOS, позволяющих путём эскалации привилегий получить на устройстве права суперпользователя. Эскалацию привилегий осуществляют с использованием ошибок в системе безопасности iOS. С учётом того, что разработчики Apple оперативно исправляют ошибки с выходом обновлений iOS, выход новых и новых утилит джейлбрейк – процесс непрерывный.
Джейлбрейки используются как независимыми исследователями для анализа систем безопасности iOS, так и пользователями-энтузиастами, которые получают возможности модификации внешнего вида и поведения системы, а также установки приложений из сторонних источников помимо официального магазина Apple App Store. Для нас эти возможности излишни; всё, что нам нужно – это доступ к устройству через SSH, ну и, конечно же, полный доступ к файловой системе.
Таким образом, у нас в лаборатории (а также в лабораториях экспертов-криминалистов) джейлбрейки используют для получения неограниченного доступа к файловой системе, извлечения данных из iPhone и iPad и расшифровки Связки ключей (паролей пользователя, сохранённых в браузере Safari, системных и сторонних приложений).
Использование джейлбрейка несёт следующие выгоды:
Образ файловой системы:
- Рабочие базы данных приложений, файлы WAL, доступ к недавно удалённым записям
- Данные всех приложений, включая те, для которых запрещены резервные копии
- Доступ к истории переписки в таких приложениях, как Signal и Telegram
- Скачанные сообщения электронной почты и Exchange
- Системные журналы
- Помимо паролей пользователя, которые можно извлечь и из резервной копии с паролем, расшифровываются и записи, защищённые атрибутом this_device_only
- В том числе извлекается пароль к резервным копиям iTunes
Риски джейлбрейка
Установка и использование джейлбрейка связаны с некоторыми рисками. Риск установки джейлбрейка часто понимается неверно. Чаще всего опасаются «окирпичивания» устройства – ситуации, в результате которой взломанный iPhone или iPad перестаёт загружаться. Представление о такой опасности джейлбрейков тянется со времён iOS 8 и 9, джейлбрейки для которых патчили ядро и пытались (иногда – успешно, но чаще – не очень) отключить защиту Kernel Patch Protection, KPP. Срабатывание KPP и приводило к спонтанной перезагрузке устройства или его окирпичиванию.
У современных джейлбрейков (начиная с джейлбрейков для iOS 10) этот риск практически отсутствует: джейлбрейки не модифицируют ядро системы и никак не влияют на процесс загрузки (и, разумеется, не трогают KPP). Более того, даже устройства с установленным джейлбрейк загружаются в обычном режиме; для получения прав суперпользователя джейлбрейк необходимо будет запустить ещё раз, уже после загрузки.
К абсолютному минимуму этот риск сведён в джейлбрейках категории Rootless. Эти джейлбрейки не только никак не модифицируют систему, но даже не перемонтируют системный раздел. Соответственно, как-либо повлиять на процесс загрузки системы такие джейлбрейки не в состоянии.
Какие же риски несёт установка джейлбрейка? Перечислим.
1. Выход устройства в интернет. В процессе установки джейлбрейка вам придётся получить цифровую подпись для пакета IPA, в котором и содержится джейлбрейк. Неподписанные IPA не могут быть переданы на устройство и тем более не могут быть запущены на нём. Цифровую подпись выдают серверы Apple; к ним необходимо обратиться за её получением. Процесс автоматизирован: для него используется готовое и очень простое в использовании приложение Cydia Impactor с открытым исходным кодом. Тем не менее, если вы разрешите устройству выход в интернет, вы рискуете: злоумышленник может дистанционно подать на устройство команду для его блокировки или уничтожения данных.
Решение: эту проблему можно обойти, использовав сертификат для разработчиков (Apple Developer Program). Подробности в Пошаговом руководстве.
2. Джейлбрейк просто не установится. Да, второй по тяжести риск – это то, что джейлбрейк попросту не встанет на iPhone. Джейлбрейки используют не одну, а целую цепочку уязвимостей; найти и правильно использовать такую цепочку – тяжёлый труд. Увы, но ошибка на любом этапе приводит к тому, что джейлбрейк не установится, а вы окажетесь в лучшем случае с устройством без джейлбрейка, а в худшем – с устройством с перемонтированным системным разделом, но без джейлбрейка (о том, чем это плохо – ниже).
Решение: вообще говоря, джейлбрейков существует множество. Для iOS 12, например, мы насчитали как минимум 4 работоспособных джейлбрейка (на самом деле их больше). Не сработал один джейлбрейк? Просто попробуйте другой; о них опять же в Пошаговом руководстве.
Последствия
С рисками разобрались, джейлбрейк установлен. Чем это может грозить?
Прежде, чем говорить о рисках джейлбрейка, разберёмся с их видами. Их всего два: обычные (классические) джейлбрейки, и rootless-джейлбрейк.
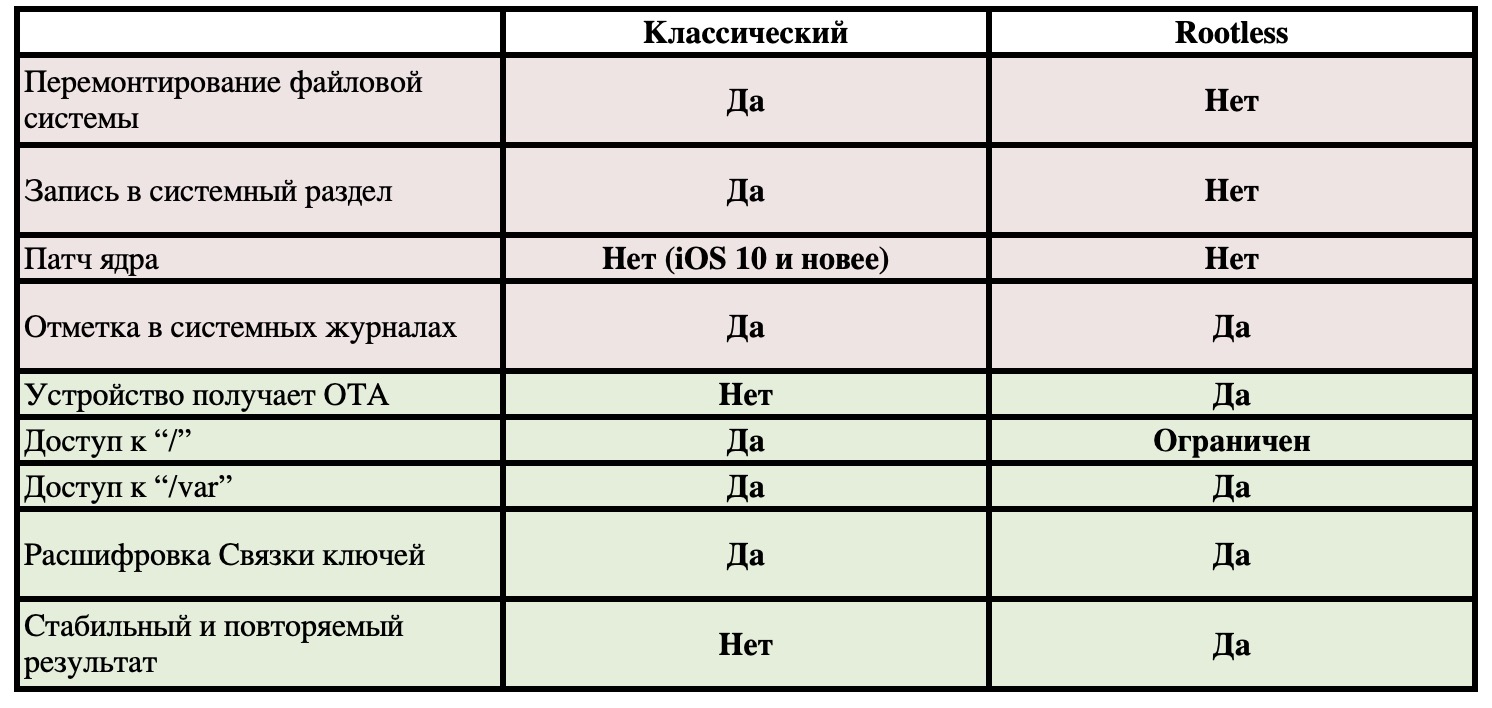
Классический джейлбрейк предоставляет пользователю, так сказать, «полный фарш»: отключается проверка цифровой подписи (можно устанавливать и запускать любые приложения), устанавливается сторонний магазин приложений (чаще всего это Cydia, но начали появляться и альтернативные варианты). В системный раздел для этого записывается довольно много файлов, а сам системный раздел перемонтируется в режиме r/w.
Что это означает на практике? Хлам в системном разделе, который иногда невозможно полностью убрать в процессе удаления джейлбрейка (особенно если пользователь успел попробовать установку разных джейлбрейков). Потенциальную (а часто и реальную) нестабильность устройства. Наконец, невозможность корректной установки OTA-обновлений. Помогает только полное восстановление прошивки через iTunes, причём иногда нестабильность устройства сохраняется, и приходится делать сброс к заводским настройкам. Не слишком приятно.
Все эти вещи не происходят, если использовать джейлбрейк нового типа rootless, единственным представителем которого является RootlessJB. Этот джейлбрейк не снискал популярности своих классических собратьев по очевидной причине: он не устанавливает (и не поддерживает работу) сторонних магазинов (Cyida и подобных). У обычного пользователя-энтузиаста в этот момент интерес пропадает, и он устанавливает классический джейлбрейк.
Между тем для наших целей RootlessJB представляет особую ценность. Дело в том, что исследуемый iPhone мы должны вернуть примерно в том виде, в каком он поступил на анализ. То есть, как минимум устройство не должно работать менее стабильно, чем до анализа, и не должно быть проблем с установкой OTA-обновлений. Именно эти возможности нам даёт RootlessJB. Посудите сами: этот джейлбрейк не модифицирует системный раздел, не записывая в него ни одного лишнего файла. Более того, он и не может этого сделать: сам принцип работы этого джейлбрейка не предполагает перемонтирования системного раздела в режим r/w.
Дальше – больше. Поскольку джейлбрейку RootlessJB не нужно поддерживать сторонний магазин приложений, нет и необходимости отключать проверку цифровой подписи (отдельные бинарники запускать можно, но пути к ним нужно вручную прописать в файл контроля разрешений). Не нужно отключать проверку цифровой подписи – не нужно ничего записывать в системный раздел. Системный раздел не требуется открывать на запись – можно пропустить эксплуатацию соответствующей уязвимости, что упрощает процесс установки и делает его более надёжным. Иными словами, для нас RootlessJB – буквально подарок.
Закончим статью таблицей, в которой сравним последствия использования джейлбрейков разных видов.
Заключение
Эта статья – первая из запланированных. Я планирую рассказать о том, как именно в лабораториях полиции и спецслужб как нашей страны, так и за рубежом получают доступ к информации в устройствах Apple. Оставайтесь с нами, будет интересно!