
Как добавить пропуск в телефон через NFC – алгоритм действий
Современная технология бесконтактных соединений имеет ограниченный радиус действия, составляющий не более десяти сантиметров. Процесс происходят на частоте в 13.56 МГц. Считывания информации выполняется автоматически, если пара гаджетов оказалась в зоне действия связи. Устройство НФС не только передает сведения, но и считывает метки, используется, как эмулятор пластиковых карточек, выполняет идентификацию пользователя, позволяя применять мобильное устройство вместо пропускной карты. Предлагаем разобраться, как добавить пропуск в телефон через NFC.
Суть работы
Мобильный телефон заменяет пропускную карточку. Приложив смартфон к считывающему элементу, вы предоставляете системе возможность распознать идентификатор, свериться с базой данных и разблокировать электронный замок в случае разрешения доступа.

Для стабильной работы потребуются:
- мобильный гаджет на операционной системе Андроид либо iOS;
- установка мобильного приложения;
- модуль НФС на телефоне;
- система СКУД.
Преимущества применения НФС в СКУД
В этой системе возможно применение любого устройства с НФС в качестве:
- идентификатора – сотрудник, имеющий смартфон, применяет его вместо карточки доступа;
- считывающего устройства – через смартфон возможна организация контроля за доступом.
Преимуществами при пользовании НФС в СКУД являются:
- создание эффективной системы безопасности;
- организация мобильной системы контроля;
- создание мобильного контрольно-пропускного пункта на любом объекте;
- ограничение доступа в конкретное место;
- экономия денежных средств, необходимых для приобретения пропускных карт, установки соответствующего оборудования.
Мобильный телефон с NFC может использоваться, как пропуск на работу, в нескольких контролирующих системах одновременно.
Отметим, что NFC, как эмулятор пропуска, использовать удобно. Например, при плановой смене системы паролей присутствие работника с его мобильным устройством необязательно, что очень важно при срочном принятии соответствующих мер, направленных на обеспечение безопасности.
Для сотрудника организации такой вариант пропускной системы удобен тем, что в случае потери или отказа бесконтактной карты проблемы не возникнут – смартфон продублирует пропуск.
Безопасность
Ее требуемый уровень обеспечивается психологическим фактором: сотрудник уделяет своему мобильному телефону достаточно внимания, риск его потери значительно ниже по отношению к пропускной карточке.
Помимо этого, в процессе связи мобильные устройства, интегрированные в систему контроля и управления движением, располагаются рядом. Это минимизирует вероятность перехвата информации злоумышленниками, как это возможно в процессе использования Блютуз.
Появляется возможность для применения многофакторной аутентификации, значительно усиливающая безопасность.
Чтобы повысить эффективность, в общую систему СКУД разрешается подключать прочие элементы контроля, одним из примеров которых являются видеокамеры.
Как интегрировать пропуск в телефон?
Единственным способом, как скопировать пропуск в смартфон с чипом НФС, считается перестановка микрочипа из карты в телефон вручную. В этом случае адаптер начнет функционировать при любых условиях.
Записать его, как платежную карточку, не получится, потому что чип пропускной карточки функционирует на другой частоте, составляющей 125 КГц, и для дополнительной защиты имеет специальную кодировку.
Итак, как привязать пропуск к телефону с NFC? Алгоритм действий выглядит следующим образом:
- в первую очередь из пропуска извлекается чип, запрограммированный на считывание информации с турникета;
- используя ацетон или расслаивающее пластик средство, размягчаем пропуск;
- для этого кладем пропуск в подходящую емкость, заливаем средством, покрыв пластик. Через три – четыре часа карта деформируется;
- аккуратно удаляем пластик, освобождая от него микросхему. В действиях соблюдайте осторожность и точность;
- для дополнительной надежности укрепляем соединение катушки и микрочипа скотчем;
- внедряем самодельную конструкцию в мобильный телефон, приклеив микрочип к аккумуляторной батарее или внутренней поверхности задней панели;
- собираем смартфон, осматриваем корпус, чтобы удостовериться, что внешность устройства не изменилась.
Перед началом работы потребитель должен твердо уяснить, что предстоит действовать осторожно – провода тонкие, повреждаются легко.
Заключение
Теперь вы знаете, как самостоятельно эмулировать пропуск на мобильном телефоне с NFC. Проверить качество работы можно только при посещении рабочего места.
Мобильное приложение RusGuard Key

Приложение для смартфонов на базе Android, которое позволяет использовать смартфон в качестве пропуска. Для работы приложения необходима поддержка протокола NFC на смартфоне.


Благодаря развитию технологий смартфон уже стал одним из основных способов идентификации. В отличие от обычного пластикового пропуска смартфон крайне редко забывают дома, теряют и уж тем более не передают коллегам или даже хорошо знакомым людям. Поэтому все чаще телефон используется как основной или резервный пропуск на охраняемую территорию. При этом уровень безопасности объекта по-прежнему находится на высоком уровне.
Использовать телефон как пропуск очень просто: достаточно активировать экран смартфона (не разблокировать, а только включить) и приложить его к считывателю на турникете или двери, как обычную пластиковую карточку. Скорость срабатывания такого пропуска ничем не отличается от той же пластиковой карты.

В основе приложения лежит возможность смартфонов, имеющих модуль NFC, взаимодействовать с устройствами, работающими на частоте 13,56 МГц. Это именно та частота, на которой работают карты формата Mifare. Значит, если мы настроим телефон определенным образом, то сможем использовать его как пропуск на объектах, где для идентификации используются карты формата Mifare.
Функционал мобильного приложения RusGuard Key позволяет создавать новые цифровые пропуска, а также удобно ими управлять.
У пользователя есть возможность создать два типа пропуска. Первый тип пропуска генерирует само мобильное приложение. Пользователю достаточно нажать кнопку «Сгенерировать ключ» и отправить сформированный код (UID) администратору СКУД. Этот уникальный код будет добавлен в карточку сотрудника как один из пропусков. Кроме того, UID может быть привязан к самому смартфону. То есть даже если злоумышленник узнал код одного из сотрудников, то он не сможет воспользоваться им на стороннем устройстве и, соответственно, не сможет попасть на объект. Этот способ формирования ключа наиболее безопасен.
Второй вариант – использование в качестве ключа номера телефона. В этом случае администратор сначала импортирует базу номеров всех сотрудников в СКУД RusGuard, после чего эти номера конвертируются в индивидуальные ключи и прописываются в карточках сотрудников. Сотрудникам остается лишь ввести в приложении свой номер телефона. Смартфон сам сгенерирует аналогичный ключ, совпадающий с созданным в СКУД, и доступ на объект будет разрешен. Способ максимально удобный для сотрудников, однако не самый безопасный, так как для прохода на объект достаточно знать номер любого сотрудника компании. Узнать больше об использовании смартфона в качестве пропуска, а также о настройке мобильной идентификации в RusGuard Soft вы можете в нашем видео.
Скачать приложение для Android в Google Play.
Приложение использует следующие системные разрешения Android:
| Наименование разрешения | Цель использования |
| android.permission.NFC | для чтения карт, используя NFC модуль аппарата |
| android.permission.RECEIVE_BOOT_COMPLETED | позволяет приложению получать Intent.ACTION_BOOT_COMPLETED широковещательные сообщения после завершения загрузки системы |
| android.permission.SYSTEM_ALERT_WINDOW | позволяет приложению создавать окна с использованием типа WindowManager.LayoutParams.TYPE_APPLICATION_OVERLAY, показанного поверх всех других приложений |
| android.permission.FOREGROUND_SERVICE | позволяет обычному приложению использовать файлы |
| android.permission.BLUETOOTH | необходимо для подключения и обмена информацией с картридером по протоколу BLUETOOTH |
Рекомендуем посмотреть

Контроллер СКУД ACS-102-CE-BM
Металлический корпус с установленным блоком питания и местом под аккумулятор. Закрывается на механический замок. Управление дверью, двумя дверьми, шлагбаумом или турникетом.
Используем Apple Pay и карту Тройка в качестве пропуска на работу
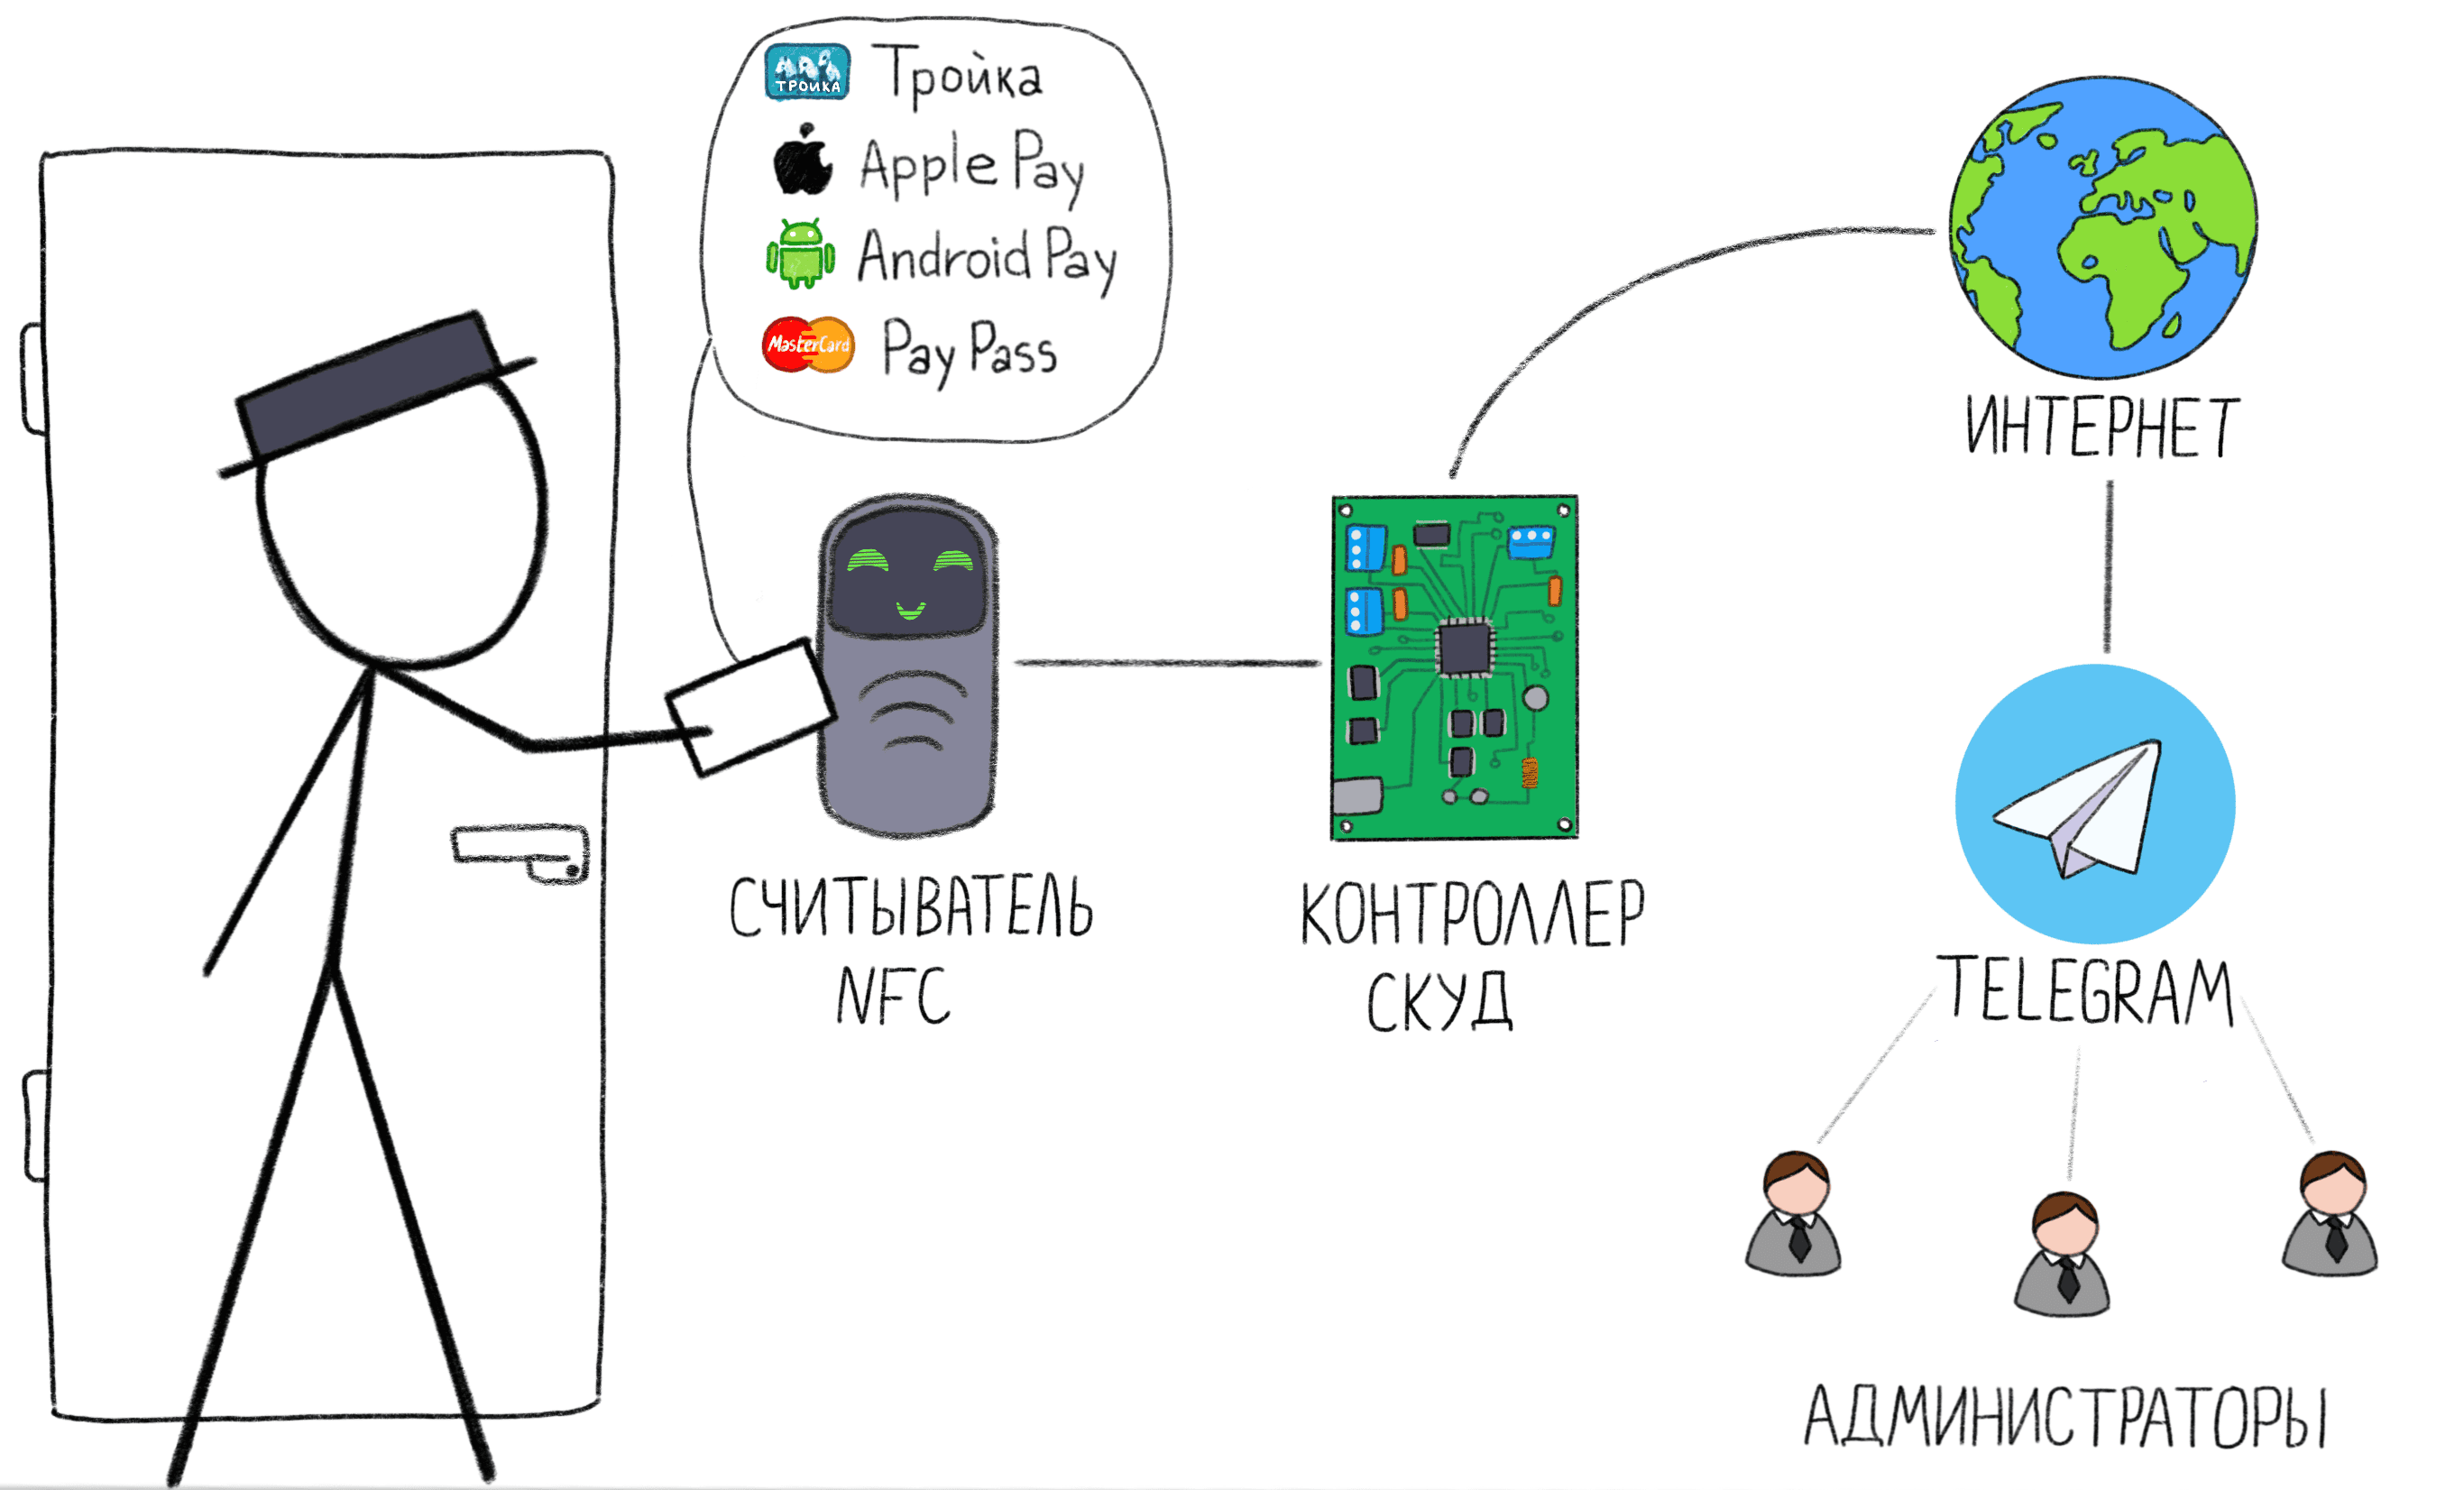
TL;DR В статье описывается процесс создания системы контроля доступа (СКУД), в которой в качестве идентификатора могут использоваться карты Тройка, любые бесконтактные банковские карты EMV, а также телефоны с Apple Pay и Android Pay. Управление системой происходит через Telegram-бота.
Основные задачи системы
- Избавиться от лишних карт — в качестве идентификатора используется то, что уже есть у пользователя: транспортная карта, телефон или банковская карта. Какой идентификатор использовать — каждый выбирает сам. Система работает со всеми типами идентификаторов одновременно.
- Избавиться от бюро пропусков и сложных программ управления — нам надоело выдавать и забирать карты у пользователей, держать отдельные компьютеры для управления пропусками, изучать переусложненные программы.
- Управление через Telegram — заведение и удаления пользователей происходит удаленно и не требует компьютера.
Пожалуйста, не нужно больше карт!
— У вас уже есть наша карта?
— Пощадите…
Сейчас каждый хочет всучить вам свою карту: магазины, фитнес-клубы, парковки, бизнес-центры, VIP-скидки-баллы-накопления. Предлагать человеку носить с собой еще одну карту просто унизительно. А учитывая, что карты стандарта EM-Marine (125kHz), которые популярны в системах контроля доступа на территории СНГ, имеют толщину в три раза больше обычных ISO 7810 — это втройне унизительно.
Поэтому первое требование к нашей системе — никаких дополнительных карт.
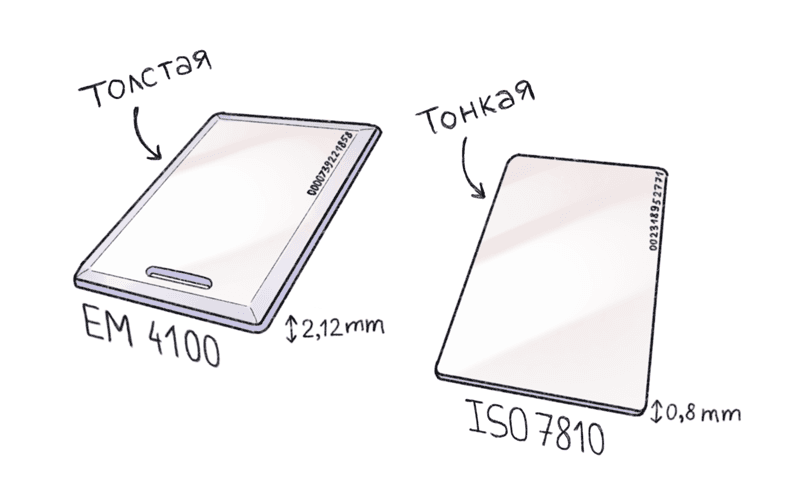
Сравнение толщины карт Em-Marine и ISO7810
Помимо физических размеров, карты EM-Marine технологически отсталые. Такую карту можно легко клонировать с расстояния полуметра прямо из кармана прохожего.
Видео с демонстрацией: www.youtube.com/watch?v=qvIIUny4EWI
На видео показано считывание тонкой карты em4100 с расстояния 50см, толстые карты читаются с большего расстояния.
Все СКУД неудобные
Все существующие системы контроля доступа на наш взгляд слишком переусложнены и неудобны. Они требуют выпуска отдельных карт, установки программ, обучения персонала, запоминания последовательности действий с мастер-картами, и т.д.
В некоторых случаях сложные СКУД необходимы: в крупных зданиях с множеством зон доступа, турникетами, охраной, временными пропусками.
В случаях, когда контролировать доступ нужно к одной или двум дверям, такие усложнения не оправданы. Даже содержание отдельного компьютера с программой под СКУД — перебор для нас.
У нас нет отдельных сотрудников, занимающихся выпуском пропусков, нет временных пропусков и охраны. Администрирование системы должно быть настолько простым, чтобы любой новый человек мог быстро её освоить без инструкций. Так как ответственного за СКУД человека может не быть на месте, управление системой должно быть удаленным.
Карта «Тройка» как идентификатор
Карта «Тройка» — пополняемая карта для оплаты проезда на всех видах общественного транспорта Москвы. Это наиболее выгодный и удобный способ оплаты общественного транспорта и некоторых городских услуг: планетарий, каток, зоопарки, Третьяковская галерея, парковка. Поэтому «Тройка» есть у каждого москвича, который регулярно пользуется общественным транспортом. Приобрести карту можно в кассах метрополитена за ≈1$.
Технически карта выполнена на базе чипа Mifare Plus, работающего в режиме SL1 — режим эмуляции Mifare Classic 1K. На обратной стороне карты находится 10-значный номер, который используется для удаленного пополнения баланса карты. Этот номер удобно использовать в качестве идентификатора в СКУД.
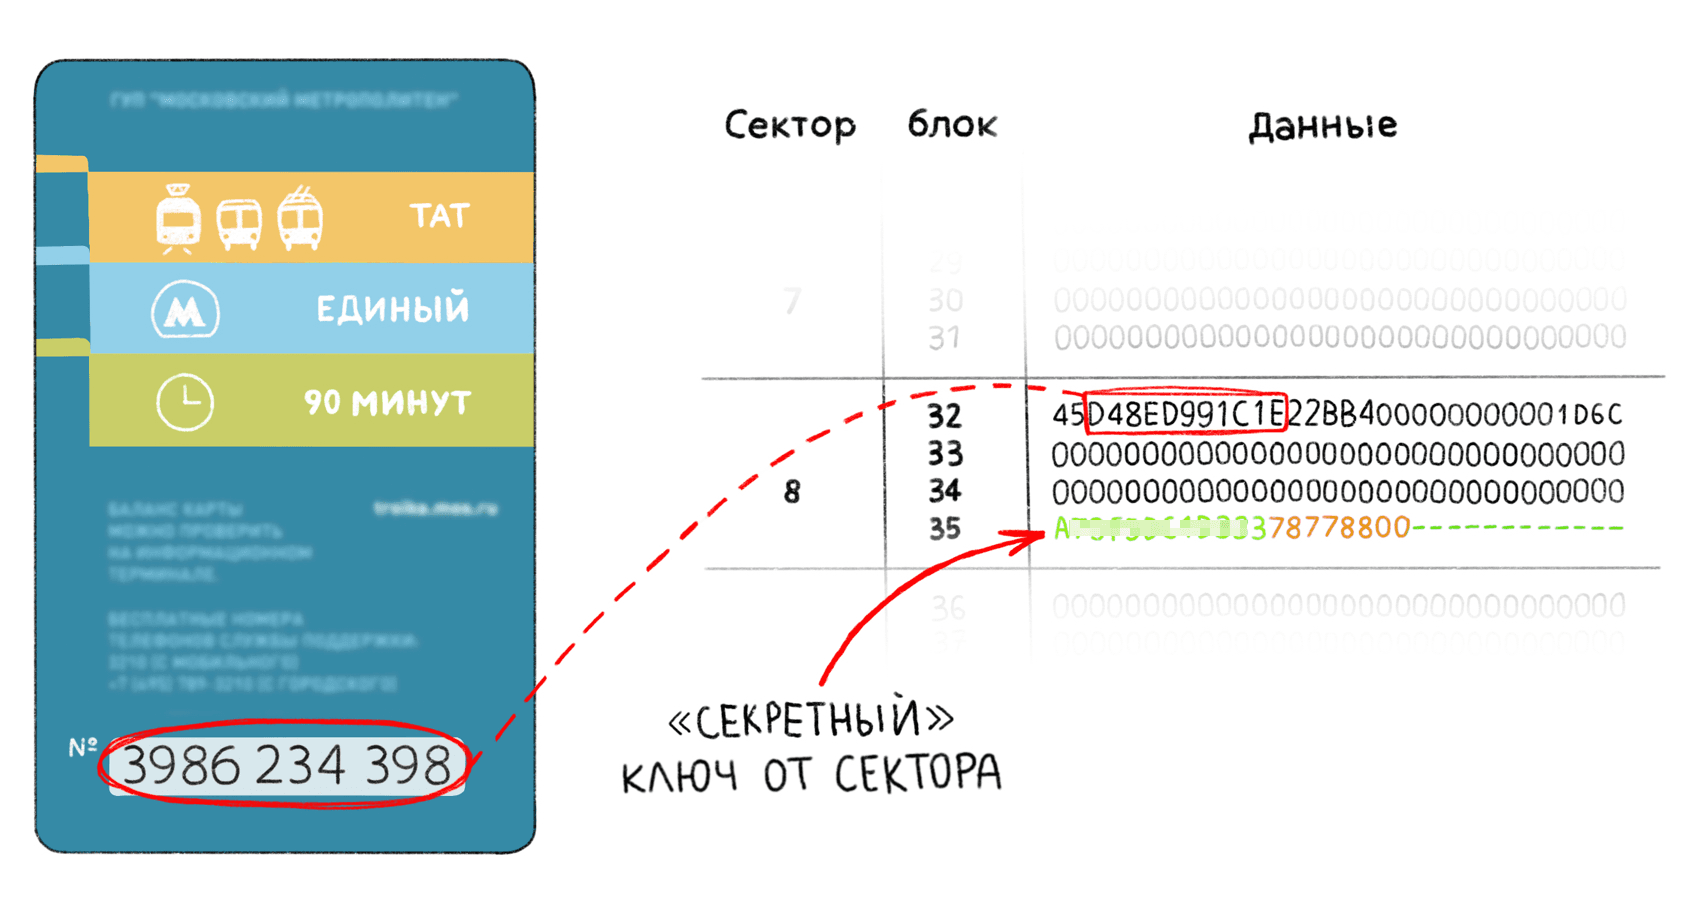
Номер карты «Тройка», записан в памяти карты в 32-м блоке 8-го сектора. Для чтения защищенной области памяти необходим шестибайтный ключ, который давно не является таким уж секретным.
Номер карты «Тройка» (не путать c UID чипа) хранится в защищенной памяти в блоке 32 со второго байта по младшие четыре бита седьмого байта. Для чтения этой области памяти необходим А-ключ от сектора 8. Эти ключи давно не являются секретом и легко находятся в интернете вместе с подробным описанием формата хранения данных. Так как мы не собираемся записывать никакие данные на карту, нам достаточно ключа А для чтения нужного сектора.
Таким образом, для занесения нового пропуска в базу данных достаточно визуально считать номер карты и сообщить его администратору. Это можно сделать даже удаленно.
Вопросы безопасности такого подхода рассматриваются в FAQ в конце статьи. Примеры кода для чтения номера карты Тройка с помощью Arduino есть в главе «Первый прототип».
В Санкт-Петербурге существует похожая карта «Подорожник». При необходимости её можно также использовать в качестве идентификатора, одновременно с картой «Тройка».
Apple/Android Pay и банковские карты

Платежные инструменты с разными названиями работают по одному протоколу EMV
Все платежные инструменты, изображенные на картинке выше, работают по одному протоколу EMV, свободно доступному на сайте EMVco.com. Поэтому говоря «EMV-карта», мы будем подразумевать одновременно Apple Pay, Android Pay, Samsung Pay, Visa PayWave, MasterCard PayPass.
Существует заблуждение, будто POS-терминал должен отдельно поддерживать Apple/Android Pay, поэтому пользователи предпочитают искать на кассе специальную пиктограмму, чтобы быть уверенным, что их платежный инструмент поддерживается. На самом деле, почти везде, где поддерживается бесконтактная оплата, будет работать любое устройство.
Бесконтактные EMV-карты (и контактные тоже) позволяют без авторизации, то есть без ввода PIN-кода, считать данные, обозначенные ниже. В последней главе мы рассмотрим, почему это достаточно безопасно.
// Имя владельца (доступно не всегда) Cardholder Name: IVAN IVANOV // Номер карты, выбитый на лицевой стороне PAN: 4556 5386 2774 0649 // Срок действия Expiry date: 08/2019 // Аналог track 1 для магнитной полосы (доступно не всегда) Track 1: . // Аналог track 2 для магнитной полосы Track 2: 4556538627740649. // Лог последних транзакций по карте. Включает дату, сумму операции. // Доступен не всегда Paylog: . Некоторые карты не передают реквизиты Cardholder Name и лог транзакций, но PAN (номер карты) передается всегда. Этот номер не изменяется на протяжении всего срока действия карты.
Поэтому именно PAN мы решили использовать в качестве идентификатора для пропуска в СКУД. Для простоты и большой приватности, было решено использовать последние 10 цифр от номера карты. Таким образом, формат идентификатора получается такой же длины, как и номер карты Тройка.
В итоге, в базе данных идентификаторов мы имеем однородные записи длинной в 10 цифр, без необходимости дополнительно помечать где карта Тройка, а где EMV-карта.
Читаем EMV-карты на коленке
Читать EMV-карты можно любым NFC-ридером, поддерживающим передачу произвольных APDU-команд. Для этого не требуются промышленные сертифицированные ридеры, подойдет любой модуль для Arduino за $3
Чтобы изготовить прототип считывателя, мне потребовалось бегло изучить протокол EMV. Под спойлером — краткий разбор протокола EMV с примерами чтения на Arduino и компьютере.
Читаем банковские карты на коленке с примерами. (Много текста)
Для чтения EMV карт подойдут такие устройства:
- PN532 breakout board + Arduino — pn532 лучше всего подключать к Arduino по SPI. Логические уровни чипа pn532 — 3.3V, поэтому удобнее использовать Arduino pro 3.3V, чтобы избавиться от конвертера уровней. Пример кода для чтения EMV-карт есть в моем форке библиотеки Adafruit PN532, c исправлениями для чтения EMV-карт.
- PN532 breakout board + адаптер USB-TTL — плату PN532 можно подключать через UART-адаптер к компьютеру и пользоваться набором библиотек libnfc
- Любой PC/SC-совместимый ридер — такие как ACR122U, HiD Omnikey и многие другие.
- Android смартфон с NFC-модулем — бесплатная утилита Credit Card Reader позволяет читать EMV-карты телефоном. Имеет удобный лог APDU-команд и парсер ответов карты. Если заплатить 100 рублей (donate), то во вкладке Log появляется удобный парсер всех посланных APDU команд, что невероятно удобно для отладки. Программа имеет открытую библиотеку на Java.
Описанный ниже процесс не является корректной реализацией протокола EMV. Приведенные команды APDU содержат ошибки и нарушают рекомендации EMVco, из-за чего могут не работать с некоторыми картами.
Для изучения протокола EMV рекомендуется читать официальную документацию, которую я, к своему стыду, почти не читал.
Приведенные APDU-команды будут одинаковыми не зависимо от выбранного оборудования. Однако в случае с PC/SC ридером не нужно заботиться о низкоуровневых командах, настраивать модуляцию и т.д.
Я буду использовать программу SmartCard Scripter, в связке с PC/SC-ридером HiD Omnikey. Программа SmartCard Scripter имеет наиболее компактный pascal-подобный синтаксис из всего что я видел. Краткое описание синтаксиса infintuary.org/scs_tut.php
Для того чтобы послать произвольную APDU команду на карту, достаточно такого когда:
// Программа для чтения UID карты begin APDU('FF CA 00 00 00'); end.Начало коммуникации — команда SELECT (PPSE)
Начало общения с EMV-картой всегда происходит с чтения файла PPSE (Payment System Environment) командой SELECT.
APDU-команда SELECT PPSE
'00 A4 04 00 0E 32 50 41 59 2E 53 59 53 2E 44 44 46 30 31 00' 00 A4 04 00 // команда select 0E // длина command data (14 байт) 32 50 41 59 2E 53 59 53 2E 44 44 46 30 31 // command data 2PAY.SYS.DDF01 00 // завершающий маркер Старт платежного приложения — SELECT AID
В ответ на SELECT PPSE карта должна вернуть FCI (File Control Information) со списком приложений, существующих на карте. Помимо платежных приложений (VISA, MasterCard, AmericanExpress) карта может содержать неплатежные приложения, используемые для других нужд.
Ответ карты VISA на SELECT PPSE
'6F 23 84 0E 32 50 41 59 2E 53 59 53 2E 44 44 46 30 31 A5 11 BF 0C 0E 61 0C 4F 07 A0 00 00 00 03 10 10 87 01 01 90 00'Для удобства проанализируем ответ с помощью онлайн-парсера формата TVL emvlab.org/tlvutils/. Тот же ответ карты VISA, обработанный парсером:
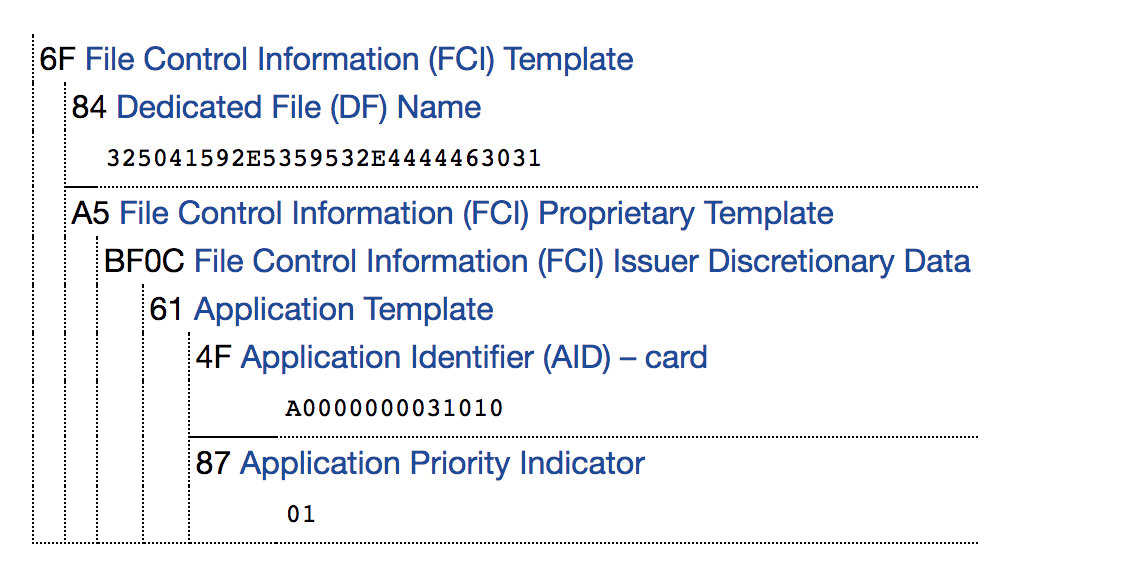
Из всего этого нас интересует только идентификатор платежного приложения (AID). В данном случае, это значение A0000000031010, означающее Visa International.
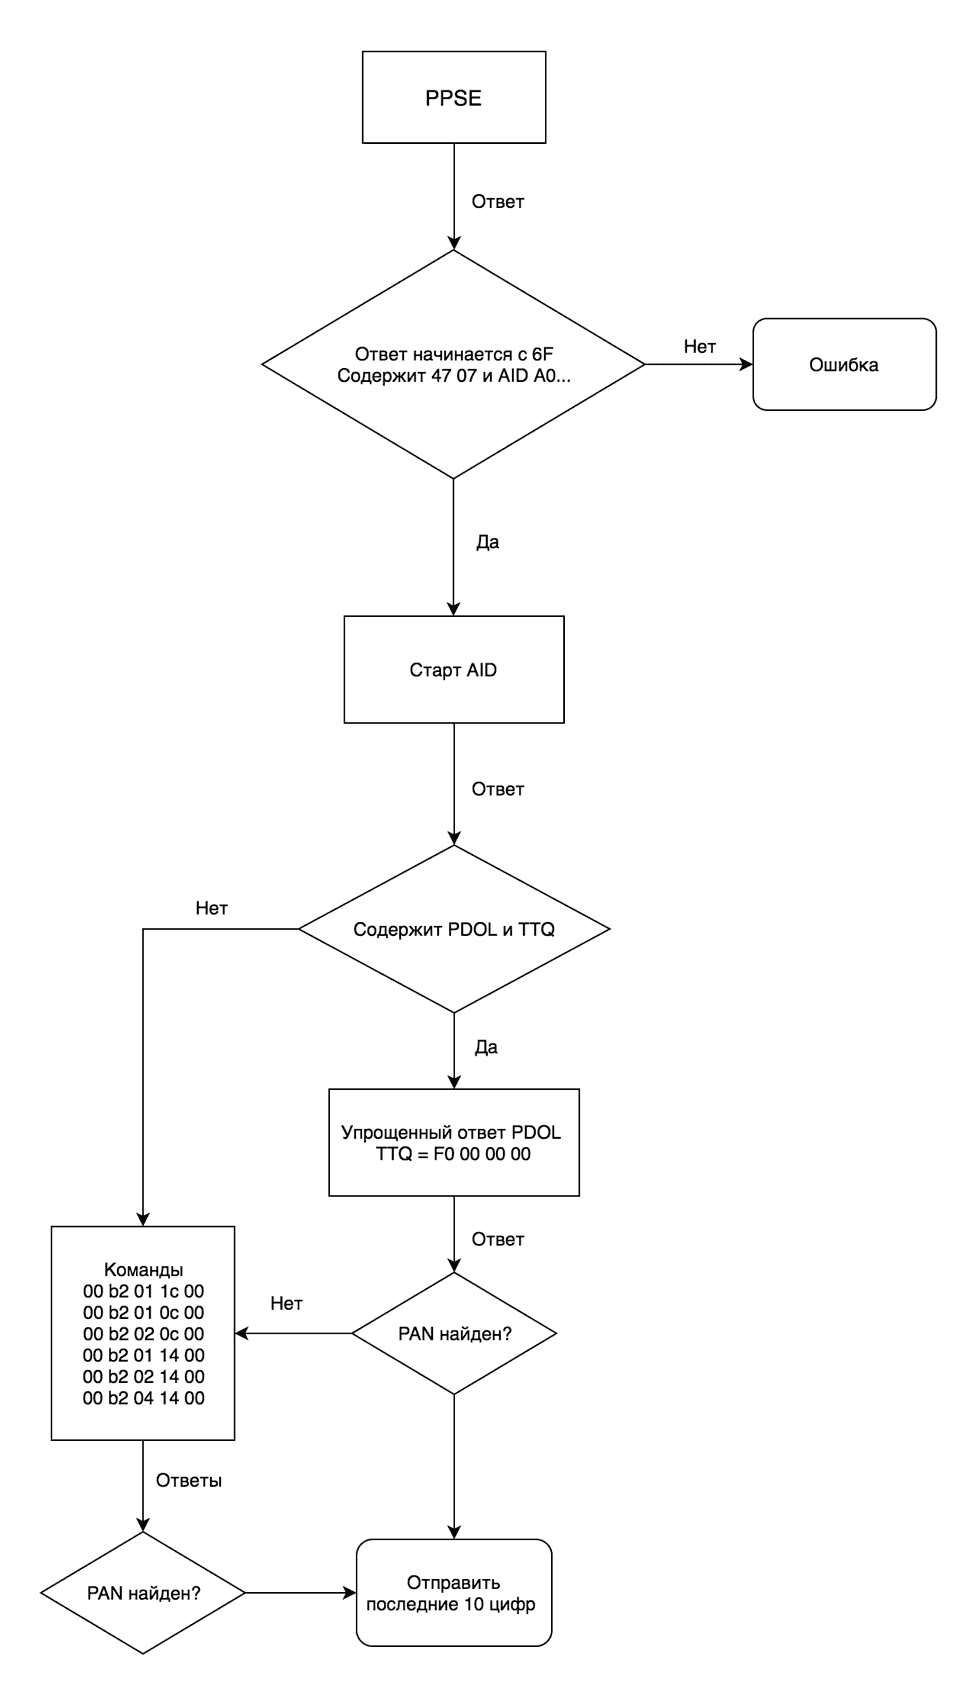
AID помечается маркером 4F. Вторым битом после маркера следует длина данных, в нем содержащихся. Несмотря на то, что длина AID может варьироваться от 5 до 16 байт, в большинстве случаев она равна 7 байтам. Поэтому для простоты поиска AID в ответе, мы будем искать маркер 4F 07 и считать 7 байт после него как AID. Такой подход очень примитивный и может не работать в случаях, если длина AID будет другой, но для нашей задачи это не важно, так мы скорее всего никогда не столкнемся с картами, отличными от Visa и MasterCard. Поэтому наш самодельный парсер PPSE-ответа можно упростить до такой логики: если ответ начинается с 6F, заканчивается на 90 00 и содержит внутри последовательность 4F 07, ответ считается корректным.
Некоторые популярные AID
A0000000031010 Visa International A0000000032020 Visa International A0000000041010 Mastercard International A0000000043060 Mastercard International United States Maestro (Debit) Получив значение AID, его нужно запустить командой SELECT. В данном случае мы запускаем приложение Visa International, полученное из ответа на PPSE SELECT
APDU-команда SELECT AID
'00 A4 04 00 07 A0 00 00 00 03 10 10' 00 A4 04 00 // команда select 07 // длина command data (7 байт) A0 00 00 00 03 10 10 // AID Visa International Обработка PDOL (Processing Options Data Object List)
В ответ на запуск платежного приложения карта может затребовать от считывателя PDOL (Processing Options Data Object List). Это набор параметров POS-терминала — поддерживаемые протоколы и стандарты, валюта, в которой будет производиться расчет, дата, случайное число для криптографии, и так далее.
Список PDOL может различаться у разных карт. Общее число параметров PDOL — несколько десятков. Полный список параметров PDOL можно посмотреть здесь: eftlab.co.uk/index.php/site-map/knowledge-base/145-emv-nfc-tags.
Сложность состоит в том, что список PDOL у разных карт, даже выпущенных одним банком в разное время, может существенно различаться. Некоторые карты запрашивают два-три параметра, другие — десяток.
Это очень важный момент, так как некоторые карты могут отказаться работать без корректного ответа PDOL. Поэтому, для получения PAN-номера от всех карт, нам придется прикинуться настоящим POS-терминалом. Напомню, что единственной нашей целью является получения PAN-номера. Поэтому попытаемся сформировать максимально простой, но при этом корректный ответ PDOL.
Ответ карты на старт платежного приложения. Содержит запрос PDOL.
'6F 31 84 07 A0 00 00 00 03 10 10 A5 26 9F 38 18 9F 66 04 9F 02 06 9F 03 06 9F 1A 02 95 05 5F 2A 02 9A 03 9C 01 9F 37 04 BF 0C 08 9F 5A 05 60 08 40 06 43 90 00' Пропустим этот ответ через парсер:
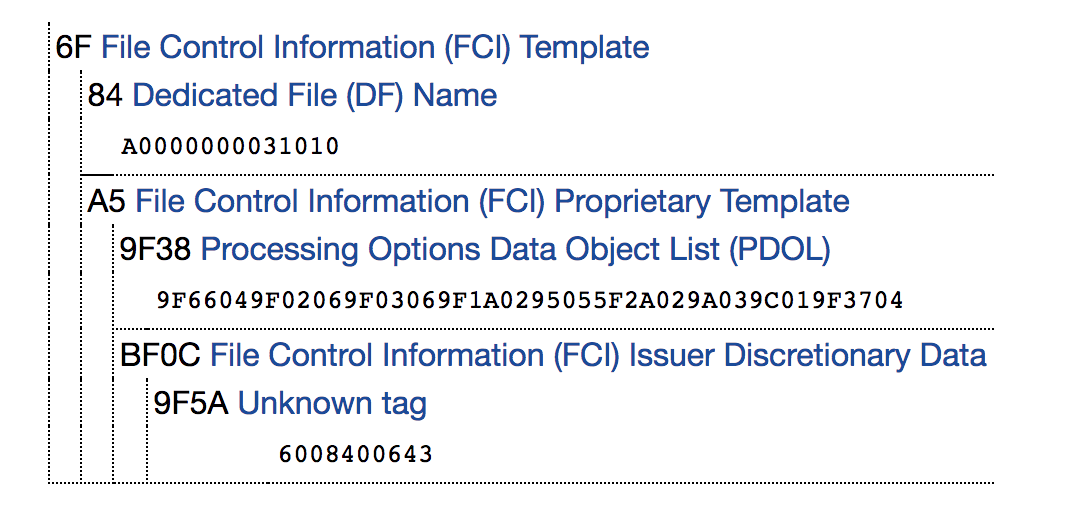
Видно, что значение PDOL начинается с маркера 9F38 и равно 9F66049F02069F03069F1A0295055F2A029A039C019F3704. Парсер emvlab.org не умеет парсить значения PDOL, поэтому воспользуемся программой для Android-смартфонов Credit Card Reader.
Вот тот же ответ, обработанный более умным парсером. Видно каждый параметр PDOL:
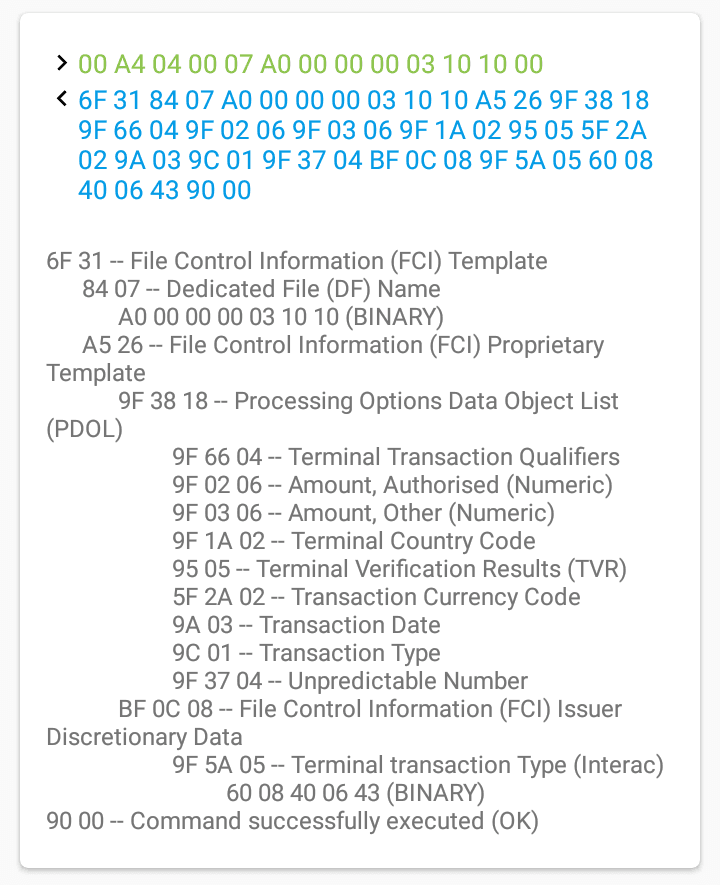
Данный парсер не скрывает байт длины после маркера, как это делает emvlab.org. Поэтому последний байт каждого маркера следует читать как длину.
Разберем запрос PDOL подробнее
9F 38 18 // Маркер начала PDOL. Длина 18 (24 байта) 9F 66 (длина 04) // Terminal Transaction Qualifiers (TTQ). Параметры платежного терминала 9F 02 (длина 06) // Сумма списания 9F 03 (длина 06) // вторая сумма 9F 1A (длина 02) // Код странцы в формате ISO3166-1 95 (длина 05) // Terminal Verification Results 5F 2A (длина 02) // Код валюты, в которой работает терминал, в формате ISO4217 9A (длина 03) // Дата в формате YYMMDD 9C (длина 01) // Тип транзакции 9F 37 (длина 04) // Случайное число для криптографии Подробное описание всех возможных параметров PDOL можно найти в EMV Contactless Specifications Book C-1/2/3 Kernel 1/2/3 Specification.
Карта ожидает ответ на PDOL в том же порядке, в котором следуют запросы, и ровно той длины, которая указана после каждого параметра PDOL. Если сложить длину всех параметров (последний байт каждого параметра), получится 33 байта. Значит карта ожидает от считывателя PDOL длиной в 33 байта.
Так как мы не собираемся списывать с карты деньги, наша задача — сформировать самый простой из возможных ответ PDOL, который удовлетворит карту. Если наш ответ не понравится карте, она ответит кодом 6985 Conditions of use not satisfied.
Экспериментальным путем я выяснил, что почти на все запросы PDOL можно ответить нолями, кроме Terminal Transaction Qualifiers (TTQ). В случае с VISA, нам нужно убедить карту в том, что терминал соответствует спецификации VCPS 2.1.1. Для этого ответ на TTQ должен выглядеть так:
'F0 00 00 00' Подробнее про формат TTQ здесь.
Карты MasterCard, которые мне довелось испытать, позволяли игнорировать PDOL и отдавали PAN-номер без корректного ответа на PDOL.
Вот как будет выглядеть минимальный рабочий ответ на запрошенный выше PDOL:
'80A80000238321F0000000000000000000000000000000000000000000000000000000000000000000' 80 A8 00 00 // Команда GET PROCESSING OPTIONS (GPO) 23 // длина всего запроса (35 байт) 83 // маркер PDOL-ответ 21 // длина PDOL-ответа (33 байта) F0 00 00 00 // Terminal Transaction Qualifiers (TTQ) 00 00 00 00 00 00 // Сумма списания 00 00 00 00 00 00 // Вторая сумма 00 00 // Код страны считывателя 00 00 00 00 00 // Terminal Verification Results (TVR) 00 00 // Валюта 00 00 00 // дата 00 // тип транзакции 00 00 00 00 // Случайное число Если наш ответ удовлетворил карту, мы получим сообщение, начинающееся с маркера 77 с кодом SW2=9000. Этот ответ может содержать нужный нам PAN-номер, а может и не содержать. (офигеть)
Поиск PAN-номера
Так как нам лень писать полную имплементацию протокола EMV, разбирать все структуры ответов и формировать корректные запросы, мы поступим глупым способом, а именно пошлем все возможные запросы и будем просто искать в ответах нужный маркер, содержащий PAN-номер.
PAN-номер может содержаться в трех местах:
- Track 2 Equivalent Data — маркер 57. Может иметь длину от 0 до 19 байт, но обычно всегда равен 13 (19 байтам). Поэтому как маркер можно использовать последовательность 57 13. Первые 8 байт всегда содержат PAN-номер.
- Application Primary Account Number (PAN) — маркер 5A. Всегда имеет длину 8 байт, поэтому можно искать как маркер последовательность 5A 08. Содержит только PAN номер.
- Track 2 Data — маркер 9F 6B» — . Длина обычно 13 байт. Содержит PAN номер и другую информацию.
'00 b2 01 1c 00' '00 b2 01 0c 00' '00 b2 02 0c 00' '00 b2 01 14 00' '00 b2 02 14 00' '00 b2 04 14 00' И парсим все ответы на предмет маркеров 57 13 либо 5A 08. Найденные 8 байт карты можно дополнительно чекнуть на контрольную сумму с помощью Алгоритма Луна.
Если номер валидный, берем его последние десять цифр.
В итоге наш примитивный алгоритм чтения PAN-номера можно изобразить в виде блок-схемы
Первый прототип
Было решено использовать в качестве идентификатора пользователя 10-значный номер, который будет формироваться либо из десяти последних цифр PAN-номера платежной карты, либо из номера карты «Тройка». Идентификатор должен передаваться контроллеру, который будет сверять его с хранящимися в базе данных номерами и решать, открывать дверь, или нет.
Всю работу по распознаванию карты должен выполнять считыватель, и на выходе отдавать 10-значный номер. В базе данных достаточно хранить только сами номера, без необходимости отмечать тип карты.
Так родился первый прототип считывателя на Arduino + PN532 breakout board.
Видео с демонстрацией работы прототипа: www.youtube.com/watch?v=aXNvjuRrCQk
Скетч для Arduino, показанный в видео, выложен здесь: github.com/zhovner/Adafruit-PN532, в папке examples/ApplePay_Troyka_ACS
Данный код довольно плохой, потому как не генерирует ответ PDOL, из-за чего не все EMV-карты будут успешно прочитаны. Однако он позволяет понять общую логику работы системы описанной в статье.
Считыватель Parsec
С самого начала мы не хотели городить кустарные поделки на arduino или raspberry pi, поэтому стали искать решение на базе промышленного оборудования.
Так как на рынке готовых решений не существует устройств даже примерно похожих на то, что нам было нужно, мы стали спрашивать у всех производителей СКУД, кто сможет реализовать наши извращенные фантазии в своем оборудовании.
Единственной компанией, которая стала с нами разговаривать, были Parsec.ru
В итоге они согласились реализовать наши идеи в прошивке своего считывателя PNR-P03E.
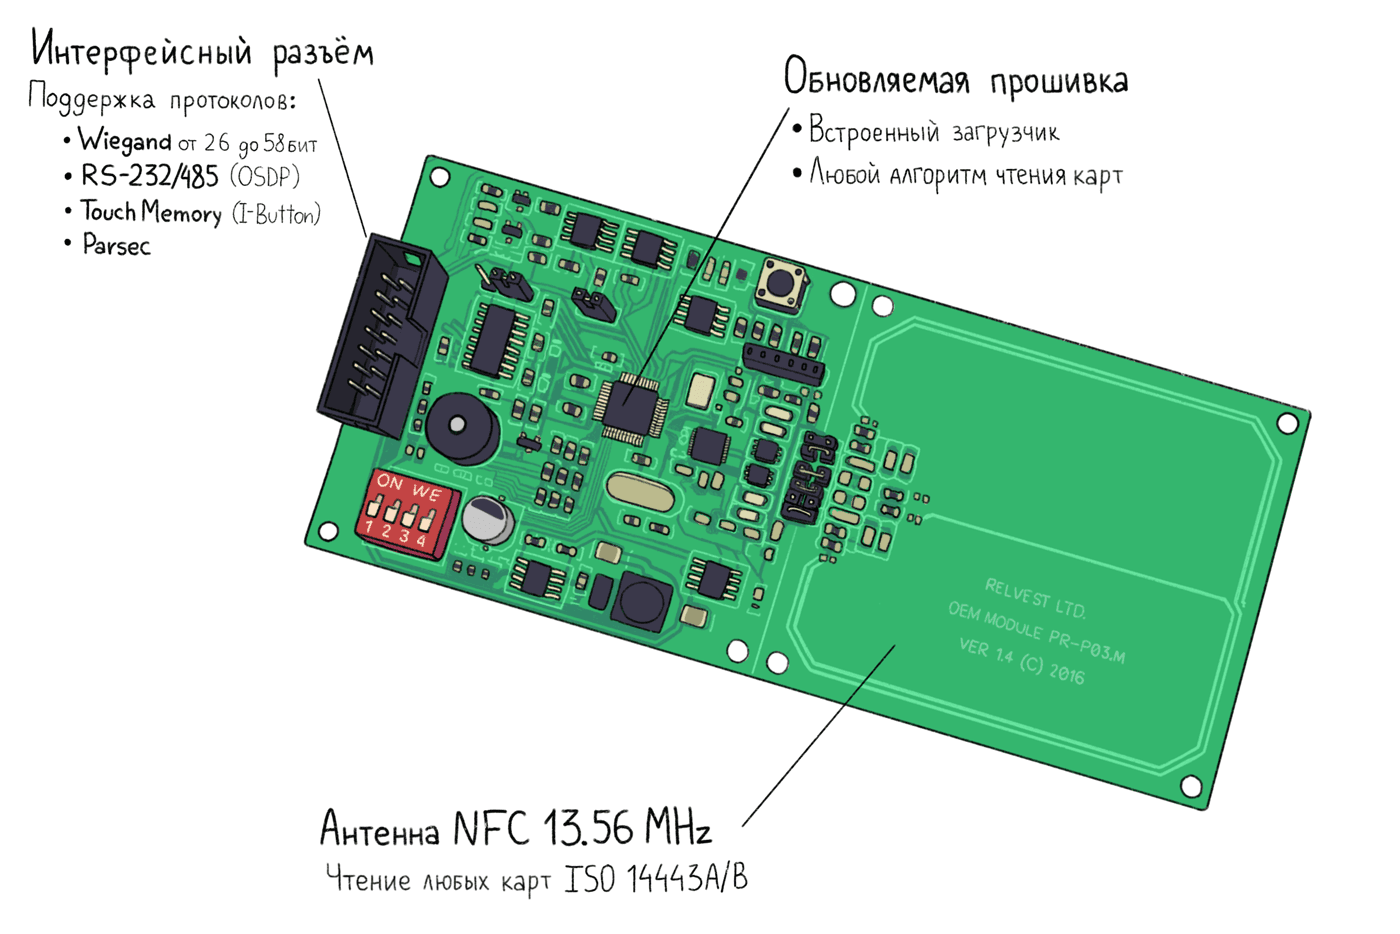
Parsec PNR-P03E позвоялет запрограммировать любой нестандартный алгоритм чтения карт
Большинство RFID-считывателей, которые доступны в продаже, поддерживают только определенный формат идентификаторов. Например Mifare, HiD iClass и т.д.
Нам же требовалось, чтобы считыватель поддерживал одновременно несколько форматов карт, и реализовывал нестандартный протокол чтения EMV-карт.
Ключевые особенности считывателя PNR-P03E
- Программируемый алгоритм чтения карт — возможность загрузки нестандартной прошивки позволяет реализовать любую логику считывания карт, в том числе одновременную поддержку карт EMV, «Тройки» и любых других. Функциональность считывателя может быть расширена обновлением прошивки.
- Поддержка различных интерфейсов подключения контроллера — считанный идентификатор передается на контроллер по любому из доступных протоколов: Wiegand от 26 до 58 бит, OSDP (RS-485, RS-232), Touch memory (I-Button) и собственный проприетарный протокол Parsec
- Отделяемый антенный модуль — плата имеет линию перфорации, позволяющую отделить антенну от основного модуля для удобства интеграции в корпус
- SDK для разработки — библиотеки с примерами кода позволяют интегрировать считыватель в свои проекты
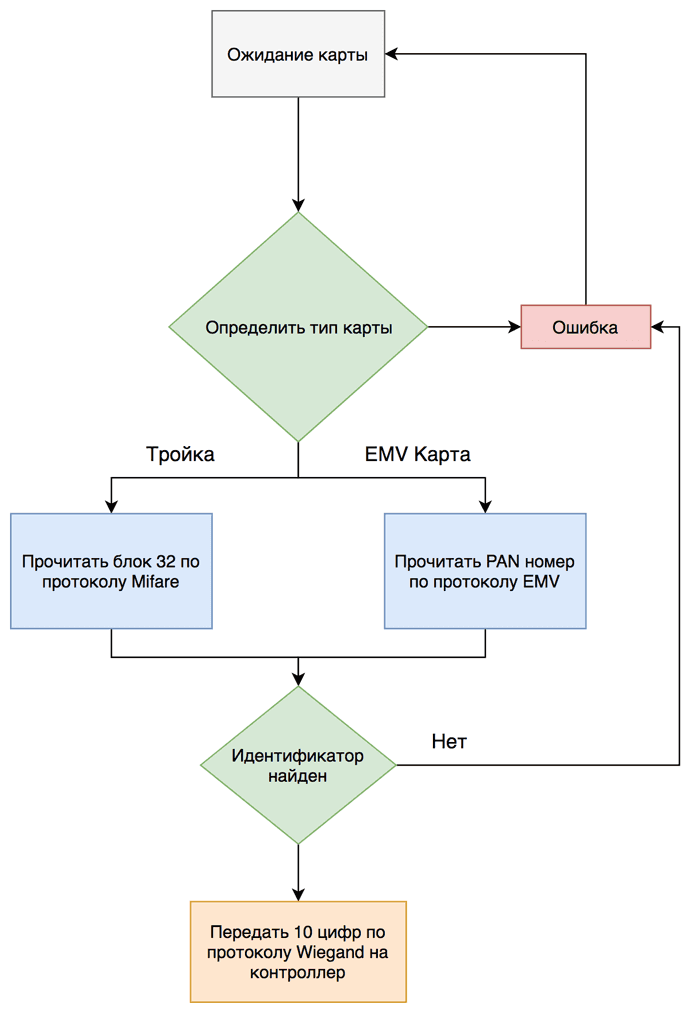
Считыватель самостоятельно определяет тип карты и выполняет считывание нужной области памяти. Если определить тип карты не удалось, считыватель игнорирует её. Прочитанная область памяти конвертируется в десятизначный идентификатор и передается на контроллер.
Контроллер БОРЕЙ
Контроллер — это устройство, на которое передается идентификатор карты от считывателя. Оно хранит базу данных идентификаторов карт и решает, кого пропускать, а кого нет, управляя замком двери.
Часто контроллеры СКУД состоят из нескольких блоков управления и компьютера с базой данных. Мы принципиально не хотели держать отдельный компьютер и искали компактное решение в виде одного устройства, которым можно управлять через API для интеграции с Telegram-ботом.
Поиск такого устройства занял больше месяца, пока я не наткнулся на старую статью на хабре «Обзор СКУД с бесплатным программным обеспечением». В комментариях пользователь rgmih упомянул, что их компания производит именно такой контроллер.
Так мы нашли контроллер БОРЕЙ от компании ИТРИУМ.
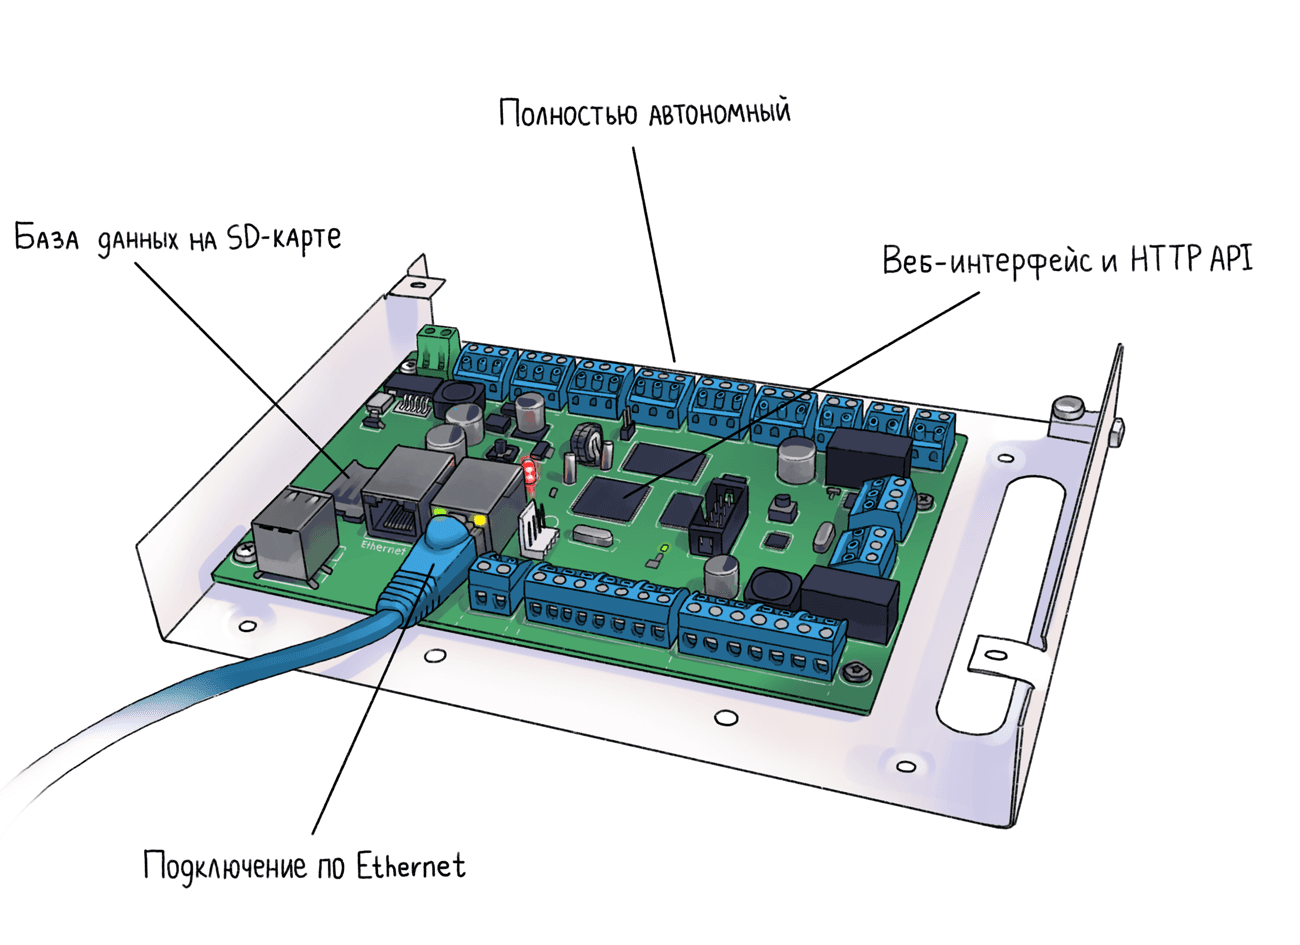
Плата контроллера БОРЕЙ в настенном корпусе
Устройство работает под управлением Linux на базе ARM-процессора.
Основные достоинства устройства, которые редко можно встретить у других контроллеров:
- Полностью автономный — все функции выполняет одно устройство. Для управления не нужно дополнительных программ или отдельного компьютера. База данных хранится на SD-карте. При отключении интернета контроллер продолжит работать.
- Web интерфейс и REST API — возможность управлять контроллером через браузер и интегрировать с Telegram-ботом через API. Позволяет управлять пропусками удаленно.
- Подключение по Ethernet — устройство подключается в IP-сеть. Имеет встроенный коммутатор на 2 порта.
- Идентификаторы произвольной длины до 64 бит — возможность интегрировать контроллер с нестандартными идентификаторами разной длины. Позволяет иметь гибридную систему с идентификаторами разной длины.
Если можно, контроллер размыкает реле магнитного замка на двери и посылает сигнал световой и звукой индикации на считыватель. Считыватель издает одобрительный писк и загорается зеленым цветом.
Если доступ запрещен, контроллер посылает сигнал индикации на считыватель, и тот горит красным цветом и пищит о том, что доступ не разрешен.
Управление контроллером
Контроллер подключается в сеть c помощью Ethernet-кабеля. Начальная настройка требует только задать IP-адрес устройства. Никакого программного обеспечения, помимо браузера, не требуется.
Учетные записи заводятся в меню «Бюро пропусков». Чтобы не вводить идентификатор карты вручную, его можно поднести к считывателю в момент создания учетной записи.
Создание нового пропуска в веб-интерфейсе контроллера БОРЕЙ
Веб-интерфейс позволяет управлять заведением пользователей удаленно с любого устройства и следить за журналом событий, не находясь на рабочем месте. Даже если связь контроллера с интернетом пропадет, это не нарушит его работу, так как вся база данных хранится локально, а интернет нужен только для внесения изменений.
Бюро пропусков в Telegram
Чтобы каждый раз не обучать нового администратора, как пользоваться веб-интерфейсом контроллера, мы решили создать Telegram бота, через которого будет происходить добавление/удаление пропусков. Это возможно благодаря наличию в контроллере БОРЕЙ REST API.

Управление пропусками через Telegram-бота.
FAQ
В процессе работы над системой мне часто задавали одни и те же вопросы, которые наверняка возникнут и в комментариях. Я собрал самые популярные:
- Если отключится интернет, все сломается?
Нет, если у контроллера пропадет доступ в интернет, система продолжит работать, так как вся база данных хранится локально на контроллере. Без интернета нельзя будет внести изменения в конфигурацию. При этом доступ в веб-интерфейс сохранится из локальной сети. - Можно создать клон карты «Тройка» и сделать поддельный пропуск!
Да, это так. Можно подсмотреть номер карты у пользователя и создать клон. Однако для этого потребуется оборудование для записи карты (смартфон на Android c NFC тоже подойдет), знание ключей доступа к сектору и навыки работы с картами Mifare. В нашей модели угроз, такая уязвимость не является критической, так как на входе всех встречает администратор у ресепшена. Учитывая, что большинство систем контроля доступа в СНГ работают на картах EM-Marine, которые можно клонировать на расстоянии метра от человека без знаниях каких-либо ключей вообще, наша система намного более безопасна и требует от атакующего бо́льших усилий. - Вы сможете скопировать мою банковскую карту и украсть деньги.
Это очень популярное заблуждение. Протокол EMV защищен от подобных атак и бегло разбирается в главе «Читаем EMV карты на коленке». На пальцах, защита работает так: карта хранит приватный ключ подписанный банком-эмитентом, который прошивается в память на этапе выпуска карты. Банк-эмитент (который выпустил карту) хранит у себя отпечаток приватного ключа карты. Чтобы списать деньги с карты, POS-терминал передает случайную последовательность данных вместе с суммой, которую собирается списать. Карта подписывает эти данные своим ключом и отвечает POS-терминалу. Результат передается в банк-эмитент, который проверяет подпись. Так как секрет знает только карта, и он не может быть извлечен из карты, скопировать карту так, чтобы с нее можно было списывать деньги — невозможно. - Но вы можете скопировать открытые данные карты, такие как номер, срок действия и имя владельца.
Да, это возможно. Но этих данных, в большинстве случаев, недостаточно для оплаты. CVV-номер в них не содержится. Кроме того, реквизиты, полученные из Apple Pay не будут работать для оплаты в интернете. Однако эти опасения вполне справедливы, и для тех, кто не хочет использовать банковские карты, всегда есть возможность использовать карту «Тройка». - Можно узнать номер EMV карты и подделать пропуск.
В теории да, но мне не известно доступное оборудование для эмуляции EMV карт. Существуют аппаратные эмуляторы вроде ChameleonMini, однако работают они достаточно плохо. Есть также Android Host-based Card Emulation, который в теории позволяет эмулировать любую карту на Android смартфоне. Но мне опять же не известны реально существующие реализации таких эмуляторов, позволяющие загружать произвольный дамп карты.
Иллюстрации к статье — aquamine
Помощь в написании кода — ValdikSS
Написание Telegram бота — Alexey Tsverov
Разработка прошивки считывателя — компания Parsec и лично Леонид Стасенко
Помощь в настройке контроллера — компания ИТРИУМ и лично Глеб rgmih Рыбаков
- Информационная безопасность
- Беспроводные технологии
NFC Tools 4+
Дали покрутить Андроид, там была такая программа. Оказывается она есть и на Айфон. Но из за ограничений она не совсем полноценна. Заработало только при включении в настройках программы режима совместимости. У меня iPhone 11 с iOS 14, и метки с типом записи NFC Mifare Classic. Информация с них читается, но без подробностей, в отличии от версии для Андроида. И все пишется, но! Большинство записанных на NFC метку функций работают только на Андроиде. Например, я записал с помощью Айфона функцию для быстрого подключения к Wi-Fi сети. Но на самом Айфоне она не работает, на Андроиде же работает. ����♂️ На Айфоне работают записанные ссылки на сайты, звонки по Face Time, а так же ссылки на исполнение уже созданных вами шорткатов в приложении Shortcuts. Все это работает не автоматически, а при чтении метки всплывает уведомление, и только при нажатии на него записанное исполняется. Скорее всего это сделано для безопасности. За дополнительную плату станут доступны функции сохранения созданных меток (если нужно, например, несколько одинаковых меток сделать в разное время), а так же копирования уже готовых меток (то есть подносите метку, и ее содержимое можно копировать). Ключи от домофона оно не копирует и не записывает — не надейтесь! ) В общем купил полную версию, чтобы поддержать разработчиков, и 5 баллов тоже поставлю, а то что-то занижают им оценку. Надеюсь, со временем полезных функций станет больше, хотя тут многое, как я понимаю, зависит от iOS, а не от разработчиков.
Ответ разработчика ,
You absolutely right! Thanks a lot for your support 🙂
q=\ , 13.02.2021
Не работает !
Для чего создавать приложение для IPhone если компанией не предусмотрено чтение сторонних меток кроме APLLE ?!
Ответ разработчика ,
If you have any problem or question, please contact the support: https://support.wakdev.com
Конфиденциальность приложения
Разработчик wakdev указал, что в соответствии с политикой конфиденциальности приложения данные могут обрабатываться так, как описано ниже. Подробные сведения доступны в политике конфиденциальности разработчика.
Сбор данных не ведется
Разработчик не ведет сбор данных в этом приложении.
Конфиденциальные данные могут использоваться по-разному в зависимости от вашего возраста, задействованных функций или других факторов. Подробнее
Информация
Провайдер WAKDEV
Размер 4,5 МБ
Совместимость iPhone Требуется iOS 13.0 или новее.
Языки русский, английский, испанский, итальянский, корейский, немецкий, польский, португальский, упрощенный китайский, французский, шведский, японский