
Для чего в сетевых устройствах используется ip mac port binding
Функция IP-MAC-Port Binding в коммутаторах D-Link позволяет контролировать доступ компьютеров в сеть на основе их IP и MAC-адресов, а также порта подключения. Если какая-нибудь составляющая в этой записи меняется, то коммутатор блокирует данный MAC-адрес с занесением его в блок-лист.
Привязка IP-MAC-порт (IP-MAC-Port Binding)
Эта функция специально разработана для управления сетями ETTH/ ETTB и офисными сетями
Для чего нужна функция IP-MAC-Port binding?
- D-Link расширил популярную функцию IP-MAC binding до более удобной в использовании IP-MAC-Port binding с целью повышения гибкости аутентификации пользователей в сети.
- IP-MAC-Port binding включает два режима работы: ARP (по умолчанию) и ACL.
Сравнение этих двух режимов показано в таблице ниже:
ARP режим
ACL режим
Плюсы
Простота в использовании и
независимость от ACL
Позволяет предотвратить несанкционированное подключение даже если нарушитель использует статический МАС-адрес
Минусы
Невозможность фильтрации в случае если hacker/sniffer присвоит себе статический MAC-адрес для спуфинга коммутатора
Тратится профиль ACL, а также необходимо продумывать целиком всю
стратегию ACL
- IP-MAC-Port будет поддерживаться коммутаторами L2 серии xStack — DES-3500 (R4 – ACL Mode), DES-3800 (R3), and DGS-3400 (R2). На данный момент IP-MAC-Port Binding поддерживается коммутатором DES-3526.
- Данный документ описывает примеры настройки IP-MAC-Port binding, например, против атак ARP Poison Routing.
Пример 1. Использование режима ARP или ACL для блокирования снифера
Шаг 1: Клиенты A и B подключены к одному порту коммутатора, клиент A (sniffer) шлет поддельные ARP

Шаг 2: Сервер C отвечает на запрос и изучает поддельную связку IP/MAC.

Шаг 3: Клиент A хочет установить TCP соединение с сервером C

Шаг 4: Т.к. клиент A не в белом листе, DES-3526 блокирует пакет, поэтому, соединение не сможет быть установлено

Пример 2. Использование режима ACL для предотвращения ARP атаки Man-in-the-Middle
Шаг 1: Sniffer C (Man in the middle) отсылает поддельный пакет ARP-Reply клиентам A и B

Шаг 2: Клиент A хочет установить TCP соединение с клиентом B


Шаг 3: Т.к. С не в белом листе, DES-3526 блокирует пакет, поэтому, соединение не сможет быть установлено
Советы по настройке IP-MAC-Port binding ACL Mode
- ACL обрабатываются в порядке сверху вниз (см. рисунок 1). Когда пакет «соответствует» правилу ACL, он сразу же отбрасывается (если это запрещающее, правило, deny) либо обрабатывается (если это разрешающее правило, permit)
- При использовании IP-MAC-Port binding в режиме ACL автоматически создаются 2 профиля (и правила для них) в первых двух доступных номерах профилей.
— Любое запрещающее правило после IP-MAC-Port binding становится ненужным, поэтому рекомендуется располагать все остальные ACL в более приоритетном порядке.
— Нельзя включать одновременно функции IP-MAC-Port ACL mode и ZoneDefense. Т.к. правила привязки IP-MAC-Port создаются первыми, и правила, создаваемые ZoneDefense автоматически после этого, могут быть неправильными.

Вопрос: Что делать, если необходимо создать еще один профиль, когда режим ACL уже включен (рисунок 2)?
– Нужно использовать команды “disable address_binding acl_mode” (Рисунок 3) и затем “enable address_binding acl_mode” (Рисунок 4)

IP-MAC-Port Binding (пример)
- Задача: Ограничить доступ на портах коммутатора по IP и MAC-адресам одновременно
- Команды для настройки коммутатора:
1) create address_binding ip_mac ipaddress 192.168.0.7 mac_address
00-03-25-05-5F-F3 ports 2
.
.
.
2) config address_binding ip_mac ports 2 state enable
.
.
.
IP-MAC-Port Binding ACL Mode (пример)
- Задача: Ограничить доступ на портах коммутатора по IP и MAC-адресам одновременно
- Команды для настройки коммутатора:
1) create address_binding ip_mac ipaddress 192.168.0.7 mac_address
00-03-25-05-5F-F3 ports 2 mode acl
.
.
.
2) config address_binding ip_mac ports 2 state enable
.
.
.
3) enable address_binding acl_mode
Продукты и решения
О компании
- Сервисное обслуживание
- Предоставление оборудования на тест
- Загрузки
- Технический форум
- F.A.Q
- Эмуляторы
- Обзоры
Для чего в сетевых устройствах используется ip mac port binding
Функция IP-MAC-Port Binding (IMPB), реализованная в коммутаторах D-Link, позволяет контролировать доступ компьютеров в сеть на основе их IP/MAC-адресов и порта подключения. Она позволяет бороться с атаками типа ARP Spoofing и атаками на протокол DHCP. Поэтому ее рекомендуется использовать на коммутаторах уровня доступа в сетях различного типа.
Работа функции основана на сравнении параметров входящих пакетов с параметрами хранящихся на коммутаторе записей, связывающих МАС- и IP-адреса клиентских устройств с портами подключения. В случае совпадения всех составляющих (IP/MAC-адресов и порта), пакеты будут передаваться, и клиенты получат доступ в сеть. Если при подключении клиента связка MAC-IP-порт будет отличаться от параметров заранее сконфигурированной записи, коммутатор заблокирует MAC-адрес соответствующего узла с занесением его в «черный лист».
Функция включает четыре режима работы: ARP Inspection (по умолчанию), IP Inspection, ND Snooping и DHCP/DHCPv6 Snooping.
При работе в режиме ARP Inspection коммутатор анализирует сообщения ARP и сопоставляет содержимое соответствующих полей с предустановленной администратором связкой IP-MAC.
В сообщениях ARP проверяется следующая информация:
- Заголовок Ethernet: поле Source Address.
- Полезная нагрузка ARP: поля Sender Hardware Address и Sender Protocol Address.
Если хотя бы один параметр не совпадает, то МАС-адрес узла будет занесен в таблицу коммутации с отметкой «Drop» (Отбрасывать). Если все параметры совпадают, МАС-адрес узла будет занесен в таблицу коммутации с отметкой «Allow» (Разрешен).
Порт коммутатора может быть настроен для работы в одном из двух режимов ARP Inspection:
- Strict Mode — в этом режиме порт по умолчанию заблокирован. Для того чтобы начать передавать данные, узел должен быть аутентифицирован.
- Loose Mode — в этом режиме порт по умолчанию открыт. Порт будет заблокирован, как только через него пройдет первое недостоверное сообщение ARP.
При работе в режиме IP Inspection коммутатор анализирует пакеты IPv4/v6 и сопоставляет содержимое соответствующих полей с предустановленной администратором связкой IP — MAC.
В IP-пакетах проверяется следующая информация:
- Заголовок Ethernet: поле Source Address.
- Заголовок IP: поле Source IP Address.
Коммутатор на основе предустановленной администратором таблицы IMPB («белый лист») создает аппаратную таблицу ACL. Любой IP-пакет, связка IP-MAC которого отсутствует в «белом листе», будет блокироваться ACL. Если режим IP Inspection отключен, правила для записей IMPB будут удалены из таблицы ACL.
Режимы ARP Inspection и IP Inspection могут работать совместно. Когда режим IP Inspection активирован и ARP Inspection отключен, все не IP-пакеты (сообщения протоколов канального уровня) будут передаваться по умолчанию.
Режим DHCPv4/v6 Snooping используется коммутатором для динамического создания записей IPv4/v6-MAC на основе анализа DHCP-пакетов и привязки их к портам с включенной функцией IMPB. Администратору не требуется создавать записи вручную. Таким образом, коммутатор автоматически создает «белый лист» IMPB в таблице коммутации и/или таблице ACL (если включен режим IP Inspection). Каждая создаваемая запись ассоциирована со временем аренды IP-адреса. Для обеспечения корректной работы, сервер DHCP или другой коммутатор должен быть подключен к доверенному порту с выключенной функцией IMPB. В случае подключения DHCP-сервера или коммутатора к порту, на котором включена функция IMPB, для него необходимо создать статическую связку IP-МАС-порт. В противном случае пакеты будут отбрасываться.
Администратор может ограничить максимальное количество создаваемых в процессе автоизучения записей IP-MAC на порт, то есть ограничить для каждого порта с активированной функцией IMPB количество узлов, которые могут получить IP-адрес от DHCP-сервера. При работе в режиме DHCP Snooping коммутатор не будет создавать записи IP-MAC для узлов с IP-адресом, установленным вручную.
Режим ND Snooping используется коммутатором для динамического создания записей IPv6-MAC на основе анализа сообщений Neighbor Solicitation (NS) и привязки их к портам с включенной функцией IMPB. Администратор может ограничить максимальное количество создаваемых в процессе автоизучения записей IPv6-MAC на порт.
Примечание к настройке
Рассматриваемые примеры настройки подходят для коммутаторов с D-Link-like CLI. Замените указанные в командах МАС-адреса на реальные адреса рабочих станций, подключенных к коммутатору.
Задача № 1
Необходимо настроить защиту от атаки типа ARP Spoofing. Коммутатор должен обнаружить, что на порт 2 приходят ARP-ответы, связка IP-MAC для которых отсутствует в таблице IMPB, и заблокировать МАС-адрес узла. Задача может быть решена настройкой функции IP-MAC-Port Binding в режиме ARP Inspection.
Схема сети представлена на рисунке 1.

Рис. 1 Схема подключения
Настройка коммутатора SW1
create address_binding ip_mac ipaddress 192.168.1.2 mac_address 02-02-02-02-02-02 ports 2
create address_binding ip_mac ipaddress 192.168.1.3 mac_address 03-03-03-03-03-03 ports 2
config address_binding ip_mac ports 2 state enable arp_inspection loose
Задача № 2
Необходимо запретить пользователям локальной сети изменять МАС- и/или IP-адреса своих компьютеров, а также менять порт подключения к сети. Компьютеры используют статические адреса. Задача может быть решена настройкой функции IMPB в режиме IP Inspection.
Схема сети представлена на рисунке 2.

Рис. 2 Схема подключения
Настройка коммутатора
create address_binding ip_mac ipaddress 192.168.1.2 mac_address 02-02-02-02-02-02 ports 2
create address_binding ip_mac ipaddress 192.168.1.3 mac_address 03-03-03-03-03-03 ports 10
config address_binding ip_mac ports 2,10 state enable ip_inspection enable
Примечание
Посмотреть созданную таблицу IMPB можно с помощью команды:
show address_binding ip_mac
Посмотреть настройки функции на портах можно с помощью команды:
show address_binding ports
Задача № 3
Необходимо настроить коммутатор, чтобы он динамически создавал запись IMPB после того как клиент получит IP-адрес от DHCP-сервера. Задача может быть решена настройкой функции IP-MAC-Port Binding в режиме DHCPv4 Snooping.
Схема сети представлена на рисунке 3.

Рис. 3 Схема подключения
Примечание
Чтобы проводилась проверка входящих пакетов, режим DHCP Snooping должен использоваться совместно с режимами ARP Inspection или IP Inspection.
Настройка DHCP-сервера isc-dhcp-server
$ sudo gedit /etc/dhcp/dhcpd.conf
default-lease-time 120;
max-lease-time 600;
subnet 192.168.1.0 netmask 255.255.255.0 <
range 192.168.1.2 192.168.1.23;
option subnet-mask 255.255.255.0;
- Имя сетевого интерфейса, на котором запущен DHCP-сервер, передается ему в качестве аргумента при вызове. В ОС Linux аргументы и ключи вызова программ задаются в каталоге /etc/default. Укажите сетевой интерфейс, на котором сервер будет прослушивать запросы от клиентов. Для этого откройте файл /etc/default/isc-dhcp-server и введите:
$ sudo gedit /etc/default/isc-dhcp-server
# Separate multiple interfaces with spaces, e.g. «eth0 eth1».
INTERFACESv4=»enp0s3″
$ sudo systemctl start isc-dhcp-server
Примечание
Каждый раз после изменения конфигурационного файла DHCP-сервера перезапускайте сервер с помощью команды:
$ sudo systemctl restart isc-dhcp-server
$ sudo systemctl status isc-dhcp-server
Настройка коммутатора
enable address_binding dhcp_snoop ports 1-24
config address_binding dhcp_snoop max_entry ports 1-24 limit 2
create address_binding ip_mac ipaddress 192.168.1.1 mac_address 0A-0A-0D-CE-01-05 ports 17
- Активируйте функцию IP-MAC-Port Binding на портах и укажите режимы их работы. Для корректной работы протокола DHCP при активированной функции IMPB рекомендуется включить параметры allow_zeroip и forward_dhcppkt, которые позволяют передавать широковещательные сообщения DHCPDISCOVER от клиентов с IP-адресом источника 0.0.0.0:
config address_binding ip_mac ports 1-24 state enable arp_inspection loose allow_zeroip enable forward_dhcppkt enable
Примечание
Посмотреть созданные в режиме DHCP Snooping динамически записи и другие параметры можно с помощью команды:
Контроль над подключением узлов к портам коммутатора. Функция IP-MAC-Port Binding
Аннотация: Цель: Научиться управлять подключением узлов к портам коммутатора и изучить настройку функции IP-MAC-Port Binding на коммутаторах D-Link.
Функция IP-MAC-Port Binding (IMPB), реализованная в коммутаторах D-Link, позволяет контролировать доступ компьютеров в сеть на основе их IP- и MAC-адресов, а также порта подключения. Администратор сети может создать записи («белый лист «), связывающие МАС- и IP-адреса компьютеров с портами подключения коммутатора. На основе этих записей, в случае совпадения всех составляющих, клиенты будут получать доступ к сети со своих компьютеров. В том случае, если при подключении клиента, связка MAC-IP- порт будет отличаться от параметров заранее сконфигурированной записи, то коммутатор заблокирует MAC-адрес соответствующего узла с занесением его в «черный лист «.
Функция IP-MAC-Port Binding включает три режима работы: ARP mode (по умолчанию), ACL mode и DHCP Snooping mode .
ARP mode является режимом, используемым по умолчанию при настройке функции IP-MAC-Port Binding на портах. При работе в режиме ARP коммутатор анализирует ARP -пакеты и сопоставляет параметры IP-MAC ARP -пакета с предустановленной администратором связкой IP-MAC. Если хотя бы один параметр не совпадает, то МАС-адрес узла будет занесен в таблицу коммутации с отметкой » Drop » («Отбрасывать»). Если все параметры совпадают, МАС-адрес узла будет занесен в таблицу коммутации с отметкой «Allow» («Разрешен»).
При функционировании в ACL mode коммутатор на основе предустановленного администратором «белого листа» IMPB создает правила ACL . Любой пакет, связка IP-MAC которого отсутствует в «белом листе», будет блокироваться ACL .
Режим DHCP Snooping используется коммутатором для динамического создания записей IP-MAC на основе анализа DHCP -пакетов и привязки их к портам с включенной функцией IMPB (администратору не требуется создавать записи вручную). Таким образом, коммутатор автоматически создает «белый лист » IMPB в таблице коммутации или аппаратной таблице ACL (если режим ACL включен). При этом для обеспечения корректной работы сервер DHCP должен быть подключен к доверенному порту с выключенной функцией IMPB. Администратор может ограничить максимальное количество создаваемых в процессе автоизучения записей IP-MAC на порт , т.е. ограничить для каждого порта с активизированной функцией IMPB количество узлов, которые могут получить IP-адрес c DHCP -сервера. При работе в режиме DHCP Snooping коммутатор не будет создавать записи IP-MAC для узлов с IP-адресом, установленным вручную.
При активизации функции IMPB на порте администратор должен указать режим его работы:
- Strict Mode — в этом режиме порт по умолчанию заблокирован;
- Loose Mode — в этом режиме порт по умолчанию открыт.
Цель: Научиться управлять подключением узлов к портам коммутатора и изучить настройку функции IP-MAC-Port Binding на коммутаторах D-Link.
Оборудование:
| DES-3200-28 | 1 шт. |
| DES-1005A | 1 шт. |
| Рабочая станция | 3 шт. |
| Кабель Ethernet | 4 шт. |
| Консольный кабель | 1 шт. |
Перед выполнением задания необходимо сбросить настройки коммутатора к заводским настройкам по умолчанию командой
reset config
Настройка работы функции IP-MAC-Port Binding в режиме ARP
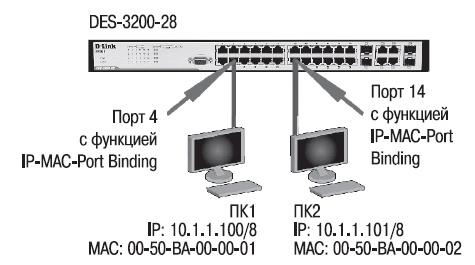
Рис. 21.1. Схема 1
Настройка DES-3200-28
Внимание! Замените указанные в командах МАС-адреса на реальные.
Создайте запись IP-MAC-Port Binding, связывающую IP-MAC-адрес станции ПК1 с портом 4 (по умолчанию режим работы функции ARP)
create address_binding ip_mac ipaddress 10.1.1.100 macaddress 00-50-ba-00-00-01 ports 4
Создайте запись IP-MAC-Port Binding, связывающую IP-MAC-адрес станции ПК2 с портом 14
create address_binding ip_mac ipaddress 10.1.1.101 macaddress 00-50-ba-00-00-02 ports 14
Активизируйте функцию на портах 4, 14 (по умолчанию режим работы портов Strict)
config address_binding ip_mac ports 4,14 arp_inspection strict
Проверьте созданные записи IP-MAC-Port Binding
show address_binding ip_mac all
Проверьте порты, на которых настроена функция и их режим работы
show address_binding ports
Подключите рабочие станции к коммутатору, как показано на схеме 1 .
Упражнения
Выполните тестирование соединения командой ping от ПК1 к ПК2 и наоборот
ping
Измените подключение рабочих станций. РС1 подключите к порту 14, РС2 к порту 4.
Повторите тестирование соединения командой ping .
Настройте запись в Log-файл и отправку сообщений SNMP Trap в случае несоответствия ARP-пакета связке IP-MAC
enable address_binding trap_log
Проверьте заблокированные рабочие станции
show address_binding blocked all
Проверьте наличие заблокированных станций в Log-файле
show log
Какой вы сделаете вывод?
Удалите адрес из списка заблокированных адресов
delete address_binding blocked vlan_name default mac_address 00-50-ba-00-00-01
Удалите запись IP-MAC-Port Binding
delete address_binding ip_mac ipad-dress 10.1.1.100 mac_address 00-50-ba-00-00-01
Отключите функцию IP-MAC-Port Binding на портах 4 и 14
config address_binding ip_mac ports 4,14 arp_inspection disable
Функции обеспечения безопасности и ограничения доступа к сети
Функция IP-MAC-Port Binding (IMPB), реализованная в коммутаторах D-Link, позволяет контролировать доступ компьютеров в сеть на основе их IP- и MAC-адресов, а также порта подключения. Администратор сети может создать записи («белый лист»), связывающие МАС- и IP-адреса компьютеров с портами подключения коммутатора. На основе этих записей, в случае совпадения всех составляющих, клиенты будут получать доступ к сети со своих компьютеров. В том случае, если при подключении клиента связка MAC-IP-порт будет отличаться от параметров заранее сконфигурированной записи, коммутатор заблокирует MAC-адрес соответствующего узла с занесением его в «черный лист».
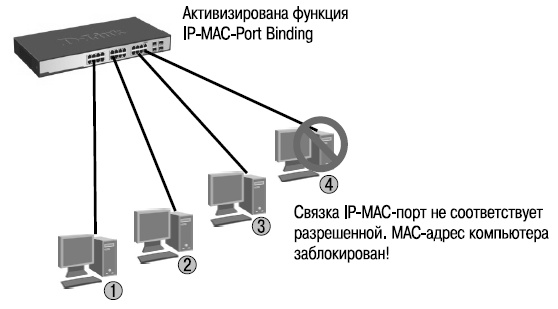
Рис. 19.8. Функция IP-MAC-Port Binding
Функция IP-MAC-Port Binding специально разработана для управления подключением узлов в сетях ETTH (Ethernet-To-The-Home) и офисных сетях. Помимо этого функция IMPB позволяет бороться с атаками типа ARP Spoofing , во время которых злонамеренные пользователи перехватывают трафик или прерывают соединение, манипулируя пакетами ARP.
Функция IP-MAC-Port Binding включает три режима работы: ARP mode (по умолчанию), ACL mode и DHCP Snooping mode.
ARP mode является режимом, используемым по умолчанию при настройке функции IP-MAC-Port Binding на портах. При работе в режиме ARP коммутатор анализирует ARP-пакеты и сопоставляет параметры IP-MAC ARP-пакета с предустановленной администратором связкой IP-MAC. Если хотя бы один параметр не совпадает, то МАС-адрес узла будет занесен в таблицу коммутации с отметкой «Drop» («Отбрасывать»). Если все параметры совпадают, МАС-адрес узла будет занесен в таблицу коммутации с отметкой «Allow» («Разрешен»).
При функционировании в ACL mode коммутатор на основе предустановленного администратором «белого листа» IMPB создает правила ACL. Любой пакет, связка IP-MAC которого отсутствует в «белом листе», будет блокироваться ACL. Если режим ACL отключен, правила для записей IMPB будут удалены из таблицы ACL. Следует отметить, что этот режим не поддерживается коммутаторами, в которых отсутствуют аппаратные таблицы ACL (информацию о поддержке или отсутствии режима ACL можно найти в спецификации на соответствующую модель коммутатора).
Режим DHCP Snooping используется коммутатором для динамического создания записей IP-MAC на основе анализа DHCP-пакетов и привязки их к портам с включенной функцией IMPB (администратору не требуется создавать записи вручную). Таким образом, коммутатор автоматически создает «белый лист» IMPB в таблице коммутации или аппаратной таблице ACL (если режим ACL включен). При этом для обеспечения корректной работы сервер DHCP должен быть подключен к доверенному порту с выключенной функцией IMPB. Администратор может ограничить максимальное количество создаваемых в процессе автоизучения записей IP-MAC на порт, т.е. ограничить для каждого порта с активизированной функцией IMPB количество узлов, которые могут получить IP-адрес c DHCP-сервера. При работе в режиме DHCP Snooping коммутатор не будет создавать записи IP-MAC для узлов с IP-адресом установленным вручную.
Внимание: режим DHCP Snooping отдельно от режимов ARP или ACL не используется.
При активизации функции IMPB на порте администратор должен указать режим его работы:
- Strict Mode — в этом режиме порт по умолчанию заблокирован. Прежде чем передавать пакеты, он будет отправлять их на ЦПУ для проверки совпадения их параметров IP-MAC с записями в «белом листе». Таким образом, порт не будет передавать пакеты до тех пор, пока не убедится в их достоверности. Порт проверяет все IP и ARP-пакеты;
- Loose Mode —в этом режиме порт по умолчанию открыт. Порт будет заблокирован, как только через него пройдет первый недостоверный пакет. Порт проверяет только пакеты ARP и IP Broadcast.
Пример настройки функции IP-MAC-Port Binding
На рис. 19.9 показан пример работы функции IP-MAC-Port Binding в режиме ARP. Хакер инициировал атаку типа ARP Spoofing . Коммутатор обнаруживает, что на порт 10 приходят пакеты ARP, связка IP-MAC для которых отсутствует в «белом листе» IMPB, и блокирует МАС-адрес узла.
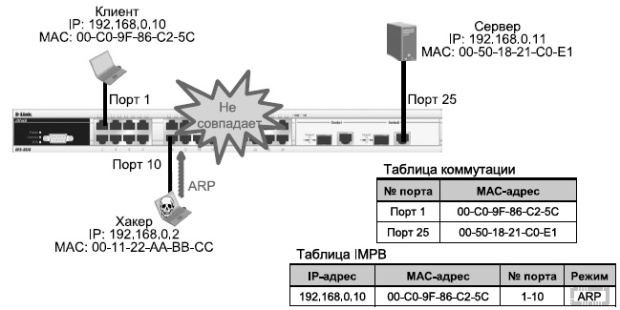
Рис. 19.9. Пример работы функции IP-MAC-Port Binding в режиме ARP
Настройка коммутатора
- Создать запись IP-MAC-Port Binding, связывающую IP-MAC-адрес узла с портами подключения, и указать режим работы функции.
create address_binding ip_mac ipaddress 192.168.0.10 mac_address 00-C0-9F-86-C2-5C ports 1-10 mode arp
config address_binding ip_mac ports 1-10 state enable loose
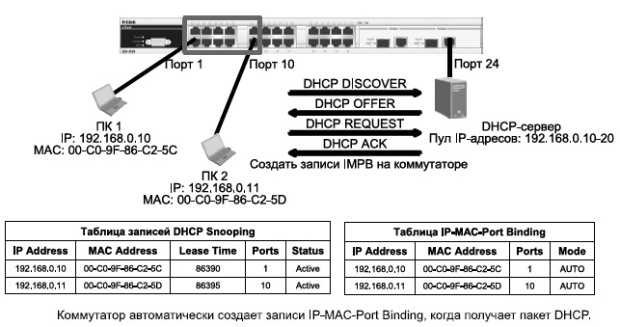
Рис. 19.10. Пример работы функции IP-MAC-Port Binding в режиме DHCP Snooping
На рис. 19.10 приведен пример работы функции IP-MAC-Port Binding в режиме DHCP Snooping . Коммутатор динамически создает запись IMPB после того, как клиент получит IP-адрес от DHCP-сервера.
Настройка коммутатора
- Активизировать функцию IP-MAC-Port Binding в режиме DHCP Snooping глобально на коммутаторе.
enable address_binding dhcp_snoop
config address_binding dhcp_snoop max_entry ports 1-10 limit 10
config address_binding ip_mac ports 1-10 state enable
Аутентификация пользователей 802.1Х
Стандарт IEEE 802.1Х ( IEEE Std 802.1Х-2010) описывает использование протокола EAP ( Extensible Authentication Protocol ) для поддержки аутентификации с помощью сервера аутентификации и определяет процесс инкапсуляции данных ЕАР, передаваемых между клиентами (запрашивающими устройствами) и серверами аутентификации. Стандарт IEEE 802.1Х осуществляет контроль доступа и не позволяет неавторизованным устройствам подключаться к локальной сети через порты коммутатора.
Сервер аутентификации Remote Authentication in Dial-In User Service ( RADIUS ) проверяет права доступа каждого клиента, подключаемого к порту коммутатора, прежде чем разрешить доступ к любому из сервисов, предоставляемых коммутатором или локальной сетью.
До тех пор, пока клиент не будет аутентифицирован, через порт коммутатора, к которому он подключен, будет передаваться только трафик протокола Extensible Authentication Protocol over LAN (EAPOL). Обычный трафик начнет передаваться через порт коммутатора сразу после успешной аутентификации клиента.