
[РЕШЕНО] L2tp + IPSEC не подключается какие порты надо открыть ?
Протокол: UDP, порт 1701
Протокол: UDP, порт 500 (для IKE, для управления ключами шифрования)
Протокол: UDP, порт 4500 (для режима IPSEC NAT-Traversal)
Протокол: ESP, значение 50 (для IPSEC)
Протокол: AH, значение 51 (для IPSEC)
Обратите внимание если mikrotik не является сервером l2tp\ipsec а данный сервер находиться за ним, то нужно пробросить порт 1701, 500 , 4500. А 50 и 51 это не порты, а протоколы и их просто надо разрешить.
Правило для iptables:
iptables -A INPUT -i $EXT_NIC -p udp --dport 500 -j ACCEPT iptables -A INPUT -i $EXT_NIC -p udp --dport 4500 -j ACCEPT iptables -A INPUT -i $EXT_NIC -p 50 -j ACCEPT iptables -A INPUT -i $EXT_NIC -p 51 -j ACCEPT iptables -A INPUT -i $EXT_NIC -p udp -m policy --dir in --pol ipsec -m udp --dport 1701 -j ACCEPT
Также проблема может быть на стороне клиента многие роутеры блокируют трафик.
Пример на роутере zyxel
На странице «Межсетевой экран» выберите из списка интерфейс, на котором будет отслеживаться входящий трафик (это VPN-подключение), и нажмите «Добавить правило» для создания правил доступа по любым протоколам (как правило, достаточно будет открыть доступ по протоколам tcp/udp/icmp).
Какие порты открывать для VPN PPTP, L2TP, IPsec, OpenVPN и WireGuard
Сегодня общественные сети Wi-Fi широко используются, их можно использовать, но это не значит, что нам не нужно принимать крайние меры предосторожности. В этом смысле мы никогда не должны забывать о нашей безопасности, и мы всегда должны иметь VPN связь. Иногда бывает такое время года, как летние каникулы, Пасха или длинные выходные, когда такая услуга очень необходима. Для дополнительного спокойствия мы должны выбрать платный VPN, потому что бесплатные иногда в конечном итоге продают часть наших данных. Другой безопасной и бесплатной альтернативой является создание VPN-сервера дома. В этом руководстве мы поговорим о том, какие порты открывать для VPN, если вы используете PPTP, L2TP, OpenVPN, IPsec и WireGuard протоколы.
Во многих случаях, даже если мы хотим отключиться и расслабиться, будь то отпуск или досуг, наш смартфон всегда с нами. Таким образом, куда бы мы ни пошли, наверняка во многих случаях у нас есть доступная общедоступная сеть Wi-Fi, которую мы можем использовать. Либо для нашей собственной безопасности, либо для безопасности компании, в которой мы работаем, мы должны использовать их с осторожностью и быть защищенными.
Первое, что мы собираемся сделать, это объяснить причины, по которым необходим собственный сервер. Затем мы увидим, какие порты для VPN я должен открыть на маршрутизаторе в зависимости от используемого протокола VPN.
Причины иметь в нашем доме VPN-сервер
Здесь мы должны поговорить о внешние VPN-серверы, Это те, которые позволяют нам подключаться к их сети, чтобы иметь возможность перемещаться с большей конфиденциальностью и безопасностью, зашифровывая наши данные. В этом случае это будет открытие портов для VPN, которые мы разместим в нашей домашней сети. Целью использования этого типа сервера является повышение безопасности и конфиденциальности нашего интернет-соединения, поскольку все наши зашифрованные данные передаются. Таким образом, наша информация выглядит так, как если бы она путешествовала в защищенном туннеле благодаря шифрованию, которое не позволяет киберпреступникам получить к ней доступ.
Okul Öncesi Eğitim Programları-1.
Please enable JavaScript
Как мы уже объясняли ранее, одним из вариантов может быть аренда качественного платного VPN, такого как NordVPN, SurfShark, CyberGhost или HMA VPN. Однако мы можем выбрать бесплатные и столь же безопасные варианты. Все, что требуется, — это открыть порты для VPN на маршрутизаторе и иметь соответствующее сетевое оборудование.
В настоящее время пользователи все чаще покупают роутеры от известных производителей, таких as ASUS, ФРИЦ! Box, NETGEAR или D-Link вместо использования тех, которые предоставляются нашим интернет-провайдером. Причины, по которым они выбирают это сетевое оборудование, заключаются в его более высоком качестве Wi-Fi, возможности иметь свой VPN или мультимедийный сервер и многое другое. Они достигают этого благодаря лучшему оборудованию и более полному микропрограммному обеспечению. Кроме того, другое оборудование, которое приобретает большое значение, — это такие устройства, как Raspberry Pi or NAS серверы. Следовательно, если у нас есть какое-либо из этих двух устройств в нашей домашней сети, мы также можем использовать их для настройки нашего собственного VPN-сервера.
- Это позволит нам безопасно и конфиденциально подключаться к Интернету.
- Мы можем использовать его откуда угодно.
- Мы не будем зависеть от платежной системы.
- Мы можем выбрать протокол и безопасность нашего VPN. Таким образом, мы можем выбирать между L2TP, OpenVPN, IPsec и WireGuard, PPTP отбрасывается, потому что это небезопасный протокол, хотя он все еще используется.
Исходя из этого, у нас есть следующие недостатки:
- Безопасность находится в наших руках, мы должны позаботиться о том, чтобы и этот маршрутизатор, NAS или Raspberry Pi были обновлены и хорошо настроены.
- Энергопотребление является относительным, потому что в некоторых случаях они всегда будут работать, поэтому не будет затрат, как сервер NAS.
Еще один очень важный аспект, когда у нас есть VPN-сервер в нашем доме, заключается в том, что мы можем получить доступ ко всем общим ресурсам, как если бы мы были физически подключены, поэтому мы должны это учитывать.
Какие порты мы должны открыть на нашем роутере
Если мы хотим настроить VPN-сервер на компьютере, нам нужно будет открыть определенные порты TCP или UDP. У каждого маршрутизатора своя прошивка со своими опциями, как в случае с Raspberry Pi или NAS. Это делает процедуру для каждого из них уникальной. Если мы возьмем в качестве примера случай с сетевым хранилищем QNAP, процесс его настройки очень прост. С другой стороны, если мы посмотрим на Raspberry Pi, процедура обычно будет более сложной, потому что установка, настройка и запуск гораздо более «ручные».
Однако, независимо от того, какое сетевое оборудование мы используем, все они имеют общую функцию при настройке. В этом случае для использования нашего VPN-сервера нам необходимо: открыть соответствующие порты . Если этого не сделать, наш роутер заблокирует соединение, и мы не сможем его использовать. Также было бы удобно, если бы локальный фиксированный IP-адрес был установлен в статическом DHCP маршрутизатора или, в противном случае, в самом устройстве, если оно поддерживает такую конфигурацию.
Следует также отметить, что используемые нами порты будут разными и будут зависеть от используемого нами протокола VPN, на самом деле, в некоторых протоколах разрешено использовать порт TCP или UDP, который мы хотим, но мы собираемся указать какие порты установлены по умолчанию. Затем мы покажем вам порты для VPN, которые мы должны открыть в соответствии с протоколом, который мы используем для создания нашего сервера:
- РРТР: использования TCP порт 1723. Следует отметить очень важный факт, что протокол PPTP устарел. Это связано с тем, что в нем много уязвимостей. По этой причине рекомендуется оставить этот порт закрытым и вместо этого выбрать другой из упомянутых ниже протоколов.
- L2TP — Использует порт 1701TCP . Этот протокол VPN не позволяет переключать порты, это стандарт.
- IPsec/IKEv2 : использовать порты 500 и 1500 УДП , нам придется открыть оба порта. Этот протокол VPN не позволяет переключать порты, это стандарт.
- OpenVPN : порт по умолчанию, который он использует 1194 УДП . Однако мы можем настроить его и поставить на сервер другой, и мы даже можем выбрать между протоколом TCP или UDP.
- Wireguard : порт по умолчанию, который он использует 51820 УДП . Однако мы можем настроить его и поставить на сервер другой, но он всегда должен быть UDP, а не TCP.
Как только мы узнаем, какие порты используют разные протоколы VPN, мы покажем вам практический пример открытия портов для сервера VPN.
Практический пример открытия портов для VPN
Эти порты, которые мы только что упомянули в предыдущем разделе, должны быть открыты в нашем маршрутизаторе. Таким образом, в нашем интернет-браузере мы поместим шлюз нашего маршрутизатора и введем ваше имя пользователя и пароль для доступа к вашей веб-конфигурации. Оказавшись внутри, нам придется искать Port Forwarding раздел, Разрешить доступ , Конфигурация порта или как назвал это производитель. Теперь мы возьмем в качестве примера протокол L2TP, который использует порт 1701 с TCP.
В этом случае это будет обсуждаться в Разрешить доступ раздел, нам нужно будет назвать правило, выбрать протокол TCP и добавить порт 1701.
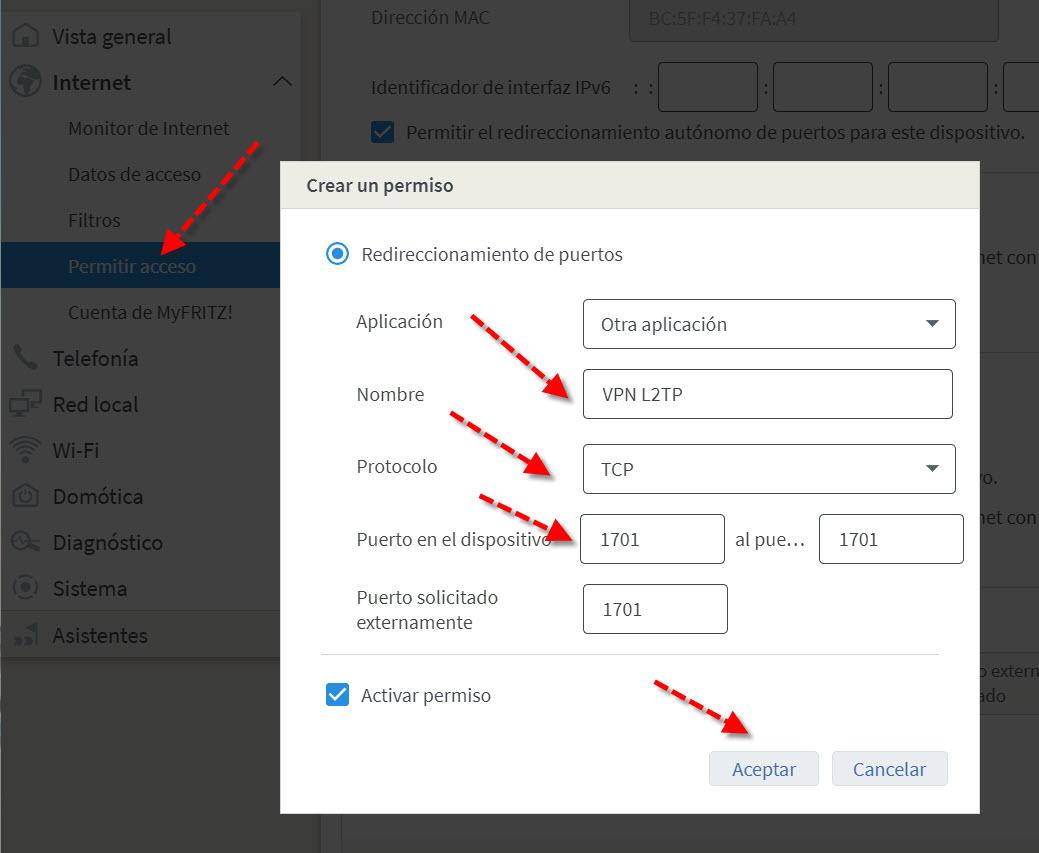
Применительно к выбранному нами оборудованию, которому уже назначен локальный фиксированный IP-адрес, мы сможем увидеть полное правило, готовое к использованию нашим VPN-сервером.
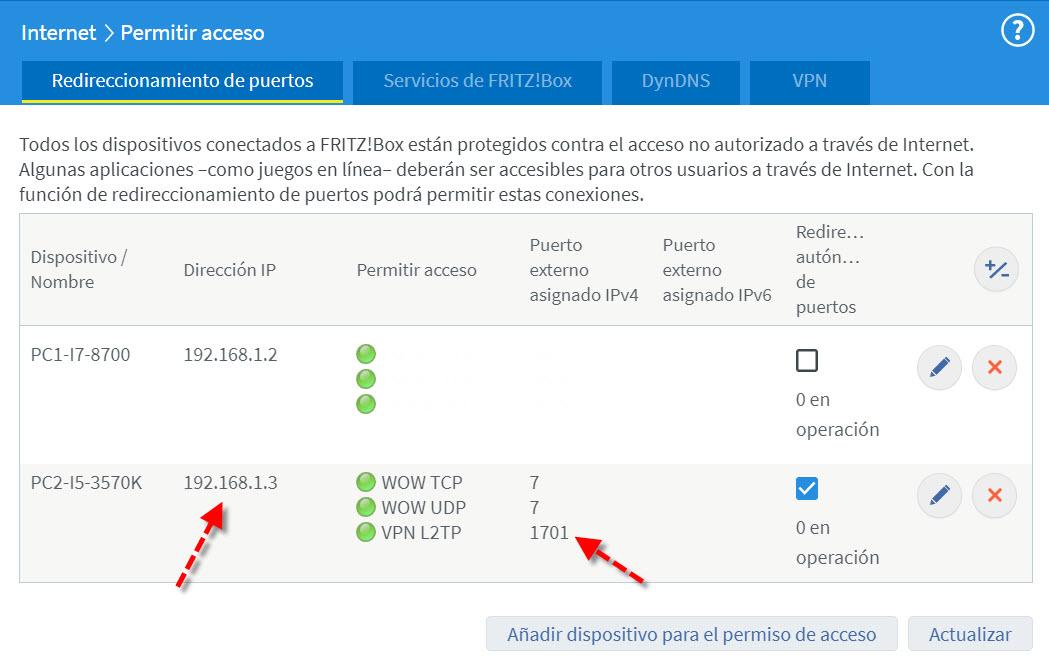
В настоящее время, если у нас есть наш VPN-сервер, правильно настроенный с использованием протокола L2TP и ему назначен локальный IP-адрес 192.168.1.3, мы можем начать работать с ним из-за границы, то есть из Интернета. Помните, что для правильного функционирования вашего VPN-сервера существуют разные типы протоколов в зависимости от используемой нами VPN, и что каждый из них использует свой порт TCP или UDP.
Проброс портов к внутреннему L2TP серверу
Добрый день.. Встал тут вопрос выбора шлюза для организации, и выбор пал на PfSense 2.2.4-RELEASE (i386).
Конфигурация простая — 2 сетевые карты — одна — внутренняя сеть, вторая — внешняя, куда напрямую втыкается провод от провайдера со статическим IP. До этого никогда не имел дел с подобным софтом. Выбран он был из за обзоров и отзывов, что можно тут всё быстро почти из коробки настроить.
Быстро удалось настроить только прокси сервер с созданием отчетов и авторизацией по Active Directory, а вот задачу с подключением удалённых пользователей по VPN решить не могу уже третий день. Пробовал OpenVPN и L2TP/IPSec по многочисленным инструкциям. Не соединяется клиент и всё тут.. пишет что удалённый сервер не отвечает. В итоге я плюнул и решил поднять L2TP сервер на Windows Server.. По внутреннему IP адресу подключается всё нормально, а вот снаружи из интернета снова никак не получается.
Создал в Firewall/NAT правила для каждого из портов, которые участвуют в протоколе L2TP/IPSec IKE — UDP порт 500
L2TP — UDP порт 1701
IPSec ESP — UDP порт 50
IPSec NAT-T — UDP порт 4500 Вот скриншот проброса портов http://f6.s.qip.ru/14a5VJoPU.png 192.168.175.222 — это внутренний VPN Server При этом в правилах Firewall для WAN были созданы правила, открывающие на WAN эти порты.. и на всякий случай для проверки был создано правило, открывающее для WAN всё и вся.
http://f5.s.qip.ru/14a5VJoPV.png (Извините, в MS Edge почему то не работают кнопки визуального редактора, в частности вставка изображений) Но pfsense ни в какую не хочет пробрасывать порты.. И что самое печальное, что нет даже записей по попытках подключиться в Status > System Logs > Firewall Подскажите пожалуйста, как правильно всётаки пробросить порт? Или может быть поделитесь рабочим мануалом по настройке OpenVPN или L2TP средствами самого pfsense 2.2.4 ?
Требование — чтобы клиенты могли подключаться с Windows/iOS/Android. Нужен работающий VPN к среде.. один день остался на танцы с бубном.
StanislawK
отредактировано
Но pfsense ни в какую не хочет пробрасывать порты.. И что самое печальное, что нет даже записей по попытках подключиться в Status > System Logs > Firewall
В логе отмечаются
либо пакеты отброшенные, для которых нет разрешающего правила.
либо пакеты, для которых есть такое правило и в нем установлена галочка «Log packets that are handled by this rule» Тут нужно быть чрезвычайно осторожным, и включать галочку ТОЛЬКО для диагностики и только на время диагностики.
Лог пишется на диск, место может быстро кончится, и всякие такие неприятные вещи начнутся.. Наводящие\дополнительные вопросы: На windows server интернет работает? И работает именно через pFsense (нет ли другого интернет маршрутизатора)? на windows server правила firewall разрешают принимать соединения L2TP из интернета ? да. и самое главное — у провайдера nat\firewall разрешает такие соединения?
некоторые провайдеры, даже предоставляя белый IP адрес (у тебя же такой, да?) все равно «защищают» клиента своим firewall.
awe007
отредактировано
Наводящие\дополнительные вопросы: На windows server интернет работает? — Да, Интернет работает И работает именно через pFsense (нет ли другого интернет маршрутизатора)? — Именно через другой маршрутизатор, Zyxel, в который приходит кабель от резервного провайдера. на windows server правила firewall разрешают принимать соединения L2TP из интернета ? — Firewall отключен, если подключаться по L2TP на внутренний адрес (192.168.175.222), то все подключается и работает.
да. и самое главное — у провайдера nat\firewall разрешает такие соединения? — на 99% уверен, что провайдер ничего не рубит. В другом офисе на этом же провайдере я делал VPN, но без pfsense 🙂
StanislawK
отредактировано
Наводящие\дополнительные вопросы: На windows server интернет работает? — Да, Интернет работает И работает именно через pFsense (нет ли другого интернет маршрутизатора)? — Именно через другой маршрутизатор, Zyxel, в который приходит кабель от резервного провайдера.
Ну вот. vpn клиент шлет запрос на соединение на адрес pfsense. (это значит что, клиент ожидает получить ответ именно от этого ip адреса) pfsense старательно передает запрос на windows server.
windows server радуется, начинает соединение и шлёт ответ. Но получается так, что ответ уходит через zyxel. И приходит к vpn клиенту с другого IP адреса. как новое входящее соединение. Естественно оно отбрасывается Это будет с любым vpn. OpenVPN, L2TP IPSEC и тд. Я думаю, самое оптимальное — добавить сетевую карту и оба интернета «принимать» через один pfSense. Тогда все сразу заработает, без дополнительных мучений.
awe007
отредактировано
Вот оно что.. Спасибо большое за разъяснения.
Третью сетевую нет возможности воткнуть, а вот шлюз по умолчанию для VPN сервера могу изменить. А сами правила-то я правильно прописал? Должны они работать? UPD.
В общем, прописал на windows-сервере шлюзом по умолчанию PFSense, но ситуация не изменилась. При попытке подключиться пишет что VPN Сервер не отвечает :((
werter
отредактировано
2 awe007
Мой Вам совет — не ищите себе «приключений». Если есть возможность — делайте pfsense единственным шлюзом и поднимайте все необходимые Вам сервисы на нем. P.s. Нужен будет ви-фи — исп. любой ви-фи маршрутизатор в кач-ве простой точки доступа (отключить dhcp, воткнуть кабель в LAN).
P.p.s. Провайдер Вам дает на внешний адрес «белую» статику\динамику ? Иначе ни о каких VPN и не мечтайте.
Какой порт использует VPN?
Хотите установить безопасное интернет-соединение? Тогда вам следует позаботиться о том, чтобы у вас было много вариантов на случай возникновения проблем. Один из самых популярных способов сделать это — использовать VPN, которий предлагает различные протоколы и использует разные порты, например, VPN Unlimited.
Но в чем разница между различными протоколами и VPN? Какие порты используют VPN? И какие порты поддерживает VPN Unlimited? Давайте разберемся во всем этом! В этом обзоре мы рассмотрим самые популярные типы VPN-протоколов, включая L2TP/IPSec, OpenVPN® TCP/UDP, IKEv2 и WireGuard®. Мы также изучим их соответствующие интернет-порты.
Какой порт использует VPN
Здесь представлены наиболее распространенные протоколы VPN, а также типы портов, которые они используют:
- WireGuard — это один из самых молодых, быстрых и безопасных протоколов VPN. Он поддерживает широкий спектр портов. По умолчанию WireGuard использует UDP-порт 51820.
- L2TP (Layer Two Tunneling Protocol) — этот протокол также использует различные номера портов: TCP порт 1701, UDP порт 4500 и UDP порт 500.
- IPSec (Internet Protocol Security) — IPSec использует UDP-порты 4500 и UDP-порт 500.
- OpenVPN — этот протокол VPN является популярным вариантом для тех случаев, когда вам нужна безопасность и вы не против пожертвовать некоторой производительностью. Он использует протоколы UDP или TCP на порту 1194, а также TCP порт 443.
- IKEv2 — этот протокол известен своей высокой производительностью. Он использует UDP-порты 4500 и 500.
- SSTP (Secure Socket Tunneling Protocol), он же SSL (Secure Sockets Layer) — использует TCP-порт 443.
- PPTP (Point-to-Point Tunneling Protocol) — использует TCP-порт 1723. Этот протокол довольно древний, но все еще иногда находит свое применение, например, для доступа к Microsoft RAS.
Какие порты использует VPN Unlimited?
VPN Unlimited — это передовое приложение, поэтому оно предлагает своим пользователям широкий спектр VPN-протоколов. Полный список смотрите на этой странице. В результате VPN Unlimited может использовать различные интернет-порты, в зависимости от используемого протокола. Что еще лучше, вы можете переключать протоколы «на лету», гибко меняя порты в соответствии с вашими потребностями.
Используйте всевозможные протоколы VPN и интернет-порты с VPN Unlimited!
Что такое VPN-порт
VPN расшифровывается как Virtual Private Network (виртуальная частная сеть). Таким образом, VPN-порт работает аналогично вашему обычному провайдеру (интернет-провайдеру), но они не статичны и часто предоставляют уникальные возможности. Например, некоторые из них поддерживают более надежное шифрование данных, которое защищает вашу конфиденциальную информацию от третьих лиц. Другие предлагают расширенную поддержку мобильности, что значительно повышает удобство использования VPN на мобильном устройстве.
По сути, если VPN — это дополнительный уровень защиты ваших данных, то порт — это проводник для этой защиты. Вот как работает VPN-соединение. Пользователь, запускающий VPN на своем устройстве, создает защищенный туннель через порт VPN. На другой стороне туннеля находится сервер, к которому вы пытаетесь получить доступ, с другим собственным портом.
Когда пользователь устанавливает защищенное VPN-соединение, его веб-трафик направляется через эти интернет-порты. Это позволяет пользователям, заботящимся о своей конфиденциальности и анонимности, скрыть свои действия от посторонних лиц, будь то интернет-провайдер, корпоративные сети или даже государственные органы. Никто не узнает, что вы делаете в интернете и какие сайты посещаете — все это благодаря VPN Unlimited и его интернет-порту!
FAQ о том, какие порты используют VPN
Какие порты должны быть открыты для VPN?
Это зависит от используемого протокола VPN. Например, можно использовать открытый порт UDP для соединения OpenVPN. Неплохо также использовать TCP 443 в качестве запасного варианта на случай, если пользователь находится в публичной сети, где возможности подключения ограничены. TCP 443 используется для трафика HTTPS, что делает его портом по умолчанию для многих веб-сайтов. Это проще для протоколов, использующих широкий спектр портов, таких как WireGuard, поскольку у вас есть более широкий набор опций для выбора.
Что значит порт в VPN?
Как объяснялось выше, виртуальный порт, который обрабатывает трафик, туннелируемый через VPN-соединение, называется VPN-портом. Ваша виртуальная частная сеть создает виртуальный туннель «точка-точка», который соединяет ваше устройство с сетью через публичное соединение. В результате все пакеты данных, которые ваше устройство отправляет через такой туннель, шифруются, а ваш реальный IP-адрес скрывается.
Для чего обычно используется порт 443?
Если кто-то когда-либо слышал только об одном интернет-порте, то это, скорее всего, порт 443. Он, как и любой другой виртуальный порт, используется для направления сетевого трафика. Порт 443, пожалуй, самый распространенный — миллиарды людей используют его каждый божий день. Это связано с тем, что все веб-поиски, которые вы выполняете через HTTPS или HTTP соединения браузера, проходят через этот порт. Через него ваше устройство соединяется с сервером, который содержит запрошенную вами информацию.
Скачайте VPN, который использует множество портов — VPN Unlimited!
Какие порты использует этот VPN? Все, какие захотите!