
Как Посмотреть Mac Адрес в Апкш Континент • Интеграция с siem
СД — Сервер доступа. Является дополнительным модулем, устанавливаем на КШ или же на ЦУС (который такой же КЩ, просто с модулем ЦУСа).
СД имеет свою собственную базу конфигурации и управляется при помощи отдельного компонента ПУ (ПУ СД)
СД выполняет следующие функции: Реализованный в АПКШ Континент механизм приоритезации трафика позволяет защищать голосовой VoIP трафик и видеоконференции без потери качества связи. Современная ключевая схема, реализуя шифрование каждого пакета на уникальном ключе, обеспечивает гарантированную защиту от возможности дешифрации перехваченных данных.
Как узнать MAC-адрес с помощью ifconfig
Одной из первых сетевых программ в истории Linux является ifconfig. В некоторых дистрибутивах она запускается только от имени администратора, а где-то вообще не установлена. Рассмотрим её инсталляцию и использование в Manjaro Linux.
Пакет, содержащий в себе некоторые сетевые утилиты (в том числе и ifconfig), в Manjaro- и Arch-подобных системах называется net-tools. Установим его.
Чтобы узнать MAC-адрес Linux, сначала смотрим список интерфейсов:
Доступных интерфейсов два: enp0s7 (в вашем случае он может называться по другому) и lo (он же локальный хост, который одинаков практически для всех компьютеров). Нам нужен enp0s7.
MAC-адрес устройства виден уже сейчас в поле ether, но чтобы отобразить только его, воспользуемся такой командой:
Здесь grep принимает на вход то, что вывела команда ifconfig -a, находит строку, где есть ether, и передаёт на вход команде gawk, которая выбирает второе слово в принятой строке.
Мнение эксперта
Коротченков Дмитрий Николаевич, специалист по вопросам мобильной связи и интернета
Со всеми вопросами смело обращайтесь ко мне, я помогу.
Задать вопрос эксперту
Реализована возможность разделения полномочий на администрирование комплекса, например, на управление ключевой информацией, на назначение прав доступа к защищаемым ресурсам, на добавление новых компонентов, на аудит действий пользователей в том числе и других администраторов. Если возникли проблемы, смело обращайтесь ко мне!
Обзор апкш «континент» 3.9
Как посмотреть MAC-адрес с помощью ip
Более новой в системах GNU/Linux (относительно ifconfig) является программа ip. Её принцип работы практически такой же. Отличается синтаксисом и выводимой информацией. И она установлена по умолчанию для всех систем. Для отображения сетевых интерфейсов нужно ввести команду:

Здесь lo и enp0s7 расположены в обратном порядке.
Чтобы узнать MAC адрес сетевой карты Linux, вводим ту же самую конструкцию, только для этой команды:
В случае расторжения Договора присоединения (Соглашения) к Регламенту Удостоверяющего центра Федерального казначейства Заявитель возвращает вУФК по Омской области средство ЭП и эксплуатационную документацию к нему, производит стирание средства ЭП с оформлением акта уничтожения (образец). Акт уничтожения средства криптографической защиты информации Континент-АП предоставляется в случае уничтожения установленной более ранней версии СКЗИ Континент-АП образец. Реализована возможность разделения полномочий на администрирование комплекса, например, на управление ключевой информацией, на назначение прав доступа к защищаемым ресурсам, на добавление новых компонент, на аудит действий пользователей в том числе и других администраторов.
Основные характеристики
- Поддержка распространенных каналов связи
- Прозрачность для любых приложений и сетевых сервисов
- Работа с высокоприоритетным трафиком
- Резервирование гарантированной полосы пропускания за определенными сервисами
- Поддержка VLAN
- Скрытие внутренней сети. Поддержка технологий NAT/PAT
- NAT внутри VPN-связей
- Интеграция с внешними системами анализа событий безопасности
- L2VPN
- Поддержка NTP на ЦУСе
- АРМ генерации ключей
- Поддержка протокола IPv6
- Режим повышенной безопасности
- Возможность удобного защищенного взаимодействия между сетями разных организаций
- Возможность интеграции с системами обнаружения атак
- Защита от DoS-атак типа SYN-flood
- Поддержка внешних 3G-модемов (USB)
- Функционал DHCP сервера на КШ
Работа через Dial-Up соединения, оборудование ADSL, подключенное непосредственно к криптошлюзу, а также через спутниковые каналы связи. Криптошлюзы «Континент» 3.7 «прозрачны» для любых приложений и сетевых сервисов, работающих по протоколу TCP/IP, включая такие мультимедиасервисы, как IP-телефония и видеоконференции.
Реализованный в АПКШ «Континент» 3.7 механизм приоритизации трафика позволяет защищать голосовой (VoIP) трафик и видеоконференции без потери качества связи.
Резервирование гарантированной полосы пропускания за определенными сервисами обеспечивает прохождение трафика электронной почты, систем документооборота и т.д. даже при активном использовании IP-телефонии на низкоскоростных каналах связи.
Поддержка VLAN гарантирует простое встраивание АПКШ в сетевую инфраструктуру, разбитую на виртуальные сегменты. Поддержка технологии NAT/PAT позволяет скрывать внутреннюю структуру защищаемых сегментов сети при передаче открытого трафика, а также организовывать демилитаризованные зоны и сегментировать защищаемые сети.
Скрытие внутренней структуры защищаемых сегментов корпоративной сети осуществляется:
Реализована поддержка работы с каналами связи, использующими протокол IPv6. Режим повышенной безопасности позволяет создавать группы криптографических шлюзов с политиками безопасности, исключающими попадание незашифрованного трафика во внешние сети.

АПКШ «Континент» — Национальная библиотека им. Н. Э. Баумана
Что касается конкурентоспособности на рынке, однозначно можно сказать о высоком качестве продукта, учитывая обновленную аппаратную платформу, доработку программного обеспечения с учетом пожеланий заказчика и большого практического опыта вендора.
Мнение эксперта
Коротченков Дмитрий Николаевич, специалист по вопросам мобильной связи и интернета
Со всеми вопросами смело обращайтесь ко мне, я помогу.
Задать вопрос эксперту
Следующее поколение Континент 4 будет обладать еще большим набором функций, что соответствует концепции UTM универсальное устройство корпоративного уровня, обеспечивающее мощную комплексную защиту от сетевых угроз. Если возникли проблемы, смело обращайтесь ко мне!
Купить АПКШ “Континент”. Версия 3.9 в Туле.
- Безопасный доступ пользователей VPN к ресурсам сетей общего пользования
- Криптографическая защита передаваемых данных в соответствии с ГОСТ 28147–89
- Межсетевое экранирование – защита внутренних сегментов сети от несанкционированного доступа
- Безопасный доступ удаленных пользователей к ресурсам VPN-сети
- Создание информационных подсистем с разделением доступа на физическом уровне
- Возможность идентификации и аутентификации пользователей, работающих на компьютерах в защищаемой сети криптошлюзов
Обслуживание и управление
В комплексе решена проблема обновления программного обеспечения криптошлюзов в территориально распределенных системах. Обновление ПО загружается в комплекс централизованно, рассылается на все криптошлюзы, входящие в состав комплекса, и автоматически устанавливается.
Отказоустойчивость комплекса обеспечивается следующими мерами:
- Аппаратное резервирование криптографических шлюзов (создание кластера высокого доступа). В случае выхода из строя одного из криптошлюзов переключение на резервный производится автоматически без вмешательства администратора и без разрыва установленных соединений.
- Автоматическое резервное копирование конфигурационных файлов комплекса. Обеспечивает быстрое восстановление работы сети в случае выхода аппаратуры из строя.
Реализована возможность разделения полномочий на администрирование комплекса, например, на управление ключевой информацией, на назначение прав доступа к защищаемым ресурсам, на добавление новых компонентов, на аудит действий пользователей (в том числе и других администраторов).
Взаимодействие с системами управления сетью позволяет контролировать состояние АПКШ «Континент» 3.7 по протоколу SNMPv2 из систем глобального управления сетью (Hewlett-Packard, Cisco и др.)
[Ноутбук] Как найти MAC адрес сетевой карты/ Wi-Fi на компьютере?
Отсканируйте QR-код, чтобы открыть эту страницу на вашем смартфоне.
- Найти MAC адрес через настройки Windows
- Найти MAC адрес через командную строку
- Нажмите на иконку [Пуск]
 в нижнем левом углу панели задач ① , затем выберите [Параметры]
 ② .

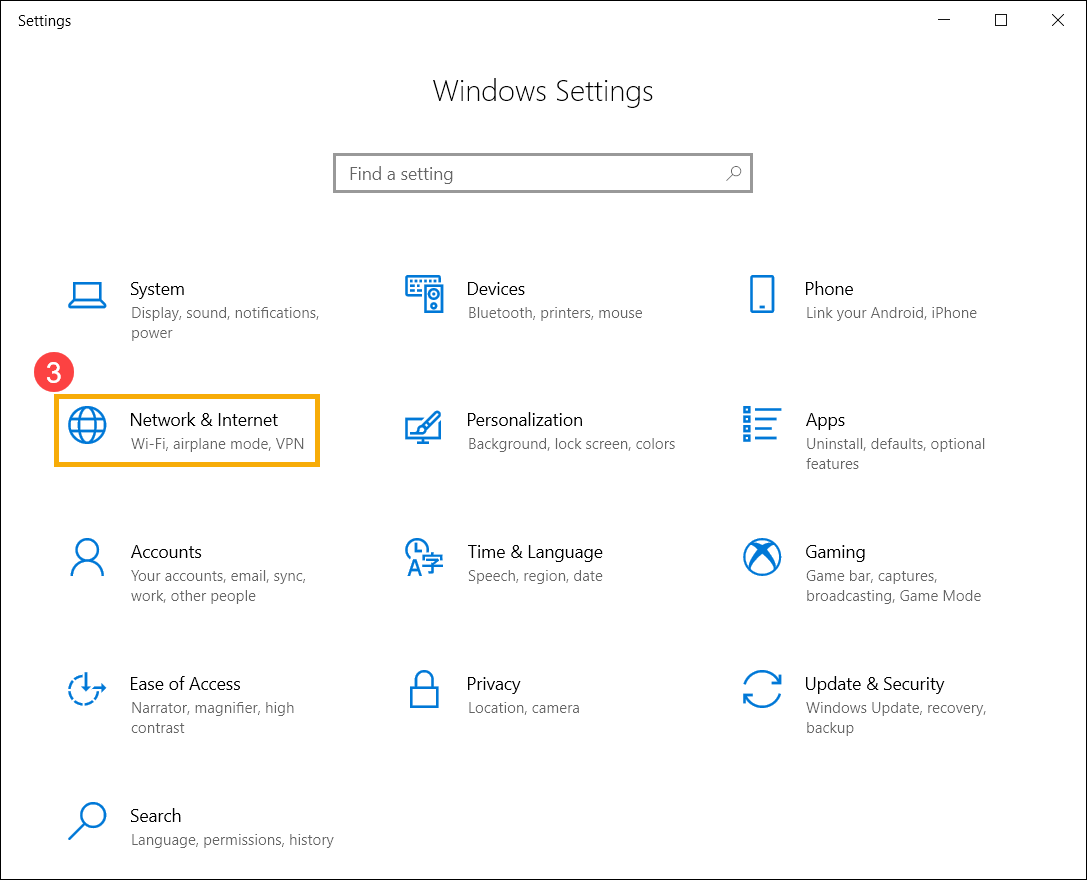
- Выберите [Сеть и Интернет] ③ .
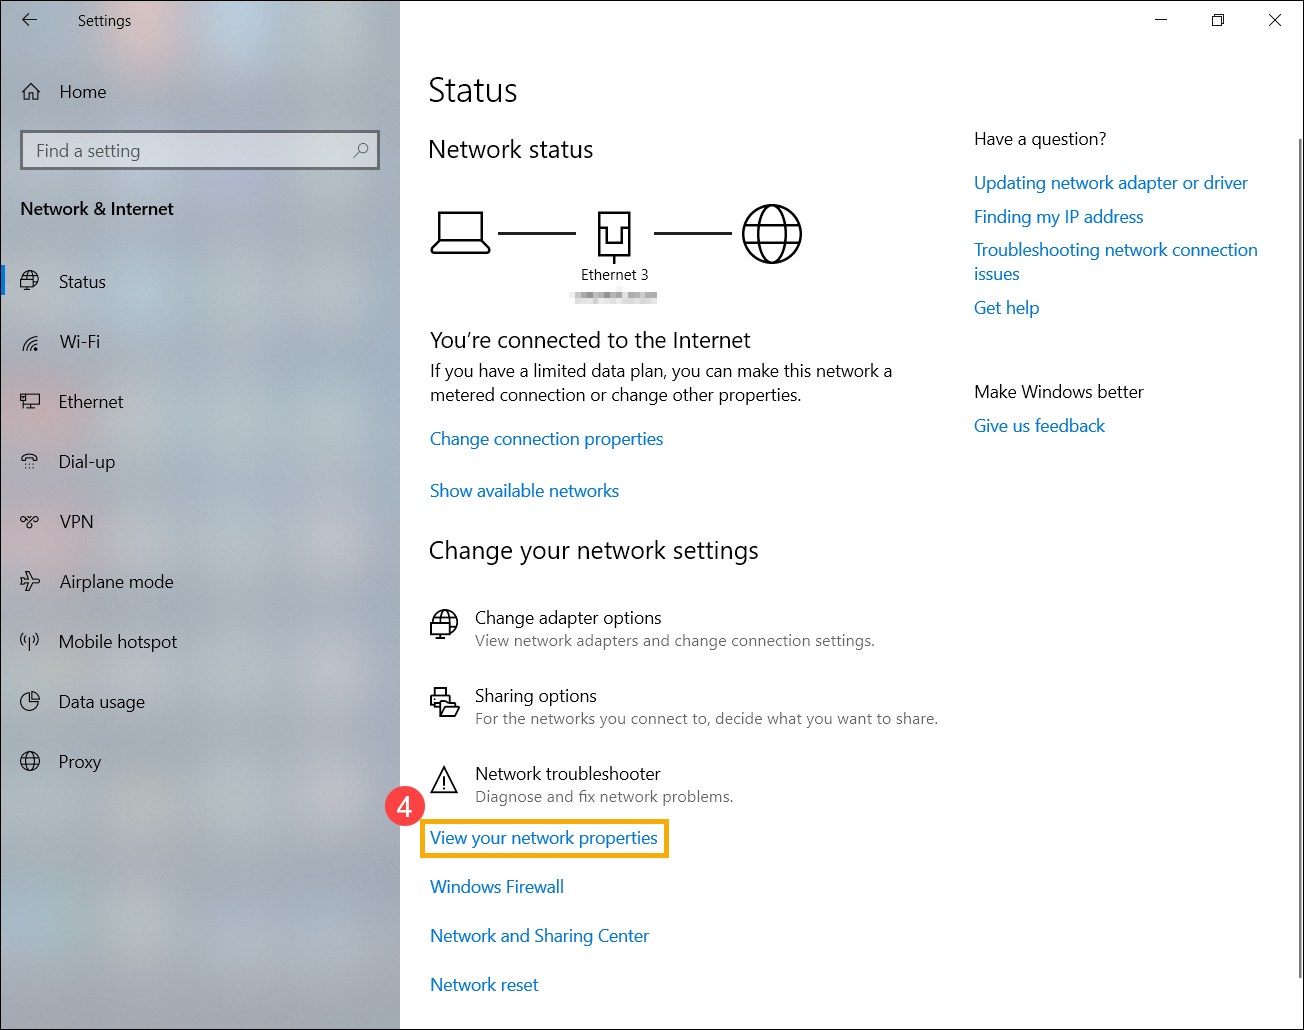
- Выберите [Просмотр свойств сети] ④ .
- После входа в «Просмотр свойств сети», вы сможете просмотреть физический адрес (MAC) для сетевой карты в разделе Ethernet.
※ Примечание: MAC адрес это 48-битовые (6-Byte, xx : xx : xx : xx : xx : xx) шестнадцатеричные числа.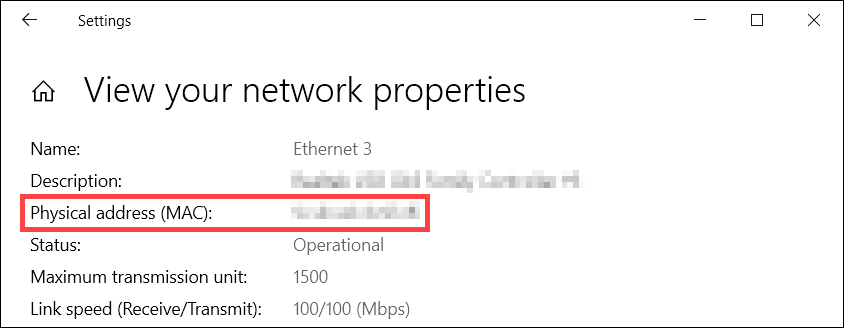
Или просмотрите физический адрес (MAC) Wi-Fi в разделе Wi-Fi.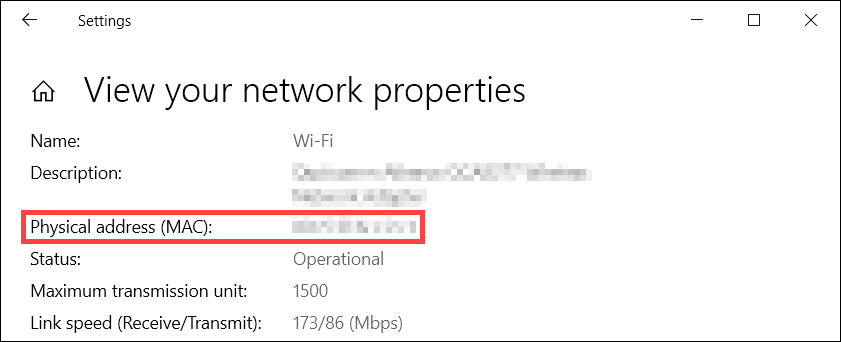
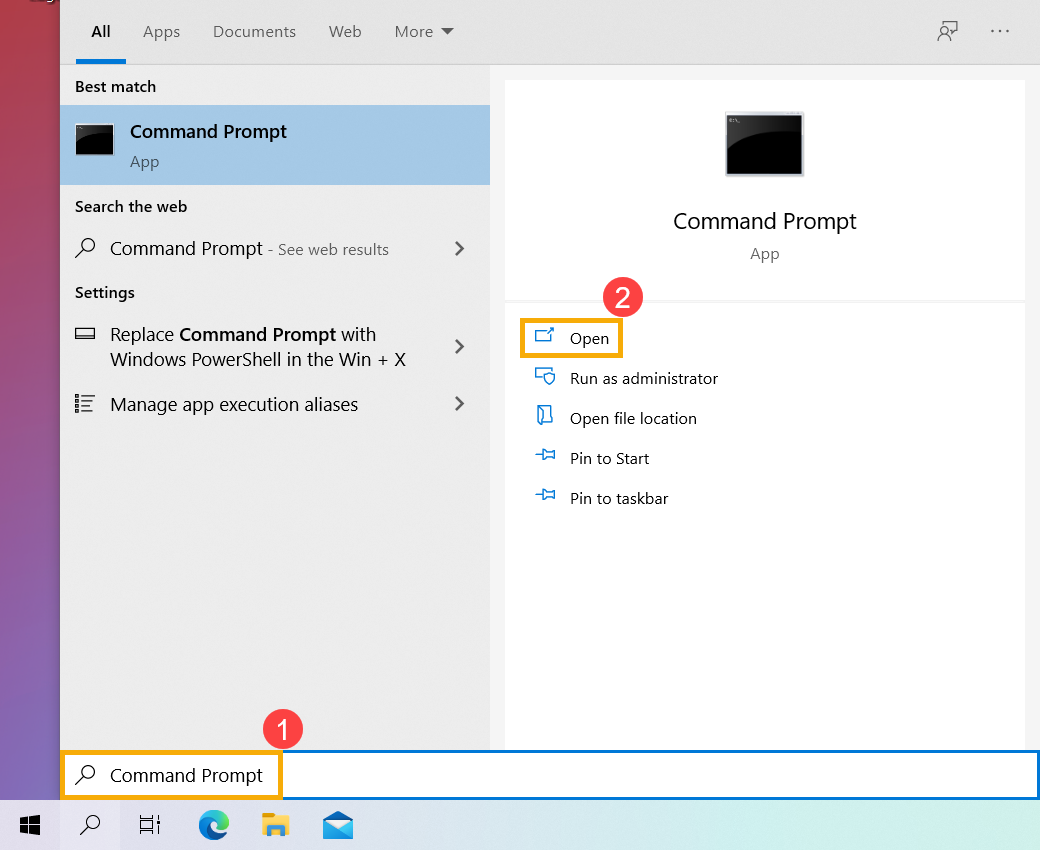
- Укажите в поисковой строке Windows [CMD] ① , затем нажмите [Открыть] ② .
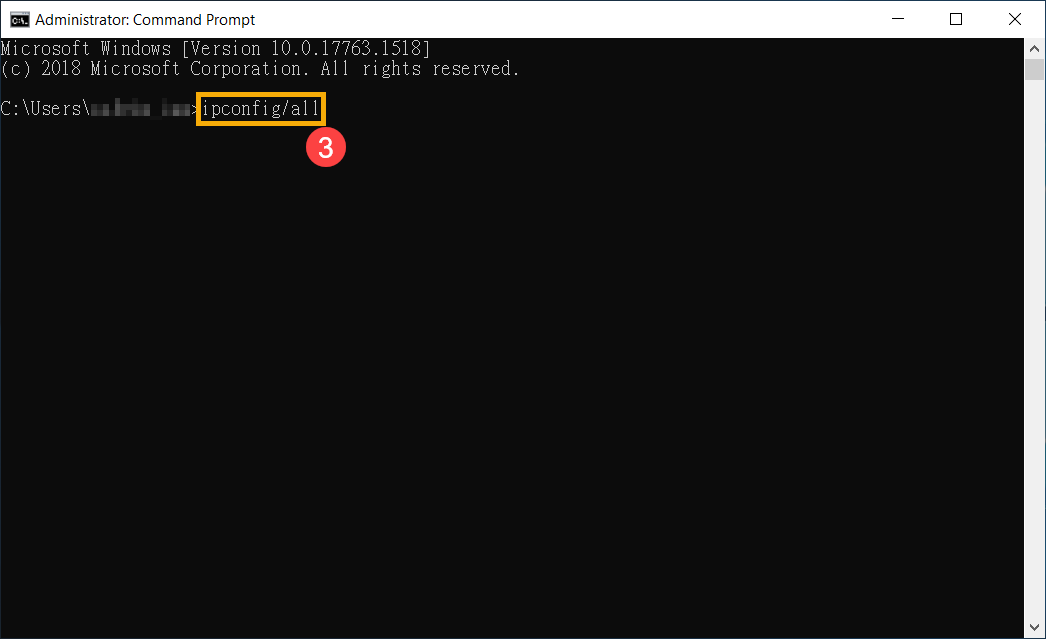
- Укажите команду [ipconfig/all], нажмите клавишу Enter на клавиатуре ③ .
- После ввода команды, вы найдете информацию о физическом адресе (MAC) сетевой карты в Ethernet разделе.
※ Примечание: MAC адрес это 48-битовые (6-Byte, xx : xx : xx : xx : xx : xx) шестнадцатеричные числа.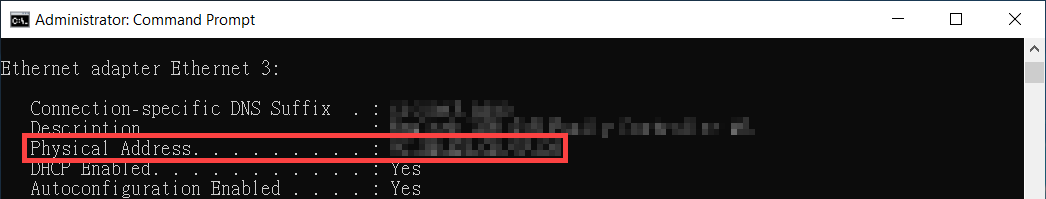
Или физический адрес (MAC) Wi-Fi в разделе Wi-Fi.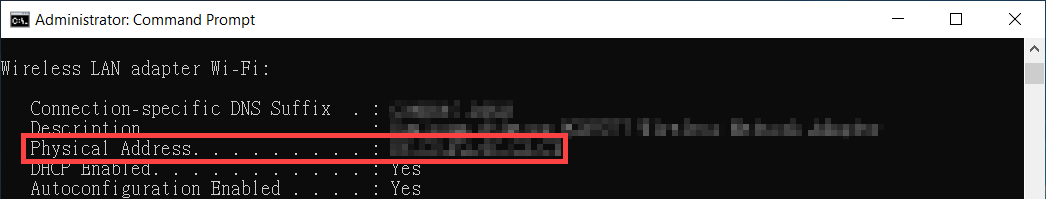
Как посмотреть mac адрес в апкш континент

Доступен в модификациях (только в версии Континент 3.9.1):
* Доступен также в виде отказоустойчивого кластера

Континент 3.9 IPC-R550
| Формфактор: | Настольный с комплектом для крепления в стойки 1U |
| Сетевые интерфейсы: | 4x 1000BASE-T RJ45 2x Combo SFP/RJ45 2x 10G SFP+ |
| Подключаемых Континент 3: | до 200 до 70 (VPN Full Mesh) |
| Подключаемых Континент АП: | до 150 |
| Режим работы | Производительность |
|---|---|
| L3 и L2 VPN | до 900 Мбит/с |
| Межсетевой экран | до 4 000 Мбит/с |
| Детектор атак | до 500 Мбит/с |
Доступен в модификациях (только в версии Континент 3.9.1):
* Доступен также в виде отказоустойчивого кластера

Континент 3.9 IPC-600
| Формфактор: | 1U |
| Сетевые интерфейсы: | 8х 1000BASE-T RJ45 |
| Подключаемых Континент 3: | до 250 до 100 (VPN Full Mesh) |
| Подключаемых Континент АП: | до 200 |
| Режим работы | Производительность |
|---|---|
| L3 и L2 VPN | до 1 100 Мбит/с |
| Межсетевой экран | до 5 000 Мбит/с |
| Детектор атак | до 550 Мбит/с |
Доступен в модификациях:
* Доступен также в виде отказоустойчивого кластера

Континент 3.9 IPC-800F
| Формфактор: | 1U |
| Сетевые интерфейсы: | 8х 1000BASE-T RJ45 4х 1G SFP |
| Подключаемых Континент 3: | до 350 до 200 (VPN Full Mesh) |
| Подключаемых Континент АП: | до 500 |
| Режим работы | Производительность |
|---|---|
| L3 и L2 VPN | до 2 300 Мбит/с |
| Межсетевой экран | до 7 000 Мбит/с |
| Детектор атак | до 800 Мбит/с |
Доступен в модификациях:
* Доступен также в виде отказоустойчивого кластера

Континент 3.9 IPC-10
| Формфактор: | Mini-ITX |
| Сетевые интерфейсы: | 3х 1000BASE-T RJ45 |
| Подключаемых Континент 3: | до 5 |
| Режим работы | Производительность |
|---|---|
| L3 и L2 VPN | до 120 Мбит/с |
| Межсетевой экран | до 300 Мбит/с |
Доступен в модификациях:

Континент 3.9 IPC-R10
| Формфактор: | Настольный с комплектом для крепления в стойки 1U |
| Сетевые интерфейсы: | 4х 1000BASE-T RJ45 1x 1G SFP |
| Подключаемых Континент 3: | до 5 |
| Режим работы | Производительность |
|---|---|
| L3 и L2 VPN | до 140 Мбит/с |
| Межсетевой экран | до 700 Мбит/с |
Поставка не ранее 4 квартала 2021 года.
Доступен в модификациях:

Континент 3.9 IPC-25
| Формфактор: | Mini-ITX |
| Сетевые интерфейсы: | 4х 1000BASE-T RJ45 1x 1G SFP |
| Подключаемых Континент 3: | до 10 |
| Подключаемых Континент АП: | до 25 |
| Режим работы | Производительность |
|---|---|
| L3 и L2 VPN | до 100 Мбит/с |
| Производительность МЭ | до 700 Мбит/с |
| Производительность ДА | до 25 Мбит/с |
Доступен в модификациях:

Континент 3.9 IPC-R50
| Формфактор: | Настольный с комплектом для крепления в стойки 1U |
| Сетевые интерфейсы: | 4х 1000BASE-T RJ45 1x 1G SFP |
| Подключаемых Континент 3: | до 70 до 20 (VPN Full Mesh) |
| Подключаемых Континент АП: | до 50 |
| Режим работы | Производительность |
|---|---|
| L3 и L2 VPN | до 350 Мбит/с |
| Производительность МЭ | до 1 200 Мбит/с |
| Производительность ДА | до 200 Мбит/с |
Поставка не ранее 4 квартала 2021 года.
Доступен в модификациях:
* Доступен также в виде отказоустойчивого кластера
Обращаем ваше внимание, что производитель оставляет за собой право вносить изменения в конфигурацию аппаратных платформ без специального уведомления, что не является нарушением обязательств по отношению к пользователю со стороны компании-разработчика.
Скорость передачи данных измерена по собственной методике, которая может быть предоставлена по запросу.
АПКШ «Континент» версия 3.9
Подтверждает соответствие требованиям Таможенного союза, описанных в технических регламентах 004/2011 «О безопасности низковольтного оборудования» и 020/2011 «Электромагнитная совместимость технических средств»
АПКШ «Континент» версия 3.9
Подтверждает соответствие требованиям «Правил применения оборудования коммутации и маршрутизации пакетов информации» и может применяться в Единой сети электросвязи Российской Федерации в качестве оборудования коммутации и маршрутизации пакетов информации.
АПКШ «Континент» версия 3.9
Подтверждает соответствие аппаратных платформ IPC-R10 и IPC-R50 требованиям «Правил применения оборудования коммутации и маршрутизации пакетов информации» и может применяться на сети связи общего пользования в качестве оборудования коммутации и маршрутизации пакетов информации.
АПКШ «Континент» версия 3.9
Подтверждает соответствие требованиям руководящих документов к 3-му классу защиты для программно-аппаратных межсетевых экранов уровня сети (тип «А»), к 3-му классу защиты систем обнаружения вторжений уровня сети, а также к 3 уровню доверия средств обеспечения безопасности информационных технологий.
АПКШ «Континент» версия 3.7
Подтверждает соответствие требованиям руководящих документов 3-му классу защиты для программно-аппаратных межсетевых экранов уровня сети (тип «А») и 3-му классу защиты систем обнаружения вторжений уровня сети.
Подробнее о поставках и действии сертификата после 01.11.2019 разъясняется в письме ФСТЭК России. Письмо предоставляется по запросу.
АПКШ «Континент» версия 3.9 (Исполнение 1)
Подтверждает соответствие требованиям ФСБ России к средствам криптографической защиты информации класса КС2 и возможность применения для криптографической защиты информации, не содержащей сведений, составляющих государственную тайну
АПКШ «Континент» версия 3.9 (Исполнение 1)
Подтверждает соответствие АПКШ «Континент» версия 3.9 исполнение 1 требованиям ФСБ России к устройствам типа межсетевые экраны 4 класса защищенности и может использоваться для защиты информации от несанкционированного доступа в информационных и телекоммуникационных системах органов государственной власти Российской Федерации.
АПКШ «Континент» версия 3.9 (исполнение 2)
Подтверждает соответствие АПКШ «Континент» 3.9 (исполнение 2) требованиям ГОСТ 28147-89, ГОСТ Р 34.11-2012 и требованиям к СКЗИ, предназначенным для информации, не содержащих сведений, составляющих государственную тайну, класса КС3.
АПКШ «Континент» версия 3.9 (Исполнение 2)
Подтверждает соответствие АПКШ «Континент» версия 3.9 исполнение 2 требованиям ФСБ России к устройствам типа межсетевые экраны 4 класса защищенности и может использоваться для защиты информации от несанкционированного доступа в информационных и телекоммуникационных системах органов государственной власти Российской Федерации.
АПКШ «Континент» версия 3.7 (исполнение 1-6)
Подтверждает соответствие требованиям ФСБ России к устройствам типа межсетевые экраны 4 класса защищённости и может использоваться для защиты информации от несанкционированного доступа в информационных и телекоммуникационных системах органов государственной власти Российской Федерации
АПКШ «Континент» версия 3.М2
Подтверждает соответствие требованиям ФСБ России к средствам криптографической защиты информации класса КВ и возможность применения для криптографической защиты информации, не содержащей сведений, составляющих государственную тайну
АПКШ «Континент» версия 3.М2
Подтверждает соответствие требованиям ФСБ России к устройствам типа межсетевые экраны 4 класса защищенности и может использоваться для защиты информации от несанкционированного доступа в информационных и телекоммуникационных системах органов государственной власти Российской Федерации
Документация Континент 3
Информация, содержащаяся в этих документах, может быть изменена разработчиком без специального уведомления, что не является нарушением обязательств по отношению к пользователю со стороны компании-разработчика.
Описание основных особенностей и ограничений на использование аппаратно-программного комплекса шифрования Континент 3.9.
Общие сведения. Ввод комплекса в эксплуатацию. Централизованное управление сетью КШ.
Сведения об общих принципах построения и функционирования комплекса.
Сведения для ввода комплекса в эксплуатацию.
Сведения для управления программой «Континент. Клиент аутентификации пользователя».
Сведения для настройки межсетевого экрана.
Сведения о принципах построения и порядке настройки VPN.
Сведения для управления работой сервера доступа.
Сведения для управления системой обнаружения вторжений (компьютерных атак).
Сведения для настройки компонентов комплекса и работы с программой просмотра журналов.
Сведения для эксплуатации АРМ ГК.
Сведения для настройки сетевых параметров компонентов комплекса.
Описание работы протокола SNMP и параметры мониторинга сетевых устройств.
Сведения для выгрузки и отправки конфигурации на сервер Skybox Security для анализа.
Описание экспорта и импорта конфигурации сетевых объектов и устройств.
Описание основных особенностей и ограничений на использование аппаратно-программного комплекса шифрования Континент 3.7.
Общие сведения. Ввод комплекса в эксплуатацию. Централизованное управление сетью КШ.
Сведения для локального управления криптографическим шлюзом.
Сведения для локального управления криптографическим шлюзом.
Сведения для управления программой «Континент. Клиент аутентификации пользователя»
Сведения для управления работой сервера доступа.
Сведения для управления системой обнаружения вторжений (компьютерных атак).
Сведения для настройки компонентов комплекса и работы с программой просмотра журналов.
Сведения для развертывания комплекса в тестовом режиме.
Сведения по настройке VPN, параметров шифрования и режимов отказоустойчивости.
В документе приводится общий порядок замены программного обеспечения комплекса версий 3.5 и 3.6 на программное обеспечение версии 3.7, а также ссылки на описание необходимых процедур.
В инструкции приводится общий порядок применения сервисных программ PortCheck и ChannelChecker.
Сведения для загрузки БРП на Детектор атак Континент 3.7.
Описание основных особенностей и ограничений на использование аппаратно-программного комплекса шифрования Континент 3.М2.
Сведения для ввода комплекса в эксплуатацию, централизованного управления сетью криптографических шлюзов, а также для локального управления отдельными компонентами комплекса.
Сведения для локального управления сетевыми устройствами.
Сведения для управления программой «Клиент аутентификации пользователя».
Сведения для настройки компонентов комплекса и работы с программой просмотра журналов. Кроме того, описывается работа, связанная с получением отчетов о состоянии комплекса.
Сведения для установки, настройки и работы с программой мониторинга КШ.
В документе приводится общий порядок применения сервисной программы PortChecker.
В документе приводится общий порядок замены программного обеспечения комплекса версии 3.М на программное обеспечение версии 3.М2, а также ссылки на описание необходимых процедур.
АПКШ «Континент»
АПКШ «Континент» – это централизованный комплекс для защиты сетевой инфраструктуры и создания VPN-сетей с использованием алгоритмов ГОСТ.
Аппаратно-программный комплекс шифрования (АПКШ) «Континент» обеспечивает криптографическую защиту информации (в соответствии с ГОСТ 28147–89), передаваемой по открытым каналам связи, между составными частями VPN, которыми могут являться локальные вычислительные сети, их сегменты и отдельные компьютеры.
Современная ключевая схема гарантирует защиту от возможности дешифрации перехваченных данных, благодаря шифрованию каждого пакета уникальным ключом.
Защита от проникновения со стороны сетей общего пользования обеспечивается за счет фильтрации принимаемых и передаваемых пакетов по различным критериям:
- адресам отправителя и получателя
- протоколам
- номерам портов
- дополнительным полям пакетов и т.д.
Комплекс «Континент» осуществляет поддержку:
- VoIP
- видеоконференций
- ADSL
- Dial-Up и спутниковых каналов связи
- технологии NAT/PAT для сокрытия структуры сети
Область применения АПКШ «Континент»:
- защита внешнего периметра сети от вредоносного воздействия со стороны сетей общего пользования
- создание отказоустойчивой VPN-сети между территориально распределенными сетями
- защита сетевого трафика в мультисервисных сетях (VoIP, Video conference)
- разделение сети на сегменты с различным уровнем доступа
- организация защищенного удаленного доступа к сети для мобильных сотрудников
- защита пользовательского траффика, использующего беспроводную сеть в качестве канала
- организация защищенного межсетевого взаимодействия между конфиденциальными сетями
Возможности АПКШ «Континент»:
Эффективная защита корпоративных сетей
- безопасный доступ пользователей VPN к ресурсам сетей общего пользования
- криптографическая защита передаваемых данных в соответствии с ГОСТ 28147–89
- межсетевое экранирование – защита внутренних сегментов сети от несанкционированного доступа
- безопасный доступ удаленных пользователей к ресурсам VPN-сети
- создание информационных подсистем с разделением доступа на физическом уровне
- возможность идентификации и аутентификации пользователей, работающих на компьютерах в защищаемой сети криптошлюзов
Основные характеристики и возможности
- поддержка распространенных каналов связи
- прозрачность для любых приложений и сетевых сервисов
- работа с высокоприоритетным трафиком
- резервирование гарантированной полосы пропускания за определенными сервисами
- поддержка VLAN
- скрытие внутренней сети. Поддержка технологий NAT/PAT
- NAT внутри VPN-связей
- интеграция с внешними системами анализа событий безопасности
- L2VPN
- поддержка NTP на ЦУСе
- АРМ генерации ключей
- поддержка протокола IPv6
- режим повышенной безопасности
- возможность удобного защищенного взаимодействия между сетями разных организаций
- возможность интеграции с системами обнаружения атак
- защита от DoS-атак типа SYN-flood
- поддержка внешних 3G-модемов (USB
- функционал DHCP сервера на КШ
СКЗИ «Континент-АП» – модуль защищенного удаленного доступа с использованием алгоритмов ГОСТ.
АПКШ Континент
АПКШ Континент (аппаратно-программный комплекс шифрования «Континент») — аппаратно-программный комплекс, позволяющий обеспечить защиту информационных сетей организации от вторжения со стороны сетей передачи данных (Интернет), конфиденциальность при передаче информации по открытым каналам связи (VPN), организовать безопасный доступ пользователей VPN к ресурсам сетей общего пользования, а также защищенное взаимодействие сетей различных организаций.
- Объединяет межсетевой экран и средство построения VPN-сетей
- Является сертифицированным продуктом и обладает сертификатами ФСТЭК и ФСБ.
- Разработан компанией НИП Информзащита.
Назначение
- Объединение через Интернет локальных сетей предприятия в единую сеть VPN;
- Подключение удаленных и мобильных пользователей к VPN по защищенному каналу;
- Разделение доступа между информационными подсистемами организации;
- Организация защищенного взаимодействия со сторонними организациями;
- Безопасное удаленное управление маршрутизаторами.
Ссылки
- Secret net
- ПАК Соболь
Wikimedia Foundation . 2010 .
Полезное
Смотреть что такое «АПКШ Континент» в других словарях:
АПКШ — аппаратно программный криптографический шлюз; аппаратно программное средство криптографической защиты информации АПКШ «Континент» Источник: http://mskit.ru/news20/no87636/ АПКШ аппаратно программный комплекс шифрования Источник:… … Словарь сокращений и аббревиатур
Континент (программа) — АПКШ «Континент» (аппаратно программный комплекс шифрования «Континент») аппаратно программный комплекс, позволяющий обеспечить защиту информационных сетей организации от вторжения со стороны сетей передачи данных (Интернет),… … Википедия
Криптошлюз — (криптографический шлюз, vpn шлюз, криптомаршрутизатор) аппаратно программный комплекс криптографической защиты трафика данных, голоса, видео на основе шифрования пакетов по протоколам IPsec AH и/или IPsec ESP при установлении соединения,… … Википедия
АПКШ «Континент»
Комплекс обеспечивает криптографическую защиту информации (в соответствии с ГОСТ 28147–89), передаваемой по открытым каналам связи, между составными частями VPN, которыми могут являться локальные вычислительные сети, их сегменты и отдельные компьютеры.
Современная ключевая схема, реализуя шифрование каждого пакета на уникальном ключе, обеспечивает гарантированную защиту от возможности дешифрации перехваченных данных.
Для защиты от проникновения со стороны сетей общего пользования комплекс «Континент» 3.7 обеспечивает фильтрацию принимаемых и передаваемых пакетов по различным критериям (адресам отправителя и получателя, протоколам, номерам портов, дополнительным полям пакетов и т.д.). Осуществляет поддержку VoIP, видеоконференций, ADSL, Dial-Up и спутниковых каналов связи, технологии NAT/PAT для сокрытия структуры сети.
Область применения:
- Защита внешнего периметра сети от вредоносного воздействия со стороны сетей общего пользования.
- Создание отказоустойчивой VPN-сети между территориально распределенными сетями.
- Защита сетевого трафика в мультисервисных сетях (VoIP, Video conference).
- Разделение сети на сегменты с различным уровнем доступа.
- Организация защищенного удаленного доступа к сети для мобильных сотрудников.
- Защита беспроводных сегментов сетей.
- Организация защищенного межсетевого взаимодействия между конфиденциальными сетями.
Надежная криптозащита
Шифрование трафика по ГОСТ 28147–89 с современной ключевой схемой обеспечивает гарантированную криптостойкость VPN-сети
Межсетевой экран
Высокопроизводительный межсетевой экран на основе технологии SPI с поддержкой технологии NAT/PAT для защиты периметра и сегментации внутренней сети
Маршрутизация трафика
АПКШ «Континент» обеспечивает балансирование нагрузки между каналами связи и маршрутизацию трафика по протоколам динамической/статической маршрутизации
Управление трафиком
АПКШ «Континент» обеспечивает работу критически важных приложений при помощи механизмов управления трафиком QoS и Traffic shaping
Высокая доступность
АПКШ «Континент» обеспечивает функционирование отказоустойчивых защищенных сетей с горячим резервированием каналов связи и VPN-устройств
Интеграция с системами IDS
Централизованно управляемый модуль Детектор атак «Континент», соответствующий требованиям ФСТЭК России к системам обнаружения вторжений 3 класса
- Полностью централизованная система управления и мониторинга
- Высокая пропускная способность VPN – до 3 Гбит/с
- Работа в мультисервисных сетях
- Организация отказоустойчивых защищенных сетей с горячим резервированием каналов связи и VPN-устройств
- Интегрированная система обнаружения вторжений (СОВ), с ежедневно обновляемой базой угроз
- Возможность прозрачного объединения сетей (L2VPN)
- Защищенный доступ к сетевым ресурсам с мобильных устройств
- Широкий модельный ряд надежных высокопроизводительных устройств
- Простота внедрения и обслуживания
СЕРТИФИКАТЫ
Сертификат ФСТЭК России подтверждает соответствие изделия АПКШ «Континент» 3.7 2 классу МЭ и отсутствие НДВ по 2 уровню, что позволяет использовать изделие в АС до класса 1Б включительно (гостайна с грифом «совершенно секретно»), в ИСПДн до УЗ1 включительно и в государственных информационных системах (ГИС) до 1 класса включительно. В составе комплекса реализована система обнаружения вторжений (СОВ), соответствующая требованиям ФСТЭК России к СОВ 3 класса.
Если у Вас возникли вопросы, просим оставить запрос через форму, расположенную ниже. Наши сотрудники с Вами свяжутся.
Похожие публикации:
- Где купить старые модели macbook
- Где скачать ios
- Как авторизовать макбук эпл тв
- Как вернуть vpn в opera mac os
Просмотр параметров сети
Подключение аппарата к коммутирующему концентратору или мосту может привести к сбою соединения даже в том случае, если IP-адрес настроен правильно. Эту проблему можно решить путем задания определенного интервала до начала обмена данными с аппаратом. Настройка времени ожидания при подключении к сети
Просмотр настроек IPv4
<Монитор сост.> Выберите настройку для просмотра Проверьте настройки
Просмотр настроек IPv6
<Монитор сост.> Выберите настройку для просмотра Проверьте настройки
Просмотр MAC-адреса для проводной локальной сети
Выберите <Меню>на экране Главный. Экран Главный
При появлении экрана входа в систему введите правильные идентификатор и PIN-код. Вход в систему аппарата.
Отображается MAC-адрес.
Просмотр MAC-адреса и сведений для беспроводной локальной сети
Выберите <Меню>на экране Главный. Экран Главный
При появлении экрана входа в систему введите правильные идентификатор и PIN-код. Вход в систему аппарата.