
Reset holes telegram что это
Не приходят уведомления от Телеграм
Apple iPhone 14 про макс
Джейлбрейк: Нет
Описание проблемы:
Доброго времени суток. Купил айфон и столкнулся с такой проблемой, не приходят уведомления с мессенджеров пока не зайдешь в само приложение. Ватсап то работает, то не работает. Но Телеграм в принципе не присылает уведомления, пока его не откроешь.
Все настройки в самом телеграме, в настройках айфона, всё проверено сто раз и настроено верно. Режимы энергосбережения и экономии трафика тоже выключены. Перезагрузки и изменения регионов не помогают.
Может была у кого-то схожая проблема?
27.03.23, 21:51 | #2
●
Начинающий
Реп: ( 0 )
У меня такая же ситуация. Предполагаю что это новое обновление убило «уведомления в телеграмм». До него всё работало ок.
28.03.23, 11:35 | #3
●
Постоянный
Реп: ( 371 )
Carlos Condit @ 27.03.23, 21:51
Предполагаю что это новое обновление убило «уведомления в телеграмм»
Это сложно сделать, даже при особом желании.
Проблема затрагивает ip14 и некоторые ip13
На более старых моделях — проблем нет.
Начиная с ip13 apple начала очень серьезно мудрить с энергосбережением и, скорее всего, вот и итог.
При этом — пробема с пушами наблюдается в разных программах.
24.07.23, 00:18 | #4
●
Начинающий
Реп: ( 0 )
Привет всем. Столкнулся с такой же проблемой на 11 pro и 12 mini. Ничего не помогает. Все инструкции в гугле изучил, толку 0. Помогииите!
24.07.23, 15:28 | #5
●
Начинающий
Реп: ( 0 )
10 раз щёлкайте на настройки, далее
Reset Holes
Reindex
REset Cache
Reindex cache
Clear
Optimize
Перезагрузка
Clear Tips
Reset Notification
Crash
Далее должно заработать. Если не заработает, далее тыкайте и делайте хард резет.
Скрытые функции Telegram на iOS, о которых вы могли не знать
Несмотря на некоторую странность и даже эксцентричность Павла Дурова, Telegram – реально хороший продукт международного уровня. Он не только приятен с точки зрения интерфейсного оформления, но и лишён ключевых недостатков WhatsApp. Нет, вы только представьте себе, что у вас не было бы возможности переключаться между разными устройствами, чтобы продолжить переписку там, где вам удобно. Но Дуров и его команда прекрасно понимают потребности пользователей и делают Telegram таким, каким бы они хотели видеть его сами: логичным, удобным и интуитивно понятным. Но есть в мессенджере и скрытые функции.
В Telegram на iOS (да и на Android тоже) есть скрытое меню отладки
Скрытые функции Telegram, о которых идёт речь, скрываются в меню отладки. Это особое меню для разработчиков, но воспользоваться им могут и рядовые пользователи. Если вы знали о его существовании, возьмите виртуальную медальку продвинутого пользователя и дайте другим узнать что-то новое. Тем более что за время развития Telegram меню отладки стало намного шире, чем было.
Как открыть скрытое меню Telegram
Получить доступ к меню отладки Telegram не так сложно, как может показаться:
- Запустите Telegram у себя на iPhone или iPad;
- Внизу экрана выберите вкладку «Настройки»;
Получить доступ к меню отладки можно по 10-кратному нажатию на пункт настроек
- 10 раз подряд нажмите на иконку «Настроек»;
- Вы попадёте в меню со скрытыми функциями.
Как видите, здесь довольно много параметров, поделённых на раздели, которые не переведены на английский язык. Очевидно, их не стали переводить, потому что это не общеупотребительные параметры, а те, кто понимает, зачем они нужны, разберутся в них и так.
Параметров в меню отладки так много, что перечислять каждый из них и описывать их предназначение – тем более, что они не пригодятся рядовым пользователям, — мы не будем. Поэтому предлагаю останавливаться только на тех функциях, которые реально полезны и могут пригодиться.
Сразу скажу: по большому счёту использование меню отладки необязательно для рядового пользователя. Несмотря на наличие интересных и полезных функций, если вы никогда его не откроете и не включите ни одного параметра, который там скрыт, то ничего не потеряете.
В конце концов, основные функции, которые реально нужны всем, вынесены в основное меню, а фишки вроде шумоподавления активны по умолчанию, а в меню отладки спрятаны только какие-то экспериментальные инструменты, эффективность которых скорее всего не доказана.
Скрытые функции Telegram
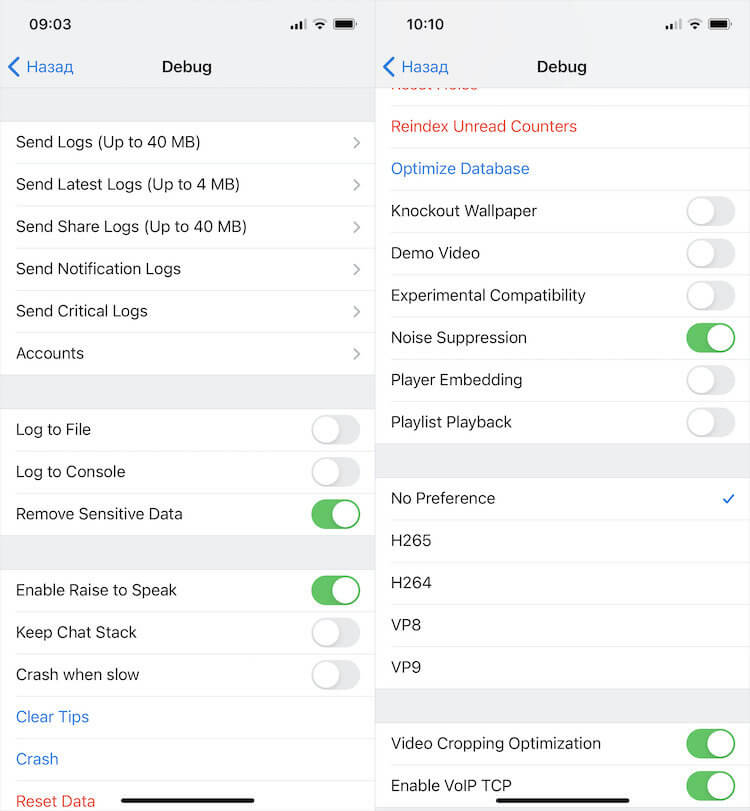
Большая часть скрытых функций Telegram бессмысленна
Параметр Accounts позволяет сохранить сразу несколько учётных записей, чтобы затем быстро переключаться между ними. Откройте его, нажмите Login to another account и пройдите авторизацию. Таким образом можно добавить больше двух учётных записей. Не знаю, кому это может быть нужно, но такая возможность есть.
Enable Raise to Speak – это механизм, который добавляет в меню Telegram функцию активации записи голоса для голосовых чатов. Включите её в меню отладки, после чего запись будет активироваться автоматически, когда вы будете поднимать смартфон со стола. Удобно ли это, решайте сами. Но в целом функция имеет право на жизнь.
Crash when slow – это довольно простой механизм, который закрывает Telegram, когда он начинает тормозить. Его суть сводится к тому, чтобы перезагрузить приложение и заставить пользователя запустить его заново. На случай, если нужно перезагрузить Telegram здесь и сейчас, есть кнопка Crash.
Clear Database and Cache – это функция очистки мессенджера. Если вы обнаружили, что Telegram занимает слишком много памяти на вашем устройстве, с помощью этой кнопки вы можете удалить всё, что накопил мессенджер. Правда, в обычном меню тоже есть такая функция, поэтому существование дублёра не совсем оправдано.
Optimize Database – это функция оптимизации хранилища. Нажатие на эту кнопку позволяет удалить ненужные данные, которые, по мнению Telegram, не обладают какой-либо ценностью. Правда, не очень понятно, зачем тогда вообще их сохранять.
Noise Suppression – функция активного шумоподавления. Она пригодится вам при записи голосовых сообщений и общении в голосовых чатах. Просто активируйте её, и посторонние шумы будут отсекаться. Правда, эффективность работы функции зависит от микрофонов в вашем iPhone.
Ну, и заключительная функция, которая, на мой взгляд, имеет смысл – это кодеки. Всего доступно на выбор 4 варианта: H265, H264, VP8 и VP9. От этого зависит расход трафика при воспроизведении видео. Правда, особой разницы я не заметил. Но Apple рекомендует использовать H264/H265.
10 типичных ошибок при расследовании инцидентов
Ночью со счета компании вывели деньги. Утром начинается паника, которая приводит к дополнительным проблемам. Например, ИТ переустанавливают скомпрометированную систему — с нуля или восстанавливают из бэкапа. В первом случае стираются следы взломщиков, и приглашенной команде по расследованию инцидентов остается только развести руками, а потом долго искать артефакты на других системах. Во втором случае есть риск восстановить образ, который уже скомпрометирован. В этом материале мы расскажем об основных просчетах, которые мешают грамотно и быстро отреагировать на действия хакеров.
Ошибка № 1 — Отсутствие плана реагирования
У компании украли деньги. Из средств информационной безопасности у нее только антивирус. Руководство не дает отключить сервер и учетные записи, так как не знает, как это повлияет на бизнес. Мы тратим несколько дней, чтобы выяснить, кто владеет атакованным компьютером и какова его роль в компании, а в это время хакеры могут опустошать банкоматы, выводить деньги или воровать данные. К реагированию на инцидент добавляется масса организационных проблем. Другое дело, когда в компании есть логирование, базовое управление активами и понимание бизнес-процессов. Это позволяет сотрудникам компании обнаружить хакеров в сети на промежуточной стадии атаки, а нам, в случае если инцидент все-таки произошел, сразу взяться за решение проблемы, не тратя драгоценное время. Такой подход значительно повышает эффективность расследования инцидента и дает возможность предотвратить серьезные последствия. Задача плана реагирования — исключить элемент неожиданности в случае инцидента и продумать шаги для минимизации ущерба. Важно оценить достаточность технических средств по сбору и хранению данных, требуемых для расследования инцидента. Необходимо также понять квалификацию внутренней команды в области расследования инцидентов. Если экспертизы в расследованиях немного, надо обращаться к внешним специалистам. План реагирования определяет и роли ответственных в компании на случай инцидента. ИТ-отдел собирает данные, касающиеся инцидента. Менеджмент, юристы или PR (или все вместе) отвечают за взаимодействие с внешним миром. Они должны знать, при каком инциденте (кража данных клиентов, денежных средств и т. д.) и кого им необходимо уведомить (клиентов, регуляторов, органы). В некоторых сферах (банки, критическая инфраструктура) об инциденте ИБ обязаны сообщить регулятору. Другие компании должны связаться со страховщиками — это тоже нужно прописать, промедление может лишить жертву страхового возмещения. Все это заранее проговаривается с юристами и специалистами по расследованию инцидентов. Чтобы не собирать половину компании по каждому обнаруженному вирусу, инциденты надо разделить по уровню опасности и по важности пораженного узла. Допустим, найдено шпионское вредоносное ПО на компьютере бухгалтера, что означает тревогу номер один. Чек-лист проверки должен включать все потенциальные действия, которые злоумышленник может на нем совершить: хищение денежных средств, подмена реквизитов, авторизация в системе ДБО, установка скрытых средств удаленного управления компьютером, копирование пользовательского ключа электронной подписи и т. д. Дальше необходимо провести полноценное расследование и понять, как далеко пробрались хакеры. Это позволит понять, какие контрмеры возможно применить и на каком этапе. Используя пример с бухгалтером, это могут быть: сброс ключей от ДБО, блокировка операций по счету, замена компьютера бухгалтера на заведомо чистый или блокировка сетевых доступов. Таким же образом должен быть составлен план для рабочих станций генерального директора, топ-менеджеров, рядовых сотрудников и для активов других классов. Эксперты по расследованию, обнаружив систему с подозрительной активностью, нередко тратят от нескольких дней до недели, чтобы выяснить, где физические расположен этот компьютер, кто его владелец и какова его роль в бизнес-процессах, какие есть ограничения по его отключению или сбору данных. Прояснить это заранее — задача команд ИТ и ИБ. Бывает так, что система находится в бухгалтерии, и там просто не отдают рабочую стацию, так как на ней проводится оплата и работа остановится. Для критически важных систем, без которых деятельность компании невозможна, в ИТ-отделе должны быть подготовленные резервные компьютеры. Но обычно их нет, что затягивает расследование. А в это время злоумышленники могут выводить деньги из компании или красть данные. План нужно регулярно проверять на актуальность с помощью тестирования на проникновение. Пентестеры проникают на компьютер бухгалтера, и мы смотрим на угрозы, которые они могут реализовать. Записываем их в плане, и потом, в случае реального инцидента, проверяем, не реализовал ли их злоумышленник. Для тренировки можно выбирать и виртуальный сценарий атаки, проводя своего рода tabletop exercises (штабные учения). Назначаем возможный сценарий: компьютер скомпрометирован, произошел вирусный инцидент с шифровальщиком или украли деньги. Далее необходимо протестировать работоспособность плана реагирования: всех ли владельцев систем нашли, выяснили ли последовательность возможных действий с этим активом, всех ли участников процесса задействовали. Все как в реальной жизни, но такая тренировка позволяет избежать серьезных последствий и заранее выявить слабые места, которые нужно устранить. Пошаговая инструкция может быть для известных инцидентов, таких как, например, фишинговая атака или заражение шифровальщиком. Если же подозрительную активность невозможно отнести к конкретной категории, в общем случае надо понять: а) в каком месте сети были затронуты активы,
б) что можно делать с этими активами, в) кто за них отвечает,
г) план коммуникаций внутри компании и с внешним миром,
д) как изолировать угрозу. Важность плана сложно переоценить, ведь инцидент — это всегда проверка на прочность для компании, и те, кто к этому не готов, могут понести большие расходы вплоть до потери бизнеса. Реальность диктует свои условия, и сегодня нет абсолютно защищенных компаний, так что инциденты рано или поздно случаются у всех, и лучше, если вы к этому будете готовы. Ведь хорошо продуманный план превращает хаос и кризис в понятный и четкий алгоритм действий.
Ошибка № 2 — Недорасследованные инциденты
Компания переустанавливает операционную систему на пораженном компьютере, ставит галочку «инцидент закрыт», а через неделю теряет крупную сумму денег со счета. Такое бывает довольно часто — нельзя ограничиваться полумерами. Необходимо понять, как атакующие проникли в сеть, восстановить хронологию развития инцидента и определить меры по локализации и устранению угрозы. Иначе могут остаться зараженные узлы, через которые атака продолжится.
Ошибка № 3 — Отсутствие инфраструктуры сбора событий
Проникновение в сеть компании могло случиться давно, и следов уже не осталось. Windows, как и любая операционная система, собирает события, но хранит данные локально и ограниченное время, зачастую только до перезарузки ОС. Еще хуже ситуация с сетевыми устройствами, которые обычно обладают небольшим объемом памяти для хранения событий. Это не позволяет узнать, подключался ли три месяца назад какой-то компьютер к вредоносному серверу или нет. В наших расследованиях инфраструктура сбора событий встречается в одной-двух компаниях из десяти, а SIEM нередко есть только для галочки. Никто внутри таких компаний не проверял, правильно ли SIEM собирает данные и в нужном ли формате. Как интегратор внедрил, так и оставили. Данные могут храниться один день или неделю, и пользы от них нет. ИТ-команды используют системы сбора логов и мониторинга в рамках своей работы. Такие системы тоже эффективны и их можно использовать в расследовании. Необходимый минимум по сбору событий включает сбор данных с операционных систем и сетевого оборудования (межсетевых экранов) и хранение такой информации минимум в течение года. Это позволит понять, какие узлы куда подключались. Хранение такой информации также полезно для обнаружения инцидентов на основе новой информации. Тогда при использовании инструментов ретроспективного анализа можно выяснить, атаковали ли компанию в прошлом. Это позволит принять меры сейчас, а не через год, когда конфиденциальная информация всплывет в даркнете в самый неподходящий момент, например перед выходом компании на IPO. Без инфраструктуры по сбору событий невозможно достать данные из прошлого. Плюс она экономит время — не надо анализировать десятки, сотни, а иногда и тысячи компьютеров. Но лучше, конечно, задействовать правильно настроенные специализированные решения ИБ. Если есть средства сбора событий, например правильно настроенная система SIEM, то они могут помочь выявить инцидент, восстановить хронологию и найти точки входа злоумышленника. Наличие такой системы позволяет из отдельных микрособытий сложить мозаику.
Ошибка № 4 — Отсутствие информации об активах
В лучшем случае мы встречаемся с описанием, из каких компонентов состоит бизнес-система, какие люди за нее отвечают и какую задачу она решает. Чаще ситуация хуже. В большинстве компаний asset management либо просто отсутствует, либо информация об активах неактуальна. Смотришь на бумаги трехлетней давности и понимаешь, что в них описана одна конфигурация сети, а на деле сеть выросла вдвое. В таком случае о быстрой и эффективной реакции на инцидент речи идти не может. На базовом уровне управление активами не требует больших вложений. В конце концов, злоумышленники, которые часто знают инфраструктуру компании лучше, чем сотрудники ИТ, не используют громоздкие системы. Они тратят время на ее изучение, выясняют, что и как работает, какие протекают процессы, кто с кем связан и как осуществляется мониторинг. Есть технические решения, которые упрощают работу, но в целом речь о процессах. Компания должна понимать свои бизнес-процессы, а как вести учет всех компьютеров — в Excel либо автоматизировать его с помощью SIEM — вопрос выбора.
Ошибка № 5 — Отсутствие документации
Документация в данном случае — схема нормального процесса взаимодействия между отделами, определяющая, например, должны ли бухгалтеры заходить на компьютеры ИТ-отдела, а Маша и Петя перекидывать документы через личную почту. Важна и техническая документация, описывающая, как взаимодействуют между собой системы. Пример: в документации описано, что один компонент работает только с одним модулем, а на деле он работает с тремя. В противном случае, особенно если айтишник, который все это знал, давно уволился, специалист по расследованию будет бегать за зацепками и подозрительными событиями, не относящимися к инциденту. И эти взаимодействия, которые сложились исторически или эволюционировали, уже выясняются в беседах с сотрудниками — например, у Маши и Пети нет другого инструмента для обмена файлами. Это съедает много времени. Правда, еще хуже, если сотрудников, помогающих понять эти устоявшиеся связи, нет вовсе.
Ошибка № 6 — Порча доказательств
Частая ошибка — пытаться расследовать инцидент, не имея необходимой квалификации. Бывает, что при попытке снятия образов диска неправильно проводят эту операцию и затирают диск с доказательствами. Иногда мы находим ключевой узел, через который развивалась атака, и узнаем, что владельцы переустановили систему, удалив тем самым критически важные для расследования артефакты. В каких-то случаях при снятии дампа памяти нельзя выключать компьютер, иначе информация будет уничтожена. При этом в SIEM не всегда есть все необходимые данные. И раскрутить цепочку дальше, не имея исторических копий, зачастую невозможно. Поэтому должен быть строгий план по корректному обращению с атакованными узлами, самый главный пункт которого — все подобные изменения с начала расследования согласовывать с профильными специалистами. Экспертный центр PT ESC в подобных экстренных ситуациях старается оперативно подключаться к расследованию, зачастую даже до заключения каких-либо официальных договоренностей.
Ошибка № 7 — Провоцирование злоумышленника
Сотрудники, не имеющие необходимого опыта и знаний, могут попытаться, не глядя, блокировать все подряд или угрожать хакеру в переписке, не понимая всей серьезности ситуации. В таком случае есть риск, что хакер может начать «сжигать мосты», не только устраняя следы, но и причиняя компании вред — к примеру, может ради забавы «натравить» вирус-шифровальщик на всю инфраструктуру или «положить» какой-то критически важный сервис. Необходимо прогнозировать, как поведет себя злоумышленник, если будет обнаружен, и подготовиться к этому.
Ошибка № 8 — Невыученные уроки
Некоторые компании не делают никаких выводов из инцидентов. Периодически бывают случаи, когда мы расследовали атаку, установили хронологию, дали рекомендацию, а заказчик после работы с нами ничего не сделал — не построил процесс мониторинга, не устранил уязвимости. Летом мы помогли удалить последствия взлома, удалить вредоносное ПО, сбросить пароли, провели мероприятия по зачистке сети. А осенью ситуация повторяется снова. И хакеры возвращаются в сеть как к себе домой. Последний раз так дважды взломали одну государственную организацию. Большинство компаний все же внедряют меры защиты после инцидента, пусть и не сразу. Если сеть постоянно атакуют, у подразделения ИБ нет лишнего месяца для устранения критически опасной уязвимости, через которую проникли в первый раз. Повторный инцидент произойдет гораздо раньше.
Ошибка № 9 — Оповещение злоумышленников
Если почтовая система скомпрометирована, а переписку служба ИБ ведет в почте, то хакер может отслеживать все меры противодействия. Он либо заляжет на дно, удалив следы, что затруднит расследование, либо совершит деструктивные действия (см. ошибку № 7), и компании уже будет не до расследования. Именно это и произошло однажды, когда в ходе расследования администратор переписывался с нами через десктопную версию Telegram со скромпрометированного рабочего ПК. Хакеры смогли наблюдать за чатом и действовали на опережение, что усложнило и без того не простое расследование, ровно до тех пор, пока факт компрометации компьютера администратора не обнаружился и мы изменили канал коммуникации. На случай инцидентов необходимо иметь резервные каналы коммуникаций, не связанные с инфраструктурой компании, использовать те же Telegram или WhatsApp, но исключительно с проверенных устройств. Вы должны четко понимать — если у вас скомпрометирована вся сеть, вы ее уже не контролируете, и нужно тщательно продумывать каждый шаг в рамках расследования.
Ошибка № 10 — Зомби-инциденты
После расследования и устранения последствий проблемы могут не закончиться. Из резервной копии восстанавливается образ полугодовой давности, который уже был скомпрометирован, и у злоумышленников появляется неожиданный подарок в виде восстановленного доступа во внутреннюю сеть. Это бывает редко, но метко бьет по компании. Поэтому надо следить не только за текущей инфраструктурой, но и за системами архивирования и резервирования. По-хорошему, стоит какое-то время отслеживать признаки компрометации случившихся инцидентов даже после того, как они были расследованы. Зомби-инцидент может произойти не только в связи с системами резервного копирования, но и с появлением актива, который отсутствовал в период расследования. К примеру, человек ушел в отпуск, и его компьютер не проверялся. Или компьютер был в ремонте. На компьютере активируется бэкдор, который никто не почистил. В таких случаях вовремя среагировать получается только в случае наличия развитой системы мониторинга и выполнения всех рекомендаций после окончания расследования. Основные задачи в расследовании инцидентов выглядят просто — докопаться до сути, восстановить хронологию инцидента, найти источник, заблокировать угрозу. Но если компания не создала минимальную инфраструктуру для выявления и устранения инцидентов или начинает реагировать, не имея должного опыта, помочь не всегда возможно. Поэтому к встрече с киберпреступниками лучше готовиться заранее. Эльмар Набигаев, заместитель директора экспертного центра Positive Technologies (PT Expert Security Center)
Reset holes telegram что это
Новости о Telegram
About
Blog
Apps
Platform
Telegram Info
54.6K subscribers
Кто видит мой «последний визит»?
В последних обновлениях Telegram для Android, iOS и macOS, а также Telegram X для Android в списке чатов и меню пересылки сообщений появился идентификатор, означающий что пользователь в сети.
Если пользователь скрыл свой «последний визит», то иконка «в сети» около его аватара высветится в следующих случаях:
— У него открыт личный чат с вами, или группа, где есть вы.
— Он пишет сообщение, отправляет медиа, или играет в игру в личных сообщениях с вами, или в группе, где есть вы.
— В течение примерно 30 секунд после активности, описанной выше.
24.3K views Antonio Marreti �� , 12:14
Beta-версия Telegram для iOS получила возможность смены иконки приложения.
Вместе с этим, в дебаг-меню появился пункт для включения превью картинок и стикеров в списке чатов. Чтобы найти переключатель, нажмите 10 раз на шестерёнку.
34.2K views Antonio Marreti �� , 16:25
Telegram для iOS обновился до версии 5.6.1
Что нового:
— Возможность смены иконки приложения в дебаг-меню настроек (10 быстрых нажатий на шестерёнку).
— Незначительные исправления и улучшения.
39.6K views Antonio Marreti �� , 13:26
Telegram X для Android обновился до стабильной версии 0.21.8.1166
Что нового:
— Возможность смены набора эмодзи.
— Поддержка увеличенных эмодзи (отключить можно в настройках интерфейса).
— Исправления внешнего вида текста при увеличении его размера.
— Копирование маркдауна, если сообщение имеет разметку.
— Улучшенный рендеринг эмодзи.
— Улучшения для настройки «Использовать системный шрифт».
— Другие улучшения из предыдущих beta-версий.
— Незначительные исправления и улучшения.
20.9K views Antonio Marreti �� , 07:26
Пользователи Telegram для iOS могут столкнуться с проблемой, из-за которой некоторые отправленные сообщения или медиа могут не отображаться. Сами сообщения никуда не пропадают, и доставляются получателю.
Исправление будет в ближайшее время.
19.2K views Antonio Marreti �� , 12:06
Исходный код Telegram для Android был обновлен до актуальной версии 5.6.1
20.6K views Antonio Marreti �� , 12:14
Telegram Info
Павел Дуров у себя в твиттере призвал сообщать о попытках продать «грамы» в официальный аккаунт @notoscam. twitter.com/durov/status/955089117947326464
Теперь через официальный аккаунт @notoscam можно сообщать о любом мошенничестве в Telegram.
Ранее аккаунт использовался для того, чтобы сообщать о попытке продать «грамы».
31.3K views Antonio Marreti �� , edited 14:12
Telegram для iOS обновился до версии 5.6.2
Что нового:
— Исправления для функции «превью медиа в списке диалогов».
— Новый пункт в дебаг-меню: Clear Database (очистка базы данных).
— Незначительные исправления и улучшения.
24.0K views Antonio Marreti �� , edited 21:49
Telegram для macOS обновился до версии 5.2.1
Что нового:
— Возможность выключить копирование текста с форматированием.
— Кнопка «Share My Contact Info» (поделиться своими контактными данными).
— Кнопка «Архивация» внутри чата.
Скачать можно с сайта Telegram или немного позже с AppStore.
32.5K views Antonio Marreti �� , 21:49
— Планируется ли добавление вкладок, для разделения каналов и ботов, как это сделано для звонков и чатов?
— Нет. Скорее всего, папки.
25.8K views Antonio Marreti �� , 20:00
Павел Дуров рассказал, почему WhatsApp никогда не будет безопасен
«Эпоха жадности и лицемерия закончится, начнётся эра свободы и приватности. И она намного ближе, чем кажется».
Перевод на русский язык от Павла Дурова — t.me/durov_russia/17
Telegram Info
Почему WhatsApp никогда не будет безопасен
Ниже приведен полный перевод статьи, вышедшей в Telegram-канале Павла Дурова. Мир, кажется, шокирован новостью о том, что WhatsApp превратил любой телефон в шпионское ПО. Всё содержимое вашего телефона, включая фотографии, электронные письма и тексты, было…
39.2K views Antonio Marreti �� , edited 01:07
Полноценный просмотр каналов в Web
Страница, на которую ведут ссылки вида t.me/tginfo, получила очередное обновление. Теперь при открытии в браузере появилась возможность полноценно просматривать содержимое канала без установки мессенджера.
Для этого нужно нажать на кнопку «Preview Channel». После этого откроется предпросмотр канала с медиа и поиском.
35.0K views Antonio Marreti �� , 11:00
This media is not supported in your browser
VIEW IN TELEGRAM
Так выглядит предпросмотр канала.
40.8K views Antonio Marreti �� , 11:03
Пользователи в Северной и Южной Америке испытывают проблемы с подключением к Telegram
Команда разработчиков уже работает над решением этой проблемы.
Проверить работоспособность дата-центров Telegram можно на специальной странице нашего сайта.
43.0K views Antonio Marreti �� , edited 16:05
TDWeb (Webogram на основе библиотеки TDLib) обновился до версии 0.0.303
Что нового:
— Управление треками и их громкостью в плеере.
— Плейлист по наведению мыши на плеер, и подсветка воспроизводимового трека в чате.
— Поддержка опросов. Пока только выбор ответа и отмена голоса.
— Корректное отображение количества пользователей в сети в больших группах.
— Остановка опроса и отмена голоса в контекстном меню при нажатии на опрос (нажатие на процент также отменяет голос).
— Поддержка анимированных стикеров (для просмотра требуется нажать на файл).
— Нажатие на дату сообщения для ответа на него. Если на сообщение нельзя ответить, по нажатию на дату его можно переслать.
— Возможность изменять скорость и громкость голосовых сообщений во время прослушивания.
— Превью медиа при ответе на сообщение, где оно содержится
— Корректная работа выделения сообщений.
— Корректная работа «Черновика» (Draft).
25.5K views Antonio Marreti �� , 16:05
Сбой в Telegram
У многих пользователей не отображаются аватары, кроме этого часто недоступно время последнего онлайна.
После 23.20 по МСК аватары пользователей начали появляться, жалоб стало меньше.
Сообщайте о том, как работает Telegram у вас в @tginfochat.
25.2K views Вадим Чаюков , edited 20:19
Кнопки с играми и ссылками теперь сохраняются при пересылке сообщения.
Если в сообщении есть кнопки другого типа, то при пересылке будут удалены все кнопки.
25.8K views Эрик Быстрый , edited 17:11
Обновление Telegram для iOS до версии 5.6.4 решает проблему, из-за которой старые сообщения могли не отображаться.
17.0K views Antonio Marreti �� , 11:04
Telegram подтвердил запуск Testnet в середине апреля для ограниченного числа разработчиков
«Каждая команда смогла настроить ноду TON Network. Главной причиной предоставления доступа была возможность получения конструктивной обратной связи относительно производительности. TON Testnet будет проходить внутреннее тестирование с выбранной группой разработчиков в течение нескольких недель, после чего будет опубликован код Testnet и платформы для публичного тестирования и обсуждения.»
Когда же ждать выхода блокчейн TON: tginfo.me/launch-ton
Telegram Info
Когда ждать запуска Telegram Open Network?
Telegram планирует запустить блокчейн платформу Telegram Open Network (TON) в третьем квартале 2019 года. Об этом стало известно ещё в феврале. Тогда инвесторам TON пообещали вернуть деньги, если Telegram не выпустит токены до октября 2019. 24 мая инвесторы…
19.4K views Antonio Marreti �� , 17:18
В сеть попала документация грядущей блокчейн-платформы Telegram Open Network:
— Пошаговая инструкция создания нового умного контракта с помощью Lite Client.
— TON Whitepaper – общее описание TON Network и TON Blockchain, датированный 2 марта 2019 года.
— Описание виртуальной машины TON.
— Описание цепочки блоков TON (возможно, немного устаревшее).
— Краткое введение в язык программирования Fift.
Кроме документации, в сеть просочились и исходники:
— Исходный код TON Blockchain Test Network Lite Client со всеми сторонними библиотеками.
— Файл конфигурации для клиента TON Blockchain Network Lite.