
Включить, отключить или удалить встроенную учетную запись администратора в Windows 10
Windows 10 поставляется со скрытой учетной записью администратора, которая называется «Администратор». При установке Windows эта учетная запись по умолчанию отключена. Хотя безопасно отключить или удалить его, если вы действительно обеспокоены этим, вы можете включить его и использовать в качестве обычной интерактивной учетной записи.
Windows всегда поставляется с учетной записью «Администратор», которая обладает всеми привилегиями делать что-либо на компьютере. Хакеры обычно выбирали это имя для взлома систем пользователей.
Начиная с Windows Vista, Microsoft внесла изменения в соглашение об именах, чтобы защитить пользователей от таких атак. Хотя Windows Vista, Windows 7, Windows 8 и Windows 10 поставляются с учетной записью «администратор», по умолчанию она отключена. Windows создает новую учетную запись во время установки. Имя новой учетной записи должно быть введено пользователем.
В этой статье мы обсудим, как включить или отключить учетную запись администратора в Windows 10 или даже удалить учетную запись по соображениям безопасности.
Включить или отключить учетную запись «Администратор» в Windows 10
Чтобы включить встроенную учетную запись администратора, выполните следующие действия:
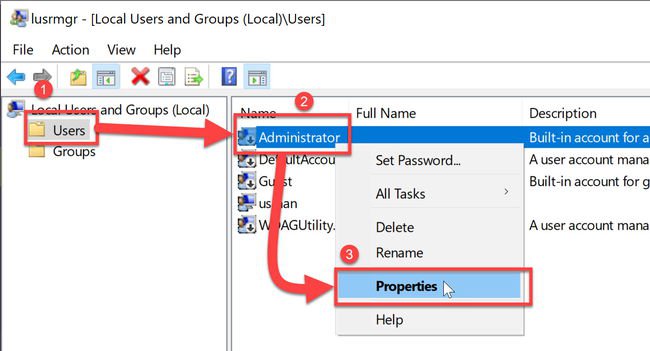
- Перейти к Выполнить -> lusrmgr.msc. Откроется консоль управления локальными пользователями и группами.
- В папке «Пользователи» вы найдете «Администратор» в списке пользователей. Вы увидите стрелку вниз на значке администратора. Это означает, что эта учетная запись отключена.
- Щелкните правой кнопкой мыши «Администратор» в правой панели и выберите «Свойства». Вы также можете дважды щелкнуть запись «Администратор», чтобы открыть ее свойства.
- Снимите флажок «Учетная запись отключена» и нажмите ОК.
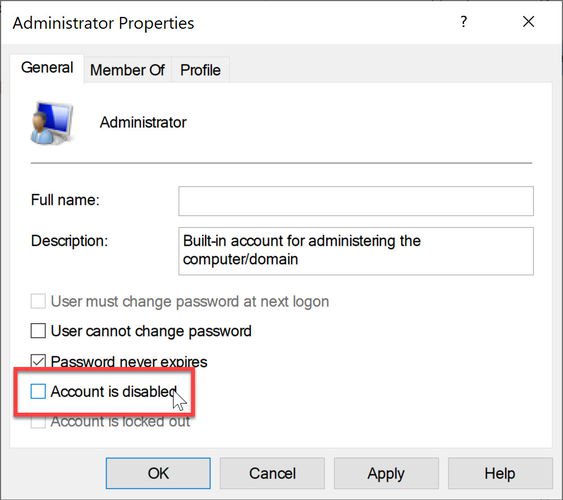
Теперь вы можете видеть, что стрелка вниз на значке администратора исчезла, что означает, что она включена. Если вы выйдете из своего компьютера, вы увидите возможность войти в систему как администратор.
Чтобы отключить встроенного администратора, выполните следующие действия:
- Перейти к Выполнить -> lusrmgr.msc.
- Папка «Пользователи», щелкните правой кнопкой мыши « Администратор» и выберите «Свойства».
- Установите флажок «Учетная запись отключена» и нажмите ОК.
Включение или отключение учетной записи «Администратор» с помощью командной строки
Вы также можете включить или отключить встроенного администратора с помощью командной строки. Это может быть полезно в таких ситуациях, как включение учетной записи администратора с удаленного компьютера или автоматизация.
- Откройте командную строку в административном режиме.
- Запустите следующую команду:
net user administrator /active:yes
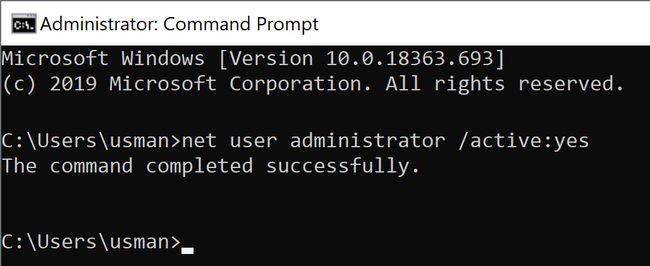
Чтобы отключить пользователя с правами администратора, выполните следующую команду:
net user administrator /active:no
Включение или отключение учетной записи «Администратор» с помощью редактора групповой политики
Вы также можете использовать параметры групповой политики, чтобы включить или отключить учетную запись администратора. Вот шаги:
- Перейдите в Выполнить -> gpedit.msc. Откроется редактор локальной групповой политики.
- Перейдите в следующую папку:
Computer Configuration —> Windows Settings —> Security Settings —> Local Policies —> Security Options . - На правой панели откройте «Учетные записи: статус учетной записи администратора».
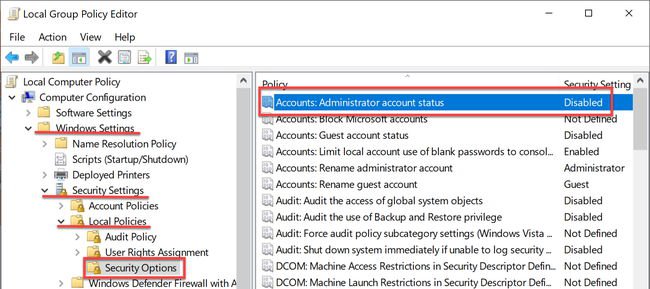
- Установите переключатель «Включить», чтобы включить учетную запись администратора, и «Отключить», чтобы отключить учетную запись администратора.
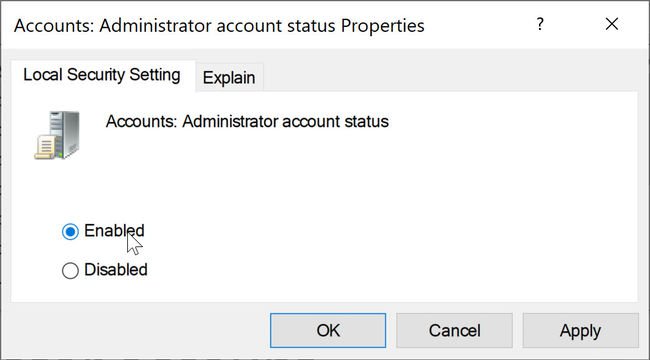
Включить или отключить встроенную учетную запись администратора в Windows 10 Home
Ограничением версии Windows 10 Home является то, что она не поставляется с редактором групповой политики. Таким образом, методы, описанные выше, не будут работать прямым способом в Windows 10 Home.
Если вы попытаетесь открыть консоль локального управления пользователями (lusrmgr.msc), вы получите следующую ошибку:
Эту оснастку нельзя использовать с данной версией Windows 10. Чтобы управлять учетными записями пользователей для этого компьютера, используйте инструмент «Учетные записи пользователей» на панели управления.
Но проблема в том, что вы не можете включить встроенную учетную запись администратора из инструмента учетных записей пользователей.
Так что же нам теперь делать?
Самый простой способ — добавить редактор групповой политики в Windows 10 Home.
После того, как вы установили редактор групповой политики и перезапустили систему, перейдите в меню «Выполнить» -> gpedit.msc и выполните действия, выделенные в разделе «Включение или отключение учетной записи« Администратор» с помощью редактора групповой политики».
Перезагрузите компьютер после настройки групповой политики, и вы увидите учетную запись администратора вместе с другими учетными записями на экране входа в Windows 10.
Многие другие сайты упоминали, что использование параметра командной строки будет работать в Windows 10 Home, но я не смог заставить его работать, поэтому я не рекомендую использовать параметр командной строки для включения учетной записи администратора в Windows 10 Home. ,
Удалить встроенную учетную запись администратора в Windows 10
Хотя встроенная учетная запись администратора по умолчанию отключена, это может представлять угрозу безопасности. Проще взломать встроенную учетную запись администратора, чем вы думаете.
Хитрость в том, что поскольку учетная запись администратора по умолчанию отключена, у нее нет пароля. Хакер может легко активировать учетную запись, получив физический доступ к вашему компьютеру и загрузив компьютер с загрузочного установочного диска Windows или любого другого загрузочного аварийного диска .
Лучший способ защитить учетную запись администратора — установить очень надежный пароль, а затем отключить его. Вы также можете изменить группу учетной записи администратора на Обычные пользователи.
Если вы хотите быть предельно осторожным, вы также можете полностью удалить учетную запись, чтобы сохранить вашу систему в чистоте и безопасности.
Удаление учетной записи с именем «Администратор» не так просто, как кажется, потому что Windows не позволит вам удалить учетную запись, даже используя инструменты командной строки.
Поэтому нам нужно будет отредактировать реестр, чтобы удалить учетную запись администратора. Выполните следующие действия, чтобы удалить учетную запись администратора из Windows 10.
Примечание. Прежде чем двигаться дальше, убедитесь, что у вас есть резервная копия реестра Windows, чтобы позже вы могли восстановить учетную запись.
В идеале я хотел бы создать две резервные копии, резервную копию всего реестра Windows и резервную копию конкретного дерева, которое мы меняем.
- Перейти к Выполнить -> Regedit. Откроется редактор реестра Windows.
- Откройте следующую папку:
Computer\HKEY_LOCAL_MACHINE\SAM
Computer\HKEY_LOCAL_MACHINE\SAM\SAM\Domains\Account\Users\Names\
Насколько публикация полезна?
Нажмите на звезду, чтобы оценить!
Средняя оценка / 5. Количество оценок:
Оценок пока нет. Поставьте оценку первым.
Права администратора Windows 10: как включить, удалить и настроить
Права Администратора в Windows 10 нужны пользователю для выполнения определенных действий: изменения конфигураций стандартных и установленных программ, оптимизации работы системы, доступа ко всем файлам, хранящимся на компьютере.
Как получить права администратора в Windows 10
Включить права с повышенными привилегиями в Windows 10 вы сможете несколькими способами.
Важно! Пользователи «домашних» версий не смогут использовать все нижеописанные доступные опции.
С помощью Командной строки
Этот способ универсальный для всех версий Windows и считается наиболее простым. Запустите Командную строку с повышенными привилегиями. В открывшемся окне введите: net user администратор /active:yes. При установленной англоязычной ОС команда прописывается следующим образом: net user administrator /active:yes.
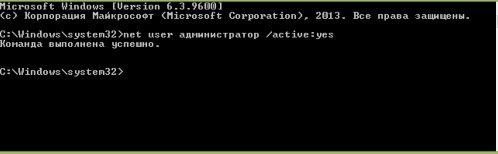
Полезно! Для этой записи по умолчанию не установлен пароль, поэтому его стоит задать. Сделать это можно с помощью команды: net user Администратор * в Командной строке, дважды повторив ввод пароля.
Утилитой Локальная политика безопасности
В окне «Выполнить» введите команду secpol.msc.
Полезно! Альтернативный вариант запуска утилиты Локальная политика безопасности: Пуск –> Панель управления –> Администрирование.
После этого выполните следующие действия:
Откройте ветку «Локальные политики» –> Параметры безопасности –> выберите в правом окне «Учётные записи: Состояние “Администратор”»
Этот параметр по умолчанию отключен. Дважды кликните по нему и установите маркер в положение «включен».
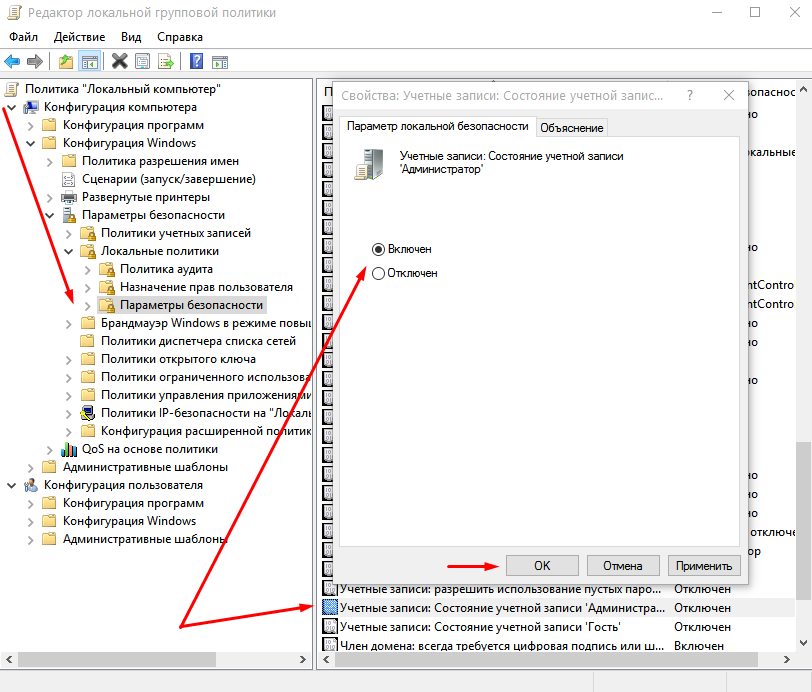
Утилитой Локальные пользователи и группы
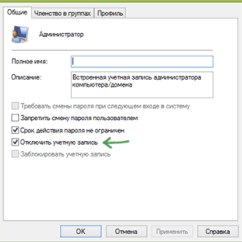
Запустите в окне «Выполнить» команду lusrmgr.msc. В открывшемся окне слева выберите раздел «Пользователи». В правой части откроется список всех пользователей компьютера. На записи Администратора, дважды кликнув по ней, снимите галочку с пункта «Отключить учетную запись». После этого сохраните сделанные изменения.
Утилитой Управление компьютером
Запустите в окне «Выполнить» команду compmgmt.msc. В открывшемся окне в древовидном списке перейдите по пути:
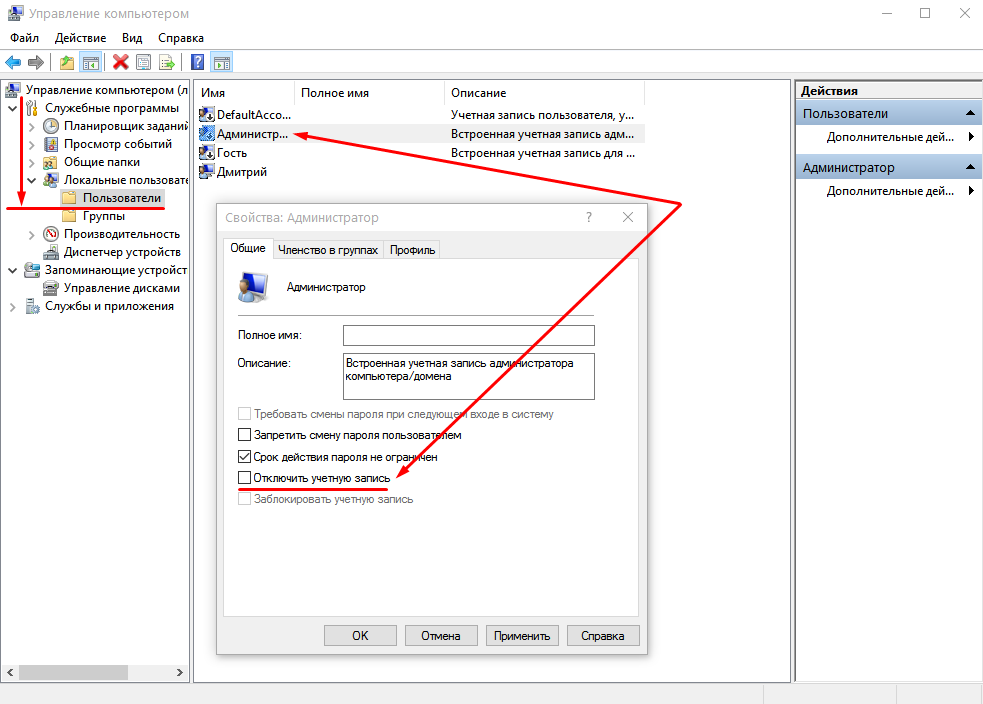
Управление компьютером –> Служебные программы –> Локальные пользователи –> Пользователи –> выберите строку Администратор и дважды кликните по ней
В открывшемся окне снимите галочку с меню «Отключить учётную запись».
Видео “права администратора Windows 10”
На видео подробно показано, как включить права суперюзера с Помощью командной строки и утилиты Локальные пользователи и группы.
Как удалить учетную запись администратора
Отключение выполняется в таком же порядке для каждого пункта, но вместо включения параметры деактивируются. В случае использования Командной строки пропишите: net user администратор /active:no (в английской версии – net user administrator /active:no).
Важно! Использовать учетную запись с повышенными привилегиями нужно в крайних случаях. Не рекомендуется постоянно из-под нее работать, или надолго оставлять включенной.
Вход в систему
Для входа в систему под учетной записью Администратора перезагрузите компьютер. Запись станет доступной на экране входа в Windows 10.
Вывод
Включить права Администратора можно несколькими способами. Универсальный вариант – использовать Командную строку. Но работа из-под этой учетной записи на постоянной основе нежелательна!
- 6 способов. как разблокировать клавиатуру на ноутбуке (быстро и без снятия)
- Почему пропал звук на ноутбуке или не включается
- Как позвонить с компьютера на телефон – ТОП 10 способов и сервисов
Защищаем учетную запись локального администратора
В каждой операционной системе Windows по умолчанию присутствует встроенная (built-in) учетная запись администратора. Эта учетная запись имеет неограниченные права и при ее компрометации злоумышленник получает полный контроль над системой. Чтобы этого не произошло, встроенную учетную запись администратора необходимо защитить.
Существует множество различных способов защиты и сегодня мы рассмотрим некоторые из них.
Отключение и переименование
Одной из наиболее распространенных атак является перебор паролей. Обычно от перебора защищаются с помощью политик блокировки, ограничивающих количество попыток ввода пароля. Однако особенностью встроенной учетной записи администратора является то, что она не зависит от количества неправильного ввода пароля и ее невозможно заблокировать. Поэтому учетная запись администратора является распространенной целью для подобного рода атак.
Одним из способов защиты от перебора является отключение учетной записи либо, если отключение невозможно, то ее переименование.
В производственной среде сделать это проще всего с помощью групповых политик. Нужные нам параметры находятся в разделе Computer Configuration\Policies\Windows Settings\Security Settings\Local Policies\Security Options.
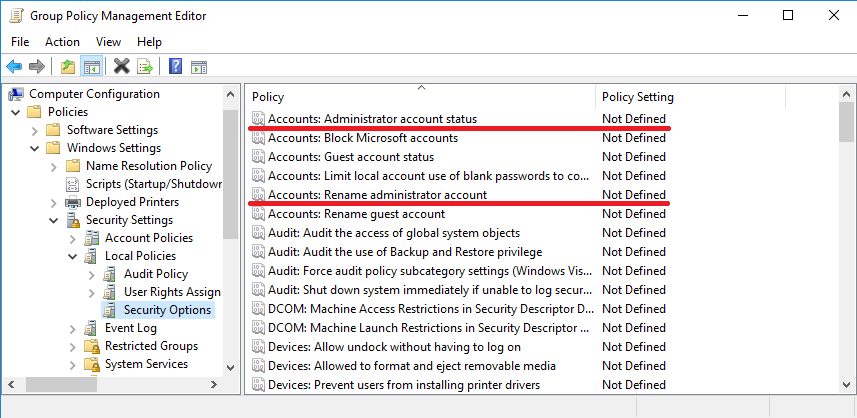
Для получения доступа к системе необходимо узнать две вещи — имя пользователя и его пароль. В случае со встроенной учеткой администратора по умолчанию имя всегда Administrator (или Администратор в русскоязычной версии системы). Переименование усложнит процесс взлома, поскольку злоумышленнику придется сначала выяснить имя пользователя, а уже затем приступить к перебору.
За переименование отвечает параметр политики с именем Accounts: Rename administrator account. Надо открыть его, отметить чекбокс ″Define this policy settings″ и задать новое имя пользователя. Имя может быть любое, насколько хватит фантазии. Как вариант, можно переименовать администратора в гостя (Guest), а гостя в администратора. Поскольку у гостевой учетной записи практически нулевые права в системе, то взломав ее злоумышленник будет неприятно удивлен ��
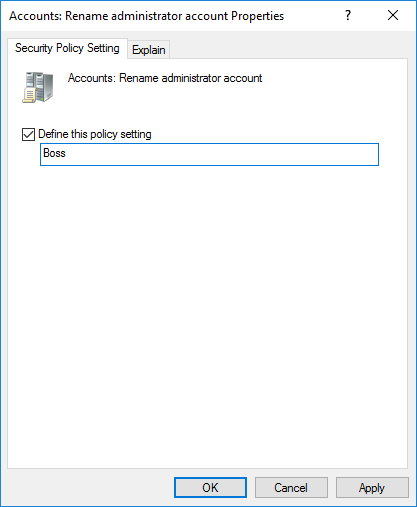
Переименование учетной записи повышает безопасность, однако эта мера недостаточно эффективна. Учетная запись администратора имеет известный идентификатор безопасности (SID) и существуют средства, позволяющие проходить аутентификацию с использованием SID а не имени пользователя.
Поэтому более эффективным способом защиты учетной записи администратора является ее отключение. Для отключения используется параметр политики с названием Accounts: Administrator account status. Надо открыть его, отметить чекбок ″Define this policy settings″ и поставить переключатель в положение Disabled.
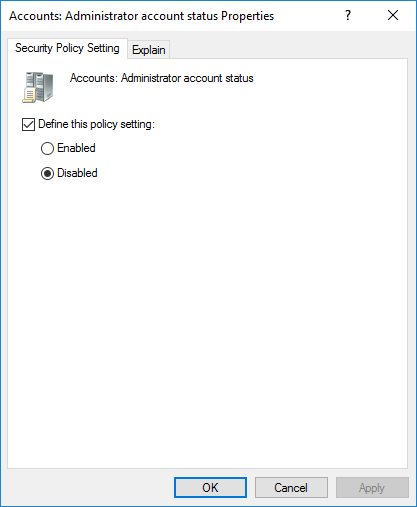
Ну а для большей безопасности учетную запись можно и переименовать и отключить. В результате должно получиться что то типа этого.
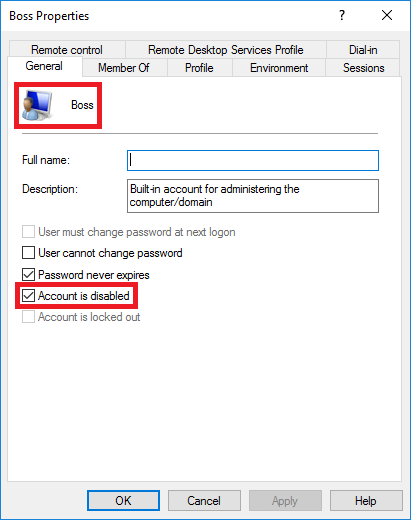
Примечание. Если вы сначала переименуете учетную запись администратора, а потом захотите ее отключить, то ничего не получится. Видимо дело в том, что политика жестко привязана к имени пользователя и при его изменении просто не находит нужную учетку. А вот в обратном порядке все отлично работает и переименовать отключенную учетную запись можно без проблем.
Запрет на вход
И переименование и даже отключение учетной записи администратора вовсе не гарантируют ее полную безопасность. Поэтому следующим этапом защиты будет минимизация потерь в том случае, если учетная запись все же оказалась скомпрометирована.
Надо сказать, что ограничить права локального администратора в системе практически невозможно, но зато можно запретить сам вход в систему. Для этого мы ограничим права входа для учетной записи локального администратора, также с помощью групповых политик.
Примечание. Права входа (Logon Rights) определяют способы входа в систему, доступные для пользователя.
В разделе Computer Configuration\Policies\Windows Settings\Security Settings\Local Policies\User Rights Assignment находятся следующие параметры:
Deny log on locally — запретить локальный вход в систему;
Deny log on through Remote Desktop Service — запретить доступ с помощью службы удаленных рабочих столов;
Deny access to this computer from the network — запретить доступ к компьютеру по сети. Доступ по сети используется при удаленном доступе к файловой системе или приложениям;
Deny log on as a service — запретить пользователю регистрироваться в качестве службы. Это право обеспечивает работу служб Windows в фоновом режиме;
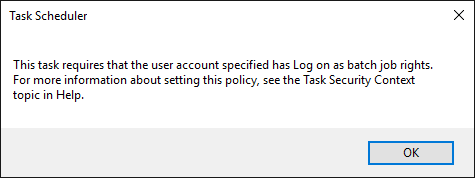
Deny log on as a batch job — запретить пользователю регистрацию в качестве пакетного задания. Это право используется планировщиком заданий (Task Scheduler) и некоторыми другими службами.
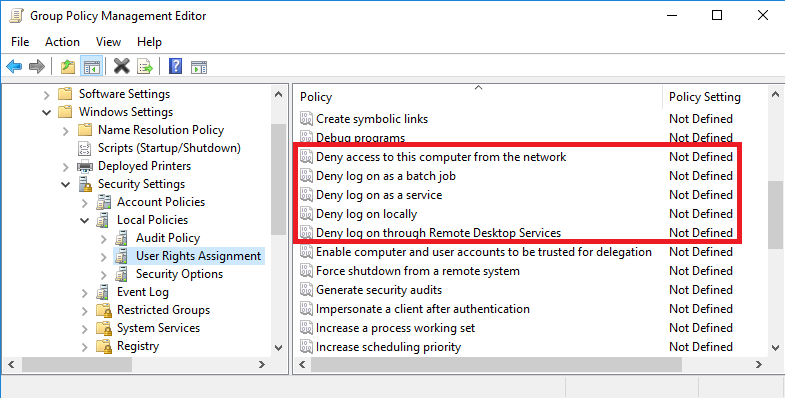
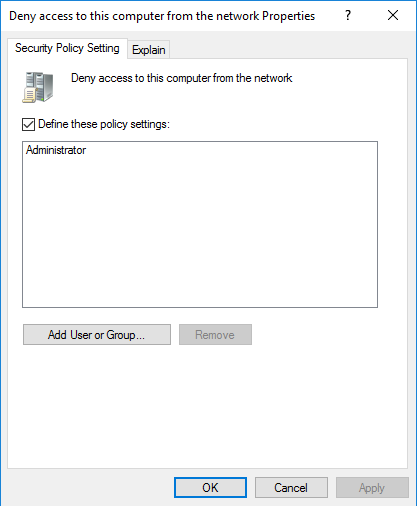
Для активации параметра политики надо надо открыть его, отметить чекбок ″Define this policy settings″ и указать пользователей или группы, для которого эта политика будет применяться. В нашем случае надо указать имя Administrator.
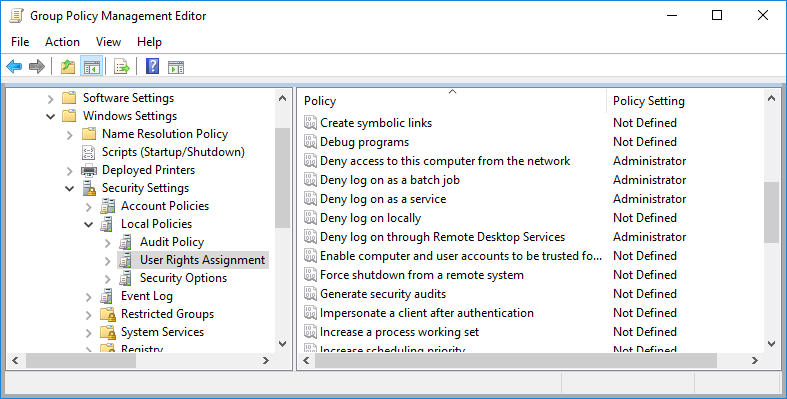
Microsoft рекомендует отключать для локального администратора все способы входа кроме локального, в результате должно получиться примерно так.
После применения запрещающих политик надо проверить их работу. Для проверки запрета на вход по RDP попробуем зайти на сервер с помощью RDP клиента, и если все получилось, то получим примерно такое сообщение.
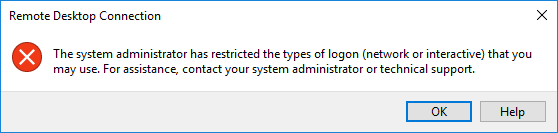
Проверить запрет на доступ по сети несколько сложнее. Для проверки надо зайти на сервер локально, запустить от имени администратора командную консоль и выполнить команду net use. Например:
Если политика отработала корректно, то вместо ответа будет выдана ошибка с номером 1385.

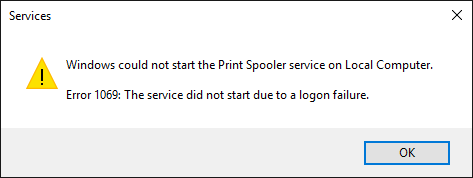
Для проверки запрета на запуск в виде сервиса надо открыть оснастку Services, выбрать любой некритичный сервис, например сервис печати (Print spooler), и попробовать запустить его от имени локального администратора.
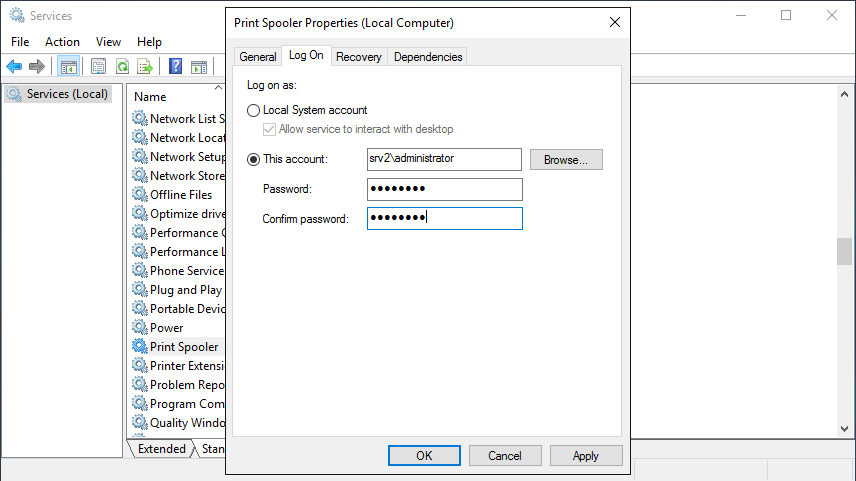
В результате должна получиться следующая ошибка.
Ну и проверить запрет на запуск в виде пакетного задания можно с помощью планировщика заданий (Task scheduler). Для этого создадим в планировщике задание и укажем его запуск от имени учетной записи локального администратора.
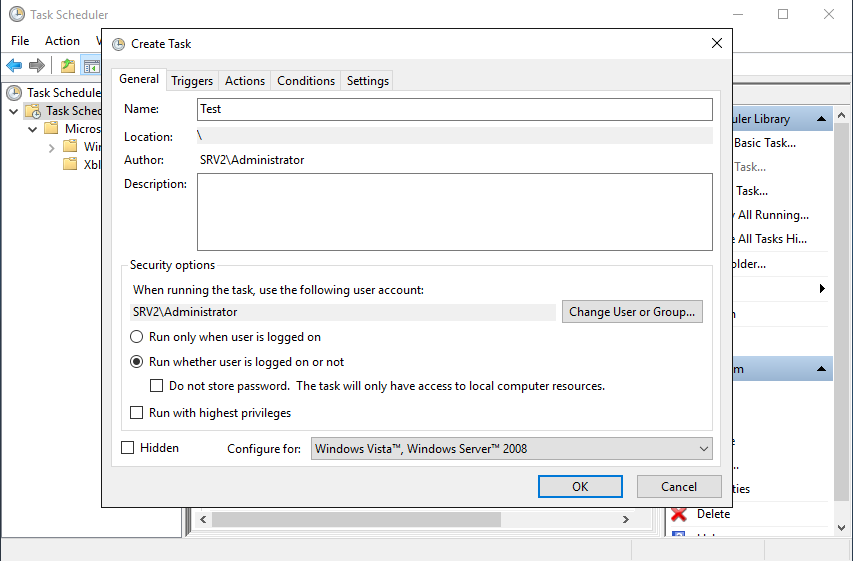
В случае успеха при сохранении задания мы получим ошибку.
Заключение
В заключение некоторые важные моменты, о которых необходимо помнить:
• Если вы решили отключить встроенную учетную запись администратора, то не забудьте создать на компьютере хотя бы одного пользователя с административными правами;
• Не рекомендуется применять вышеописанные политики к контроллерам домена. Дело в том, что на контроллерах домена нет локальных учетных записей и политики применяться к учетной записи DSRM администратора. При недоступности этой учетной записи вы не сможете зайти на контроллер домена в режиме восстановления Active Directory;
• При отключении политики переименования учетной записи администратора имя пользователя может не измениться на исходное. В этом случае потребуется в политике прописать стандартное имя, подождать пока она применится, и только потом ее отключать.
[Конспект админа] Что делать, если программа хочет прав администратора, а вы нет
К сожалению, в работе сисадмина нет-нет да и приходится разрешать пользователям запускать всякий софт с админскими правами. Чаще всего это какие-нибудь странные китайские программы для работы с оборудованием. Но бывают и другие ситуации вроде небезызвестного bnk.exe.
Выдавать пользователю права администратора, чтобы решить проблему быстро и просто, противоречит нормам инфобезопасности. Можно, конечно, дать ему отдельный компьютер и поместить в изолированную сеть, но — это дорого и вообще…
Попробуем разобрать решения, которые позволят и программу запустить, и безопасника с финансистом не обозлить.
Ну, и зачем тебе права?
Программа может запрашивать права администратора условно в двух случаях:
- Когда хочет получить доступ туда, куда «простым смертным» нельзя: например, создавать файлы в системных каталогах.
- Когда программу скомпилировали со специальным флагом «Требовать права администратора».
С первым случаем все понятно: берем в руки замечательную программу Марка Руссиновича Process Monitor, смотрим, что происходит, и куда программа пытается залезть:
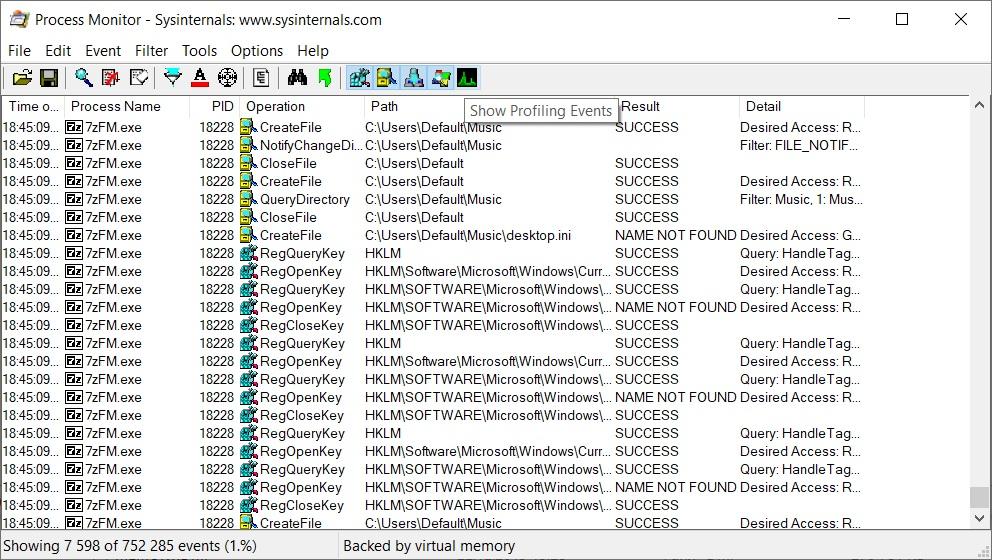
Куда это лезет этот 7Zip?
И по результатам исследования выдаем права пользователю на нужный каталог или ветку реестра.
Сложнее, если случай клинический, и так просто выдать права не получится: например, программа требует сильного вмешательства в работу системы вроде установки драйверов. Тогда придется придумывать всякий колхоз, про который речь пойдет в последнем разделе статьи. Пока подробнее освещу второй случай — когда стоит флажок.
Если сильно упростить, то в специальном манифесте программы (к слову, установщики — это тоже программы) могут быть три варианта запуска:
- asInvoker. Программа запускается с теми же правами, что и породивший ее процесс (как правило, это explorer.exe c правами пользователя);
- highestAvailable. Программа попросит максимально доступные пользователю права (у администратора появится окно с запросом повышения UAC, у пользователя — нет);
- requireAdministrator. Программа будет требовать права администратора в любом случае.
Если разработчик твердо решил требовать права администратора, даже если они не нужны, то обойти это можно малой кровью.
Нет, не будет тебе прав
В системе Windows, начиная с Vista, появилась служба UAC, которая помимо прочего отвечает за запросы программ на повышение прав. Не все программы «переваривали» работу с этой службой. Поэтому в системе был доработан механизм совместимости приложений, позволяющий прямо задать программе ее поведение — запрашивать права или нет.
Простейшим вариантом работы с этим механизмом будет использование переменных среды.
Рассмотрим пример с редактором реестра. Действительно, запуская regedit.exe под администратором, мы получаем запрос на повышение прав:
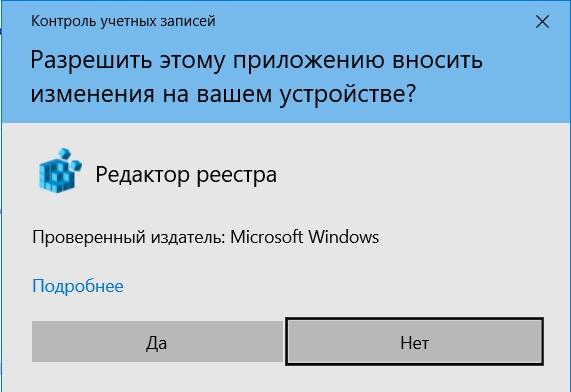
Запрос повышение прав.
Если же мы запустим редактор реестра из консоли, предварительно поменяв значение переменной среды __COMPAT_LAYER на:
set __COMPAT_LAYER=RUNASINVOKER То запроса UAC не будет, как и административных прав у приложения:
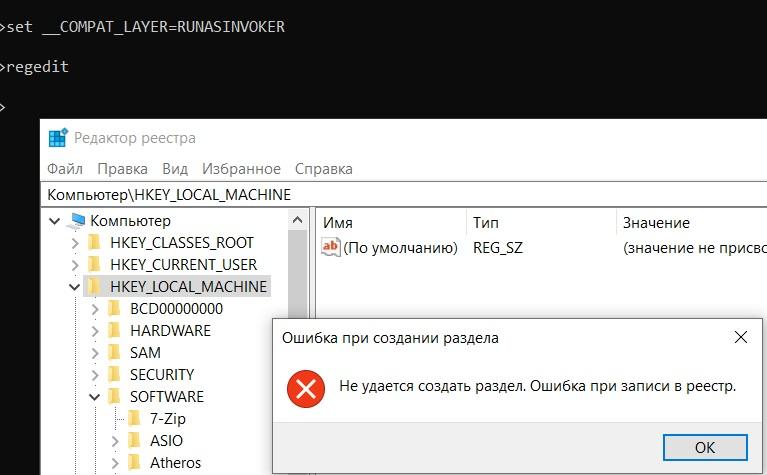
Бесправный редактор реестра.
Этим можно пользоваться, запуская программы батниками или добавляя контекстное меню через реестр. Подробнее читайте в материале How to Run Program without Admin Privileges and to Bypass UAC Prompt?
С конкретным примером такой неприятной программы можно столкнуться при загрузке классификаторов банков из 1С с сайта РБК по ссылке http://cbrates.rbc.ru/bnk/bnk.exe. Если обновление классификаторов отдается на откуп самим пользователям и нет возможности поменять загрузку на bnk.zip (а современные 1С это поддерживают), то приходится придумывать костыли. Ведь bnk.exe — самораспаковывающийся архив, в котором зачем-то прописано «Требовать права администратора».
Поскольку ярлычками тут обойтись не выйдет, ведь 1С сама скачивает файл и запускает его, то придется применять тяжелую артиллерию — Microsoft Application Compatibility Toolkit.
Документация к ПО, как обычно, доступна на официальном сайте, загрузить можно как часть Windows Assessment and Deployment Kit. Сам процесс решения проблемы несложен.
Необходимо поставить утилиту, запустить Compatibility Administrator и создать Application Fix в новой или имеющейся базе данных:
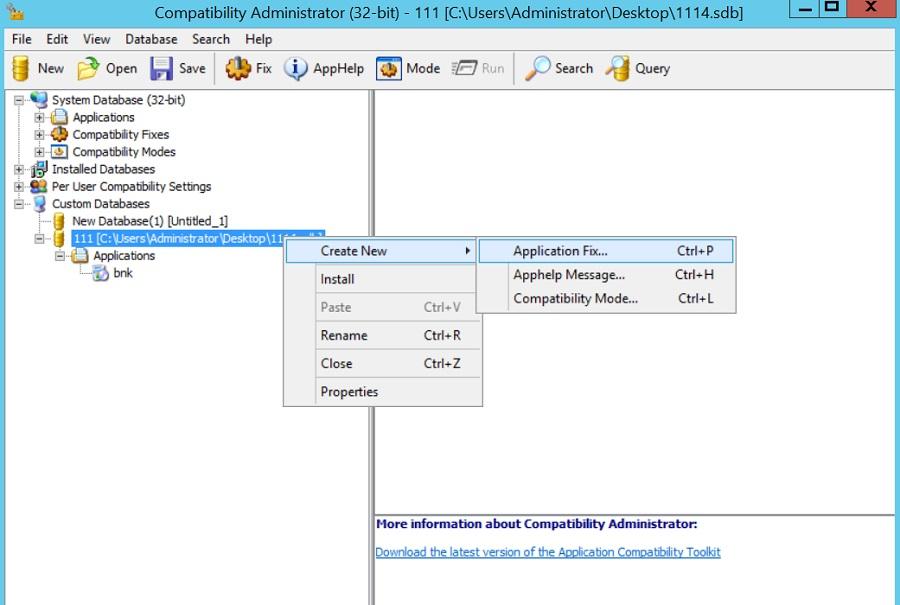
Создаем исправление приложения.
Имя и издатель значения не имеют. Имеет значение только расположение файла — тут нужно указать реальный проблемный bnk.exe (где он будет лежать на самом деле — не важно).
Далее необходимо в списке исправлений выбрать RunAsInvoker.

Выбираем нужный фикс.
Все остальное оставляем по умолчанию, сохраняем базу данных. Должно получиться примерно так:
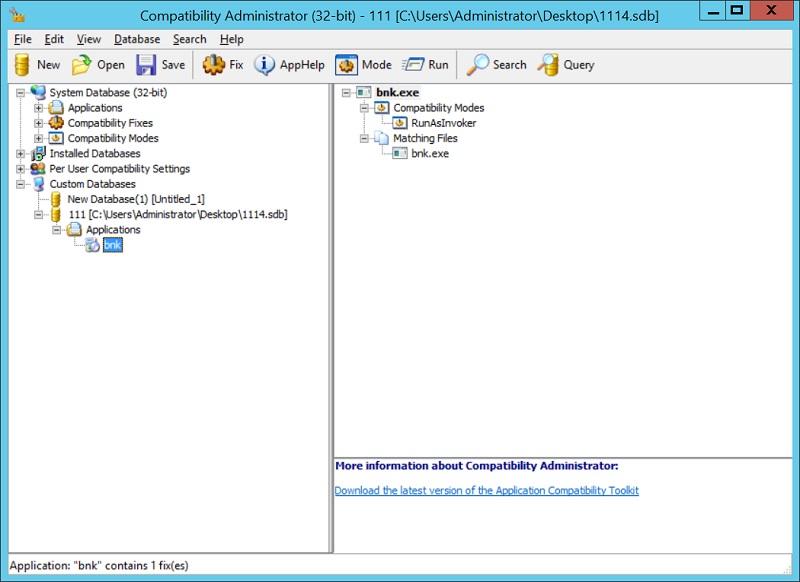
Созданный фикс для bnk.exe.
После этого достаточно будет установить базу данных, щелкнув по ней правой кнопкой и выбрав Install. Теперь пользователи смогут сами грузить классификаторы банков.
Все становится хуже, если приложению действительно нужны права админа. Тогда добавление прав на системные объекты и исправления не помогают.
Ну ладно, держи права
Казалось бы, самым очевидным решением для запуска нашего странного ПО выглядит использование встроенной утилиты Runas. Документация доступна на сайте Microsoft.
Ну, посмотрим, что из этого выйдет.
runas /savecred /user:Администратор "C:\Program Files\7-Zip\7zFM.exe" Действительно, RunAs запустит 7zip с правами учетной записи «Администратор», спросит пароль и запомнит его. Потом ярлык с такой строкой запуска будет запускать 7zip под Администратором без вопросов.
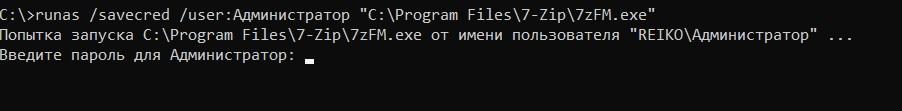
)
Есть один существенный недостаток: пароль запоминается на уровне системы, и теперь, используя команду Runas, можно будет запускать абсолютно любую программу. Это мало чем отличается от прямого предоставления админских прав сотрудникам, так что использовать это решение не стоит.
Зато runas может быть полезен, когда сотрудник знает пароль администратора, но работает под ограниченной учетной записью (по идее так должен делать каждый системный администратор).
Если мы начали с консольных команд, то перейдем к более высокоуровневым скриптам. Интересное решение было предложено в статье «Планктонная Windows», где упомянутый выше Runas обвязывался js-скриптом и пропускался через обфускатор. У решения есть и очевидный минус — скрипт можно раскодировать.
Чуть более интересным методом в 2к20 являются возможности PowerShell и его работа с паролями. Подробнее можно почитать в материале «Защита и шифрование паролей в скриптах PowerShell».
Если вкратце: в PS работа с паролями производится через специальный тип данных SecureString и объект PSCredential. Например, можно ввести пароль интерактивно:
$Cred = Get-Credential Затем сохранить пароль в зашифрованном виде в файл:
$Cred.Password | ConvertFrom-SecureString | Set-Content c:\pass.txt И теперь использовать этот файл для неинтерактивной работы:
$username = "Domain\Администратор" $pass = Get-Content C:\pass.txt | ConvertTo-SecureString $creds = New-Object -TypeName System.Management.Automation.PSCredential -ArgumentList $username, $pass К сожалению, файл этот можно использовать только на том ПК, на котором его создали. Чтобы этого избежать, можно сделать отдельный ключ шифрования. Например так:
$AESKey = New-Object Byte[] 32 [Security.Cryptography.RNGCryptoServiceProvider]::Create().GetBytes($AESKey) $AESKey | out-file C:\password_aes.key Теперь при помощи этого ключа пароль можно зашифровать:
$Cred.Password| ConvertFrom-SecureString -Key (get-content C:\password_aes.key )| Set-Content C:\pass.txt $pass = Get-Content C:\pass.txt | ConvertTo-SecureString -Key (get-content C:\password_aes.key) К сожалению, с безопасностью дела обстоят так же печально: утащить пароль не составляет трудностей, если есть доступ к файлу с ключом шифрования и зашифрованным паролем. Да, можно добавить обфускации и скомпилировать скрипт в .exe вместе с нужными файлами. Но нужно понимать, что это — полумеры.
В свое время я использовал для решения подобных задач свой любимый AutoIt, где компилировал скрипт с командой RunAs и радовался… До тех пор, пока не узнал, что AutoIt (особенно старых версий) декомпилируется на раз-два.
Другим интересным вариантом может быть применение назначенных заданий — если создать назначенное задание от админского аккаунта, пользователю для работы будет достаточно его запуска. К сожалению, для интерактивной работы с приложением это решение не подходит.
На свете существует несколько сторонних решений, призванных решить задачу. Остановлюсь на парочке из них.
Пожалуй, одна из самых известных утилит — это AdmiLink, разработанная Алексеем Курякиным для нужд ядерной физики. Программа и принципы ее работы описаны на официальном сайте. Я, как обычно, позволю себе более краткое описание.
Программа состоит из трех модулей. AdmiLink — это графическое окно, где можно создать ярлык на нужное приложение (в принципе, в ряде случаев достаточно только его).
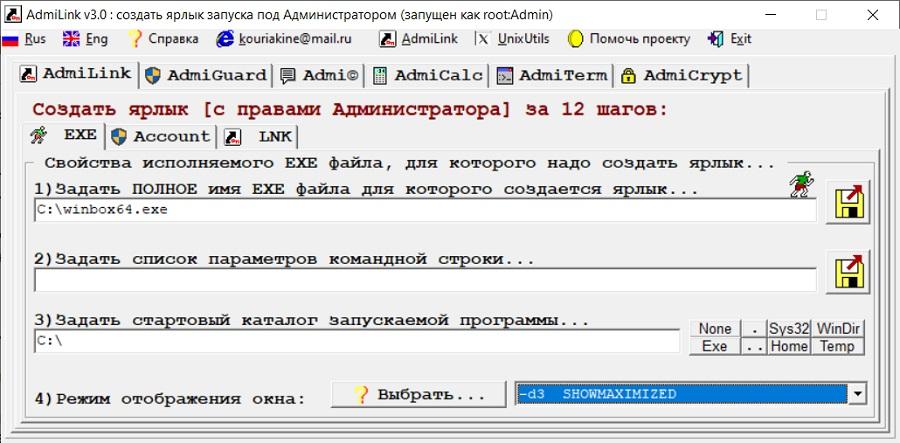
Основное окно программы.
Помимо непосредственно создания ярлыка (и да, запрос UAC тоже можно подавлять), есть и дополнительные функции вроде калькулятора, терминала и удобных настроек политик безопасности. Со всеми возможностями программы читателю предлагается разобраться самостоятельно.
Второй модуль называется AdmiRun и представляет из себя консольную утилиту. Она умеет запускать приложения от имени администратора, получив в качестве одного из параметров строку, созданную через AdmiLink. В строке шифруется имя пользователя и пароль, при этом участвует и путь к программе.
На первый взгляд все выглядит безопасно, но, к сожалению, код программ закрыт, и насколько можно доверять разработчику — вопрос.
Третий модуль — AdmiLaunch — отвечает за запуск окон в разных режимах, и он используется для запуска AdmiRun, если создавать ярлык через AdmiLink.
В целом, решение проверено годами и поколениями отечественных системных администраторов. Но добавлю и альтернативу из-за рубежа.
RunAsRob — довольно интересное ПО за авторством немецкого разработчика Оливера Хессинга (Oliver Hessing). В отличие от AdmiLink, ПО устанавливается как служба, запускаемая под привилегированной учетной записью (администратора или системы). Как следствие, подготовленный ярлык обращается к службе, которая уже в свою очередь запускает заданное ПО.
Особенность программы в том, что есть возможность авторизовать не только программы, но и папки (включая сетевые). А хранение настроек в реестре позволило добавить шаблоны групповых политик, примерно как мы писали в статье «Погружение в шаблоны и приручение GPO Windows». Благодаря этому при необходимости настройки можно применять прямо из Active Directory.
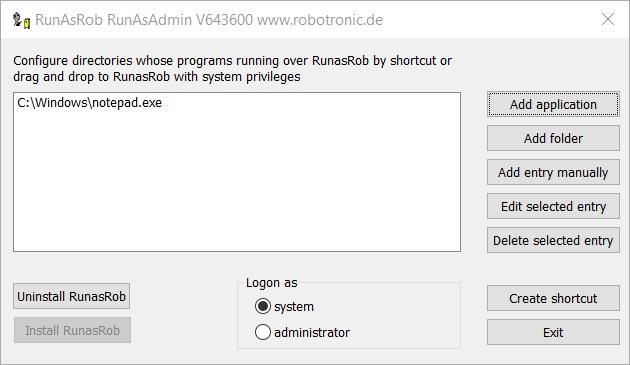
Основное окно программы.
Программа богато документирована на официальном сайте.
У этого автора есть еще и программа RunAsSpc, позволяющая запускать исполняемые файлы под правами другого пользователя, передавая учетные данные через зашифрованный файл.
Мне остается только добавить, что это ПО бесплатно только для личного использования.
Но учтите, что из программы, запущенной под административными правами, можно натворить бед. Например, запустить привилегированную командную консоль через диалог Файл — Открыть.

Запускаем cmd.exe прямо из редактора реестра.
Немного защититься помогут политики запрета контекстного меню и прочих диспетчеров задач, часть из которых может настроить AdmiLink. Но в любом случае следует быть осторожным.
А вам приходилось городить странные костыли? Предлагаю делиться историями в комментариях.
- windows
- ограничение прав
- китайский софт
- безопасность должна быть безопасной