
[3 Способа] Как Зайти в Чужой Gmail Без Пароля?
Domicile > Мониторинг компьютера > [3 Способа] Как Зайти в Чужой Gmail Без Пароля?
Cody Walsh
Mis à jour: July 25, 2023
1725 views , 5 min read
Gmail — это популярная платформа для общения по электронной почте. Многие люди по всему миру используют эту платформу как в официальных, так и в личных целях. Бывали случаи, когда вам хотелось зайти в чей-то аккаунт Gmail.
Причин для этого может быть много. Вы можете быть обеспокоенным родителем, пытающимся присмотреть за своим ребенком, или напряженным супругом, беспокоящимся о том, что ваш партнер вам изменяет. Особенно это касается работодателей, которые хотят контролировать Gmail своих сотрудников, чтобы знать, не слили ли они конфиденциальные файлы в открытый доступ.
Если эта ситуация кажется вам знакомой, вы, возможно, задавались вопросом о том, как получить доступ к чужому Gmail без пароля. В этой статье мы подробно расскажем вам об этом.
- Часть 1: Можно ли войти в чей-то аккаунт Gmail без пароля
- Часть 2: Как войти в чужой Gmail без пароля — 3 действенных способа
- Используйте инструмент для взлома Gmail MoniVisor — без пароля
- Сброс пароля учетной записи пользователя
- Фишинг целевого пользователя
Можно ли войти в чужой аккаунт Gmail без пароля?
Да, конечно, можно войти в чей-то аккаунт Gmail, не зная его пароля. Существует множество способов сделать это, но лишь некоторые из них более эффективны, чем другие. Ниже приведены некоторые из наиболее распространенных способов, с помощью которых можно войти в чужой аккаунт Gmail, не зная его пароля.
Атака грубой силой
Этот способ взлома пароля чужого аккаунта Gmail довольно сложный. Вам потребуется либо профессиональный опыт кодирования, либо очень сложное и продвинутое программное обеспечение, которое поможет вам узнать пароль Gmail методом перебора.
Перебор может занять много времени в зависимости от количества анализируемых паролей. Хотя это может быть довольно эффективным способом узнать чей-то пароль, существует несколько веб-сайтов, которые могут помешать вам осуществить такую атаку. Таким образом, этот метод может быть эффективен только в том случае, если пароль слишком прост для взлома.
Взлом пароля
Существует множество способов взлома пароля Gmail. Этот процесс может быть очень простым, если нужно просто найти файл с паролем в старой системе, или если можно просто перехватить пароль у пользователя целевого устройства.
Этот метод будет не очень эффективным, если пароль слишком длинный или сложный. Существует несколько программ, которые могут помочь вам в такой атаке, но большинство из них просто взломают ваши данные и информацию и окажутся вредными для вас.
Мошенничество пользователя
Если вы хотите опробовать более практичный способ проникновения в чей-то Gmail, вы можете попробовать обмануть этого человека. Это очень неэтичный способ проникновения в Gmail, поскольку перед тем, как совершить мошенничество, необходимо попытаться завоевать доверие пользователя. Это способ, при котором заинтересованный человек манипулирует вами, заставляя сообщить свою личную информацию, с помощью которой вы можете взломать его аккаунт Gmail.
[3 способа] Получить доступ к чужому Gmail без пароля
Описанные выше способы не всегда эффективны и не рекомендуются. Если вы хотите узнать другие эффективные способы получить доступ к чужому Gmail, читайте дальше.
Способ 1: Используйте инструмент для взлома Gmail MoniVisor — без пароля
Самый простой способ взлома Gmail — это использование программы для взлома Gmail, например MoniVisor. Это один из самых эффективных инструментов компьютерного мониторинга, с помощью которого вы можете получить доступ ко всему содержимому аккаунта Gmail целевого пользователя. Вам нужно будет только установить это приложение на целевой компьютер, и данные Gmail можно будет читать удаленно с вашей стороны.
При использовании этого инструмента пользователь целевого устройства не узнает, что приложение работает в фоновом режиме. С помощью этого приложения можно контролировать сообщения (как отправленные, так и полученные), отслеживать, с кем взаимодействует владелец аккаунта, узнавать все детали любого письма, например, время и дату отправки или получения, а также проверять вложенные файлы в письмах.
Следуйте приведенным ниже инструкциям, чтобы узнать, как с помощью этого приложения получить доступ к чужому Gmail.
Шаг 1: Создайте учетную запись на MoniVisor, используя действующий адрес электронной почты. Вы можете просто нажать кнопку Мониторинг Сейчас ниже. Затем приобретите тарифный план в соответствии с вашими потребностями.
Шаг 2: После успешной регистрации перейдите к настройке, следуя руководству по настройке.
Теперь вы попадете на страницу «Мои продукты и управление заказами», следуйте шагам, указанным в «Руководстве по настройке», и загрузите приложение на целевое устройство.
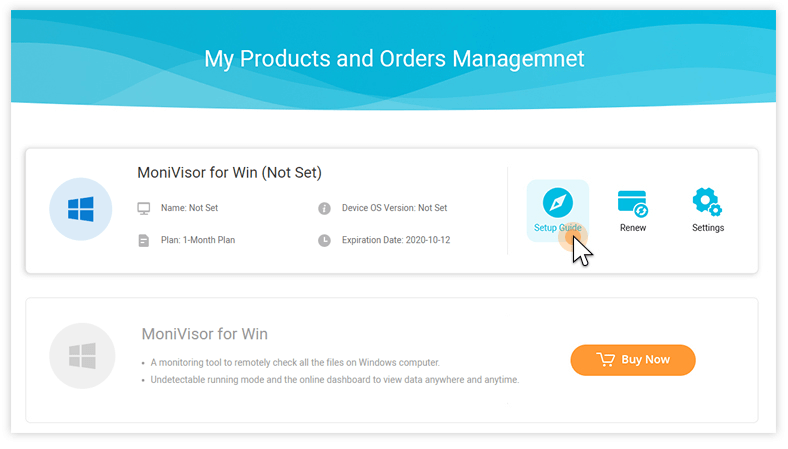
Шаг 3: Используйте данные своей учетной записи для входа в онлайн-панель приложения и просмотра всех действий и доступа ко всей информации на Gmail-аккаунте целевого устройства.
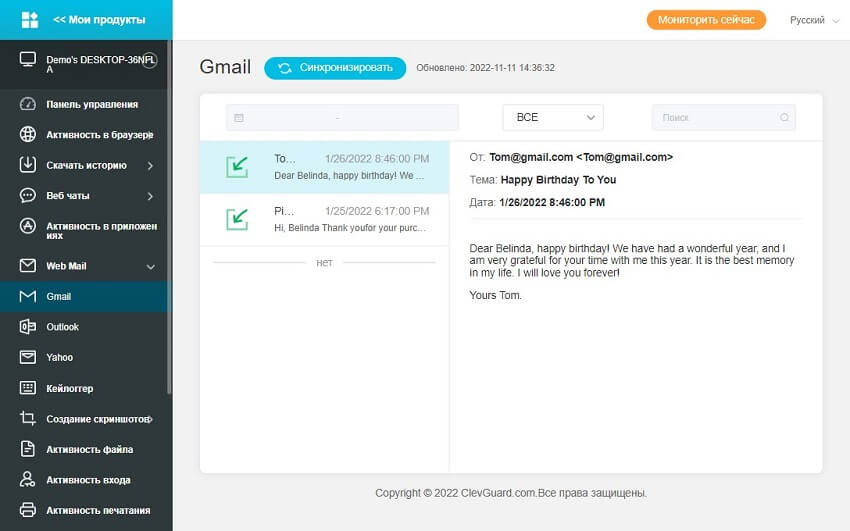
Вот так просто и эффективно можно получить доступ к чужому Gmail с помощью MoniVisor.
Способ 2: Сброс пароля аккаунта цели
Это немного рискованный метод проникновения в Gmail. Однако ниже приведены шаги для его осуществления.
Шаг 1: На странице входа в Gmail нажмите на «Не можете получить доступ к своему аккаунту?».
Шаг 2: Введите адрес электронной почты и нажмите «Я не знаю свой пароль», а затем «Продолжить».
Шаг 3: После подтверждения имени целевого пользователя нажмите «Да, продолжить».
Шаг 4: Вы можете попробовать ввести номер телефона, и если вы его не знаете, нажмите на «Verify your identity».
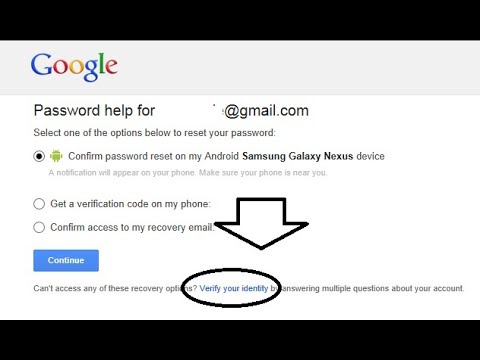
Чтобы этот способ сработал, необходимо иметь физический доступ к устройству целевого пользователя.
Way 3: Фишинг целевого пользователя
Фишинг целевого пользователя — это еще один способ взломать чей-либо аккаунт Gmail. Этот способ потребует гораздо больше усилий, чем другие методы, рассмотренные в этой статье. Вот шаги, которые необходимо выполнить для этого.
Шаг 1: Загрузите любой из доступных пакетов файлов фишинговых страниц Gmail.
Шаг 2: Зарегистрируйтесь бесплатно на 000Webhost.
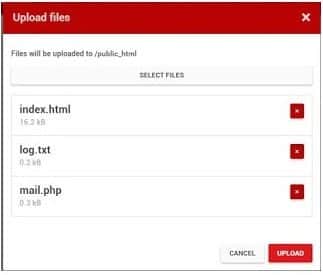
Шаг 3: Верифицируйте свой аккаунт и загрузите свой сайт, используя опции, доступные в панели управления.
Шаг 4: Вы можете отправить эту ссылку целевому пользователю.
Этот метод потребует от вас много времени и усилий, которые не нужны.
Заключение
Если вы пытаетесь заглянуть в чей-то Gmail по причинам, указанным выше, вы можете попробовать любой из методов взлома, приведенных в этой статье. Однако большинство из этих методов имеют свои недостатки. Если вы хотите преодолеть эти недостатки и взломать чей-то Gmail самым простым способом, настоятельно рекомендуем использовать MoniVisor.
вам также может понравиться:
Posté sur February 22, 2023 ( Mis à jour: July 25, 2023 )
Сертифицированный специалист по контент-маркетингу с большой страстью к интернету и онлайн-безопасности. Она стремится просвещать аудиторию о советах и хитростях кибербезопасности.
(Cliquez pour évaluer ce message)
Généralement évalué 4.7 ( 170 participé)
Évalué avec succès!
Vous avez déjà noté cet article!
Проникновение в чужой ящик Gmail через скрытое расширение Chrome
Взлом почты — одно из самых популярных заданий на подпольном рынке хакерских услуг в даркнете, поскольку это краегольный камень для доксинга, кражи личности и перехвата коммуникаций жертвы.
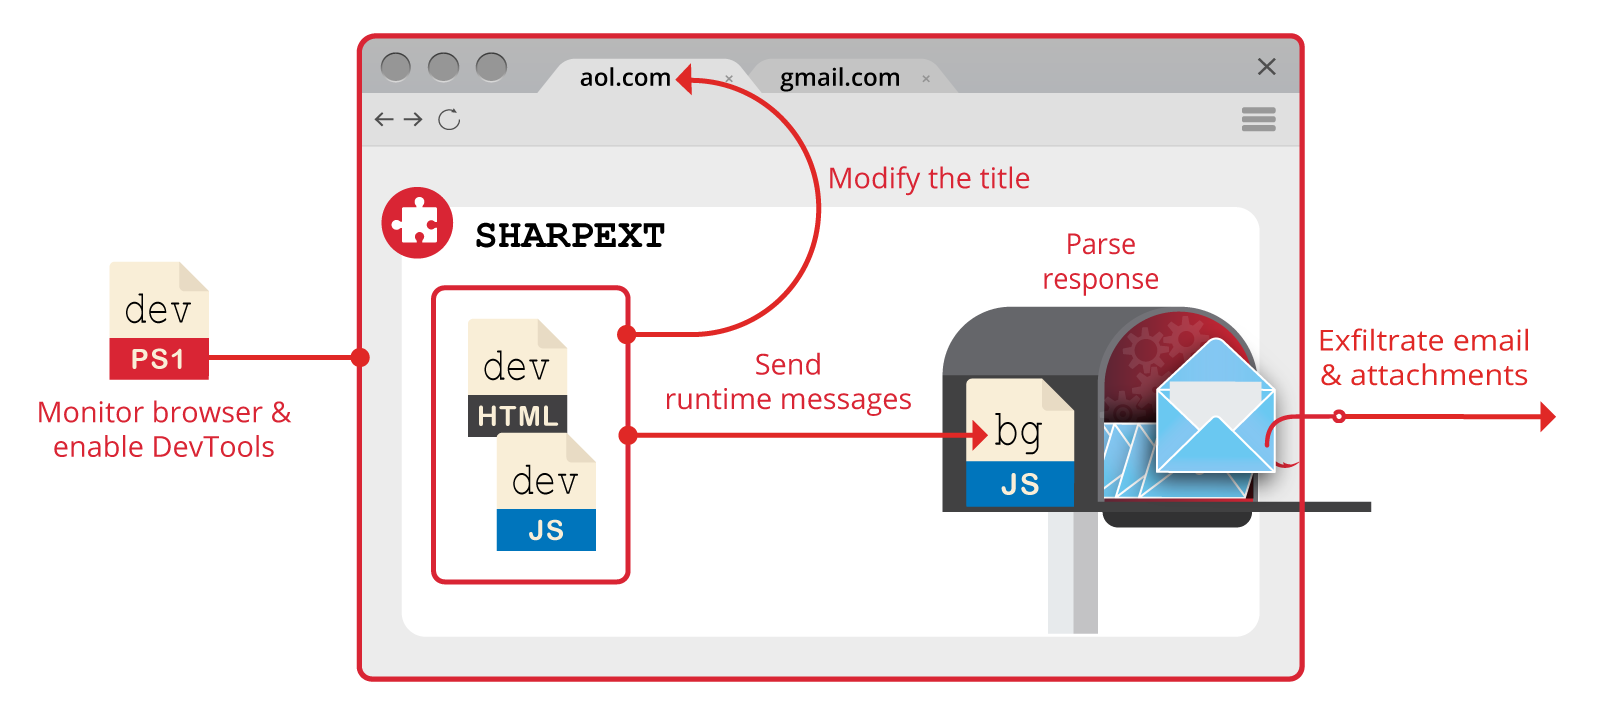
Неудивительно, что злоумышленники придумывают новые способы атаки для проникновения в чужой почтовый ящик. В прошлом году появился ещё один новый и достаточно неординарный вектор атаки — через расширение Chrome, которое не ворует пароли, как обычно, а производит прямую инспекцию и эксфильтрацию трафика из почтового ящика через «Инструменты разработчика» в браузере. Таким образом, в логах Gmail не остаётся никаких следов постороннего проникновения, только сессия легитимного клиента.
Посмотрим, как это сделано технически.
В данном случае в качестве злоумышленника предположительно выступают спецслужбы КНДР (хакерская группа SharpTongue), хотя это не принципиально для анализа технических аспектов. На их месте могло быть частное детективное агентство, которое выполняет заказ ревнивого супруга или проводит операцию по промышленному шпионажу против компании-конкурента. Данный вектор атаки работает практически для любого пользователя электронной почты, физического и юридического лица.
Наиболее полное описание расширения под кодовым названием SHARPEXT см. в отчёте компании Volexity. Ниже приводим ключевые этапы.
1. Установка расширения Chrome и изменение настроек браузера
Расшерние устанавливается в браузер жертвы путём запуска скрипта VBScript на его компьютере. Полный код скрипта:

Очевидно, что для запуска скрипта нужен физический доступ к компьютеру (хотя бы на несколько секунд) или рабочий эксплойт для удалённого исполнения кода.
Скрипт через консоль скачивает файлы расширения, файлы конфигурации браузера и дополнительные скрипты, а затем запускает на выполнение скрипт установки pow.ps1 .
Скрипт pow.ps1 останавливает текущий процесс браузера и подменяет файлы Preference и Secure Preference в Google Chrome. Эти файлы конфигурации содержат текущее состояние профиля и защищают Google Chrome от незаметных модификаций со стороны, выдавая соответствующее предупреждение:

Более подробно об установке вредоносных расширений в Chrome см. эту научную работу, а также пост на русском языке.
По описанному здесь методу скрипт генерирует новые файлы Preference и Secure Preference, которые будут приняты браузером как родные после перезапуска, без демонстрации предупреждения. В новых настройках указано и новое расширение из папки %APPDATA%\Roaming\AF , у которого установлено разрешение на использование DevTools:

Затем браузер перезапускается.
2. Включение DevTools
Второй скрипт dev.ps1 активирует DevTools из браузерной вкладки, которую пользователь открывает в веб-интерфейсе Gmail. Для этого скрипт отправляет в соответствующую вкладку последовательность нажатий клавиш Control+Shift+J и скрывает открытую панель DevTools с помощью флага SW_HIDE в ShowWindow() API.
Дополнительно скрипт подавляет любые всплывающие предупреждения Windows, которые могут привлечь внимание жертвы. Для этого производится постоянная проверка новых окошек и скрытие их через те же ShowWindow() .
3. Инспекция почты
После открытия инструментов разработчика запускается модуль dev.js , который выполняет инспекцию запросов и отправляет подходящие для парсинга и эксфильтрации по такому фильтру:

4. Загрузка основного кода с удалённого сервера
Затем расширение загружает с удалённого сервера основной рабочий код, который осуществляет обработку электронной почты. Таким образом, злоумышленник имеет возможность динамически изменять рабочий код, а в коде самого расширения вредоносная нагрузка отсутствует, что помогает избежать обнаружения и скрыть цели атаки.
Эта часть кода может запрашивать через почтовый веб-интерфейс произвольные письма, вложения — и отправлять на удалённый сервер.

5. Копирование почтовых писем
Можно скопировать весь почтовый архив или контент, который соответствует заданным условиям. Как уже упоминалось, такой способ проникновения в почтовый ящик не оставляет следов в логах почтового сервера на странице «Активность в вашем аккаунте».
О первых случаях взлома почтовых ящиков через расширение Chrome стало известно в сентябре 2021 года. С тех пор вредоносное расширение было доработано. Текущая версия 3.0 поддерживает эксфильтрацию двух почтовых служб (Gmail и AOL) через три браузера (добавились Edge и южнокорейский Whale).
В принципе, для обнаружения любых атак через PowerShell можно включить логгирование PowerShell. Для проверки конкретно этой атаки опубликованы правила YARA и индикаторы IOC.
А вообще, чтобы защититься от утечки конфиденциальной информации, лучше хранить её в зашифрованном виде.

- Блог компании GlobalSign
- Информационная безопасность
- Google Chrome
- Расширения для браузеров
- Браузеры
Сколько стоит взломать почту?
Взлом почтовых ящиков — востребованная услуга. Интересно, что часто ее заказывают не прожженные преступники, а подозрительные супруги или влюбленные. Муж или жена просто хотят быть в курсе онлайн-переписки своей половинки, поэтому заказывают взлом. Используют подобную возможность и конкуренты по бизнесу — ведь при успешном взломе можно получить доступ к секретам соперника. Адрес электронной почты — […]

Взлом почтовых ящиков — востребованная услуга. Интересно, что часто ее заказывают не прожженные преступники, а подозрительные супруги или влюбленные.
Муж или жена просто хотят быть в курсе онлайн-переписки своей половинки, поэтому заказывают взлом. Используют подобную возможность и конкуренты по бизнесу — ведь при успешном взломе можно получить доступ к секретам соперника.
Адрес электронной почты — ключевой элемент защиты личных данных. На него часто завязаны другие учетные записи пользователя. Завладев чужим e-mail, злоумышленник в состоянии восстановить или сбросить пароли связанных со взломанной учеткой сервисов. Если человек не использует двухфакторную аутентификацию (2FA), то он практически беззащитен.
Двухфакторная аутентификация тоже не панацея, но здесь киберпреступнику потребуются дополнительные усилия — нужно перевыпустить SIM-карту или перехватить код аутентификации. Реализовать перехват достаточно сложно, поскольку коды обычно присылают в SMS или приложении-аутентификаторе.
Взлом почтового ящика в терминологии ИБ считается «таргетированной» или «целевой» атакой. Такими вещами занимается государственная разведка вроде АНБ и ГРУ, но есть и черный рынок услуг для простых смертных, где можно заказать взлом любого ящика за скромную плату. Это рынок «хакеров по найму» (hack-for-hire). Он активно процветает в РФ, поскольку здесь, в отличие от западных стран, за такие мелкие преступления не грозит уголовная ответственность.
Несмотря на популярность, инфраструктура этого рынка не слишком хорошо изучена. О том, как работают эти хакеры и насколько большую угрозу они представляют, известно мало. Но подробности постепенно появляются. Так, относительное небольшое исследование рынка провела Ариана Мириан из Калифорнийского университета в Сан-Диего. Результаты опубликованы на конференции «WWW’19: The World Wide Web Conference» и в научном журнале «Communications of the ACM» (December 2019, Vol. 62 No. 12, Pages 32-37, doi: 0.1145/3308558.3313489).
Сколько стоит такая услуга
Команда проекта выявила и изучила 27 розничных сервисов по взлому учетных записей электронной почты. Большинство услуг рекламировалось на русском языке. Стоимость услуги — от $23 до $500 за один аккаунт. Дешевле всего получить доступ к ящикам российских провайдеров. Западные стоят дороже, а взлом аккаунтов Facebook и Instagram обойдётся чуть дешевле, чем Yahoo и Gmail.
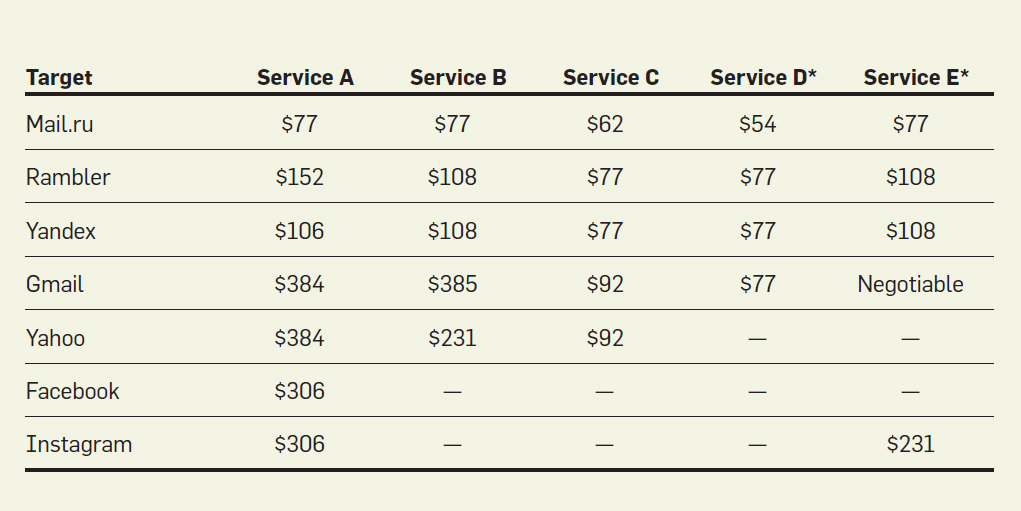
При помощи подставных учетных записей Ариана Мириан связалась с исполнителями и заказала взлом учеток подставных «жертв». На каждом аккаунте была включена двухфакторная аутентификация по SMS.
Методика проведения эксперимента
Эксперимент неплохо продумали. Каждый из ящиков электронной почты, задействованных в исследовании, наполнили из базы электронных писем Enron. Кроме того, участники проекта создали веб-страницы, рекламирующие небольшой бизнес, которым владела или где работала жертва.
Домены купили с аукциона, чтобы обеспечить историю каждой подставной личности. Через базу WHOIS эту веб-страницу связали с адресом электронной почты жертвы, а также с адресом электронной почты вымышленного партнера. В общем, исследователи продумали и реализовали качественные «ловушки» для определения всех векторов атаки.
Дополнительно были созданы страницы в Facebook для каждой жертвы, чтобы узнать, будут ли хакеры использовать их в своих атаках. Все элементы на странице Facebook были приватными (сторонний пользователь не смог бы увидеть эти элементы), за исключением профиля с указанием веб-страницы жертвы (как реклама бизнеса).
Активность каждого почтового ящика автоматически логировалась. Благодаря помощи Google удалось получить логи любой активности входа в Google-аккаунты жертв. В этих логах записаны попытки входа в учетную запись и IP-адреса, попытки брутфорса, а также активация двухфакторной аутентификации при подозрительной попытке входа.
Наконец, анализировался весь сетевой трафик на сайт каждой из «жертв». Если злоумышленник заходил на сайт со страницы Facebook, это отражалось в записи трафика.
Действия хакеров, которые пытались взломать аккаунты, отслеживались в течение нескольких недель. На деле оказалось, что некоторые «взломщики» — обычные мошенники, которые брали оплату и ничего не делали. Другие брали оплату постфактум, то есть соглашались на получение денег в случае успешного взлома. Но и они, получив задание, ничего не предпринимали. Исследователи отмечают также, что «работа с клиентами» у сервисов по взлому e-mail организована крайне слабо: кто-то вообще не отвечает на запросы, кто-то отвечает, но с большой задержкой.
Результаты
Только 5 из 27 хакеров стали выполнять условия задачи, поставленной заказчиком.
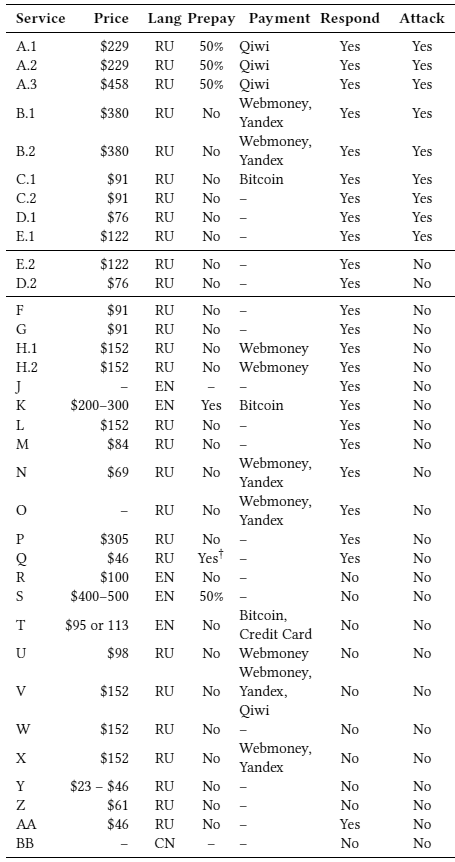
Эксперимент и логи позволили изучить схему действий, которую злоумышленники используют для взлома аккаунта. В каждом из пяти случаев, когда хакеры брались за выполнение задания, захват аккаунта завершался «успехом», но только благодаря содействию исследователя. Злоумышленники тем или иным образом приводили «жертву» к фишинговой странице, где нужно было ввести пароль или код двухфакторной аутентификации от своей учетки. Участники проекта действовали как обманутые пользователи и вводили все необходимые данные. После этого хакеры бодро рапортовали об успехе.
Интересно, что ни один наемный киберпреступник не пытался брутфорсить учетки, не было обращений к учетным записям на Facebook или к электронной почте партнера. Один из пяти исполнителей отправил жертве вредоносный исполняемый файл по почте. Остальные использовали фишинг в качестве основного вектора атаки.
Приманки, которые использовали хакеры для фишинга: письма якобы от Google (выделены зеленым), государственной службы (красным), из банка (оранжевым), от незнакомца (темно-синим) или от знакомого человека (голубым). Крестик соответствует успешному взлому аккаунта. В правой колонке указано количество писем.
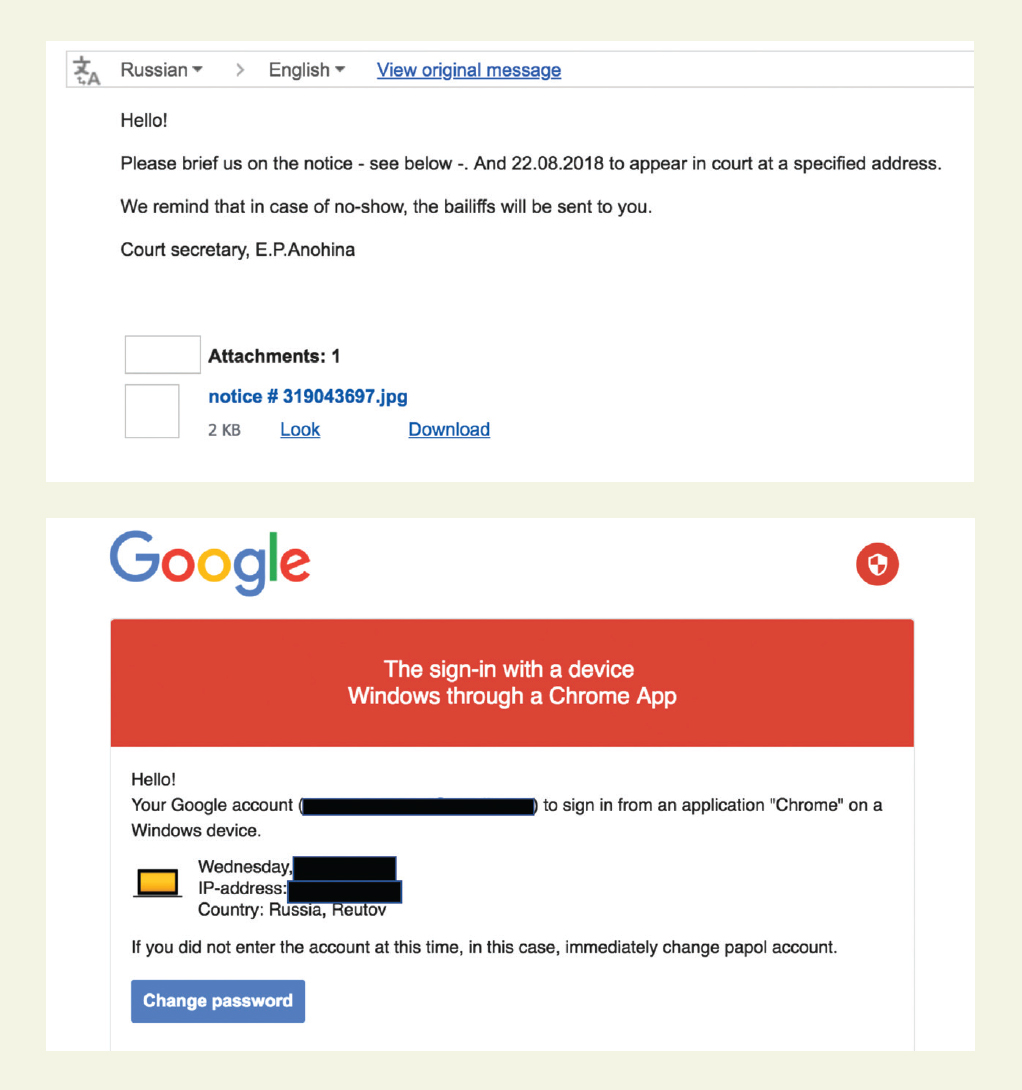
Все атаки начинались с письма-приманки от авторитетной организации или лица. Это должно было успокоить жертву и привести ее к необходимому действию — переходу по ссылке на фишинговый ресурс. Злоумышленники использовали разные подставные фигуры: знакомого человека жертвы, крупный банк, незнакомца, государственную организацию и Google. К письму прилагалось изображение или фишинговая ссылка.
В среднем злоумышленники отправили 10 сообщений в течение 25 дней, используя разные предлоги, как показано на диаграмме выше. Самый популярный прием — подделать письмо Google, затем следуют письма от партнеров и подставные e-mail от незнакомцев.
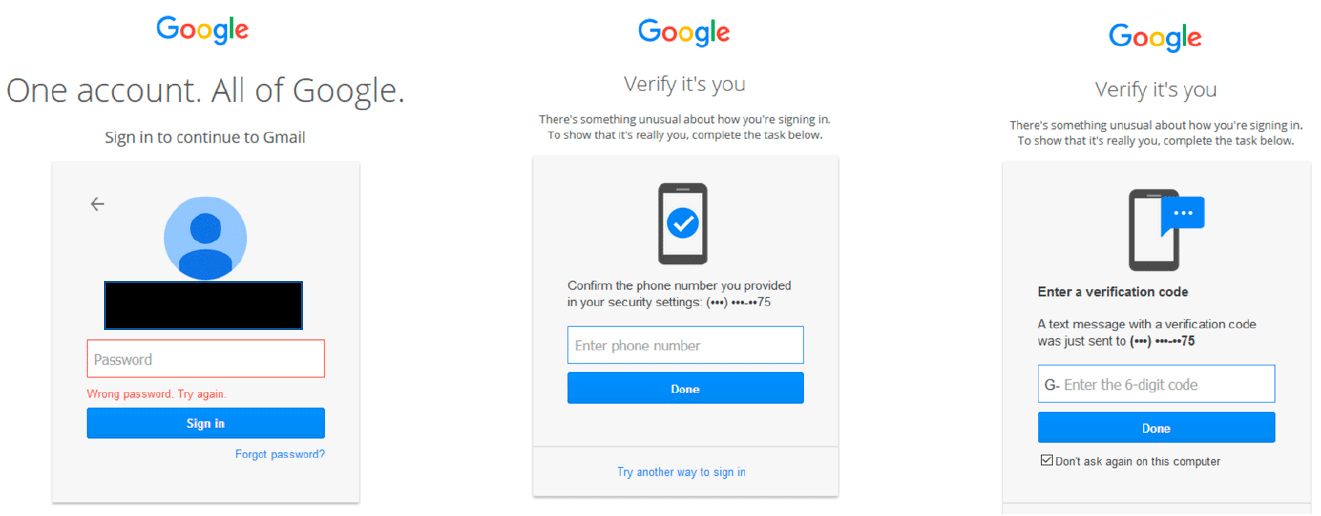
Нажав на фишинговую ссылку, жертва попадает на целевую страницу, которая выглядит как страница входа в аккаунт Google. После ввода пароля открывается страница с запросом на ввод кода 2FA. Все взломщики, которые получили доступ к учетной записи, достигли желаемого при помощи фишинга. Никаких особенно сложных технических приемов и изощренных атак не было.
Как не стать жертвой киберпреступников
Любой почтовый ящик можно взломать, если жертва проявит неосторожность и перейдет по фишинговой ссылке. Возможно, профессионалы при условии острой необходимости или крупного вознаграждения способны взломать учетку без фишинга, но в ходе исследования подобные методы не использовались. Конечно, здесь и сама выборка была не очень большой.
Чтобы защитить себя и родственников от подобных атак, специалисты рекомендуют использовать для 2FA аппаратный USB-ключ безопасности, а также быть внимательными — это стандартная рекомендация.
Предпринимают меры по защите пользователей и поставщики услуг электронной почты. Компания Google ввела дополнительную эвристику при логине пользователя. Также определяются и блокируются попытки автоматического входа в систему. К слову, после этих действий Google два сервиса по взлому, к которым ранее обращались исследователи, подняли цену на свои услуги вдвое.
Информационная безопасность операционных технологий
За последний год 90% компаний по всему миру хотя бы один раз столкнулись с внешним вторжением. При этом почти две трети организаций (63%) пережили не менее трех атак! Причиной тому стала в том числе пандемия, которая усложнила обеспечение ИБ операционных технологий.
- С какими угрозами чаще всего сталкиваются компании?
- Почему растет количество внутрисистемных нарушений безопасности?
- Как пандемия сказалась на конвергенции ИТ- и ОТ-сетей?
Зарегистрируйтесь, чтобы получить исследование о состоянии операционных технологий и информационной безопасности в 2021 г.
$(function () < setTimeout(function () < var arr = new Array( '#sd-wan', '#ebook-ztna', '#filialy', '#banner' ); var el = arr[Math.floor(Math.random() * (arr.length))]; //$(el).trigger('show.modal'); $(el).modal('show'); >, 3000); >)
11 Ноября 2021 17:58 11 Ноя 2021 17:58 |
ПоделитьсяСколько стоит взломать почту «Яндекса», Mail.ru и Gmail. Раскрыт прайс-лист известных хакеров
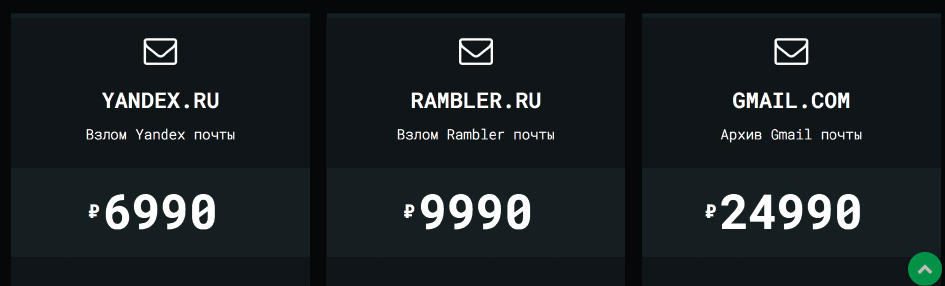
Эксперты ИБ-компании Trend Micro обнаружили прейскурант хакеров Void Balaur. За 5 тыс. руб. в 2020 г. они предлагали взломать ящик на Mail.ru, за 6 тыс. руб. на «Яндексе». Взлом аккаунта Google оценивался в 20 тыс. руб. В 2021 г. цены на многие услуги подскочили вдвое, плюс добавилась опция взлома Telegram за 150 тыс. руб. и суперзащищенного почтового сервиса Proton Mail за 50 тыс. руб.
Хакеры бесплатно не работают
Компания Trend Micro, разработчик ПО для информационной безопасности, опубликовала исследование деятельности крупной хакерской группировки Void Balaur. Экспертам Trend Micro удалось найти прейскурант, в котором расписаны цены на взлом популярнейших в России сервисов электронной почты.
Свой прайс-лист, по данным Trend Micro, члены Void Balaur предпочитают публиковать на русскоязычных форумах. Да и сайт хакерской группы, обнаруженный исследователями, оформлен на русском, с ценами в рублях.

Деньги — единственное, что интересует подавляющее большинство киберпреступников
Как оказалось, взлом Gmail-аккаунта силами участников группировки Void Balaur обойдется клиенту в 30 тыс. руб. Это самая дорогая позиция в «меню», видимо, потому, что профиль на Gmail открывает доступ к другим пользовательским сервисам Google.

Веб-сайт Void Balaur
Почтовый ящик на Mail.ru, напротив, не проделает дыру в кошельке заказчика. Его взлом оценивается в 5 тыс. руб., и это самая доступная услуга в прейскуранте. Проникновение в почту на «Яндексе» обойдется ненамного дороже – в 6 тыс. руб.
Цены постоянно растут
Обнаруженные Trend Micro расценки на услуги Void Balaur актуальны на 2020 г. По данным портала Bleeping Computer, хакеры из этой группировки следуют российскому (и общемировому) тренду роста цен на все. Они уже не готовы работать за приведенные в прейскуранте суммы.
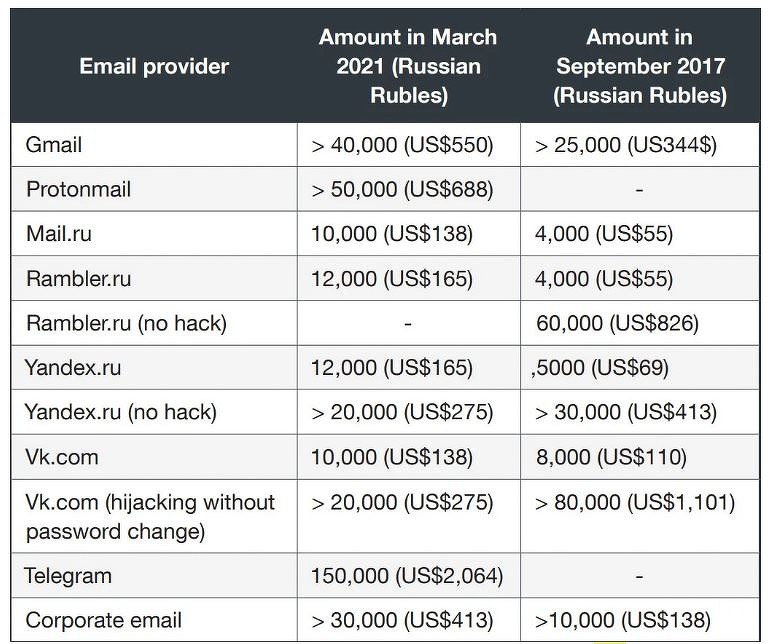
Новые тарифы Void Balaur
Еще в марте 2021 г. взлом аккаунта на Gmail подорожал до 40 тыс. Получение доступа к профилю на «Яндексе» или Mail.ru теперь стоит ровно вдвое дороже, чем в 2020 г. – 12 тыс. руб. и 10 тыс. руб. соответственно.
Безопасные сервисы не так уж и безопасны
С течением времени Void Balaur расширяют перечень предлагаемых услуг. Так, в прейскуранте за март 2021 г. есть возможность купить взлом почты на Proton Mail – одного из самых защищенных почтовых сервисов в мире. В России он подвергался блокировке в 2020 г. Получение такой услуги обойдется заказчику в немалые 50 тыс. руб. На эти деньги можно купить доступ к двум профилям «Вконтакте» и на сдачу заказать взлом ящика Mail.ru.
Но больше всего денег хакеры попросят за угон аккаунта в Telegram – очень популярного в России мессенджера Павла Дурова. Стоимость данной услуги составляет 150 тыс. руб. Не исключено, что по прошествии более полугода с момента публикации данного прейскуранта цены могли вырасти еще сильнее.
Не гнушаются хакеры из Void Balaur и кражей криптовалюты. По данным Trend Micro, Void Balaur регулярно создает фишинговые страницы, мимикрирующие под сайты криптобирж.

Поддельный сайт криптовалютной биржи
Хакеры заманивают туда пользователей, обманом заставляя вводить свои учетные данные, после чего получают доступ к их кошелькам и всему их содержимому.
Впечатляющий список жертв
Эксперты Trend Micro полагают, что Void Balaur работает с 2015 г. Реклама ее услуг впервые стала появляться в 2018 г. на русскоязычных форумах Darkmoney, Probiv, Tenec и Dublikat.
За семь лет существования Void Balaur ее жертвами стали более 3,5 тыс. человек по всему миру. Среди них как простые пользователи, так и правозащитники, журналисты, а также интернет-СМИ и сайты, освещающие политические новости.
Void Balaur также не прочь преследовать и более крупные цели. Хакеры успели атаковать бывшего главу разведывательного агентства, нескольких действующих министров, членов национального парламента в одной из восточноевропейских стран (название не раскрывается) и даже кандидатов в президенты.

Хакеры из Void Balaur наследили повсюду
С 2019 г. Void Balaur занимается продажей персональных данных россиян. В числе ее товаров есть паспортные дынные, сведения о судимости, кредитная история, остаток на счете в банке и выписки с него же. За деньги они даже могут предоставить информацию из базы ФНС, данные ГИБДД о штрафах и регистрации автомобиля и т. д.
С недавнего времени хакеры стали продавать еще и информацию, заимствованную у операторов связи – номера телефонов, записи разговоров и SMS, притом даже с указанием координат вышки связи, передавшей сигнал с мобильника жертвы в сеть. В зависимости от объема и типа информации хакеры продают сведения о россиянах за $21-124 (1500-8800 тыс. руб. по курсу ЦБ на 11 ноября 2021 г.).
Пока неясно, как хакеры получают эту информацию. Одно из объяснений – подкуп инсайдеров в телекоммуникационных компаниях. Еще одно – взлом ключевых инженеров и лиц, занимающих руководящие должности в различных российских телекоммуникационных компаниях. У Trend Micro есть тому доказательства.
К недавним «достижениям» хакеров эксперты относят атаки на белорусских политиков, датированные сентябрем 2020 г. С этого месяца и вплоть до августа 2021 г. Void Balaur преследовали членов совета директоров и исполнительных директоров крупной российской корпорации, а также членов их семей. Название корпорации в отчете не приводится.