
Hacktool:Win32/AutoKMS: что за вирус, как удалить
С недавних пор некоторые пользователи компьютерных систем начали замечать присутствие в системе неизвестного процесса Hacktool:Win32/AutoKMS. Что это такое на самом деле, многие даже не догадываются, считая программу неким активатором. Увы, никакого отношения к утилите KMS этот процесс не имеет.
Hacktool:Win32/AutoKMS: что это?
Оговоримся сразу и бесповоротно: не стоит путать эту угрозу с известным приложением KMSAuto Net (иногда его называют Auto KMS Activator), которое было разработано компанией MSFree Inc. для быстрой регистрации программных продуктов Microsoft. Конечно, со своей стороны и эта утилита является незаконной, поскольку способна генерировать ключи для регистрации Windows или MS Office (это обычное компьютерное пиратство). Но она не идет ни в какое сравнение с Hacktool:Win32/AutoKMS. Что это такое, сейчас и посмотрим.
Пользователи, которые приобретают стационарные компьютерные терминалы или ноутбуки с уже.

На самом деле это довольно опасный вирус-троян, который может доставить пользователю много хлопот. Но определить его присутствие в системе достаточно просто.
Hacktool:Win32/AutoKMS (активатор): природа воздействия вируса на систему и пользовательские данные
Этот троян действует по типу вирусов, которые принято называть угонщиками браузеров. Как правило, первым симптомом заражения является изменение стартовой страницы во всех установленных в системе веб-браузерах, постоянное перенаправление на небезопасные или потенциально опасные сайты, а также невозможность использования поисковых систем вроде Google или Yahoo!.
Но только этим вред, наносимый системе, не ограничивается. После проникновения в компьютер начинается внедрение не только на системном уровне. Происходит активное считывание пользовательских данных, где предпочтение отдается регистрационным логинам и паролям, которые хранятся в незашифрованном виде. Также могут пострадать и данные владельцев банковских карт и счетов.
Мало кто из пользователей знает, что это за программа — Runtime.
Такова программа Hacktool:Win32/AutoKMS. Что это: троян, шпион или вор? Как оказывается, и то, и другое, и третье. Кстати, проявление активности может привести пользователя зараженной системы еще и на некий сайт, где говорится о том, что у юзера на компьютере были вирусы, программа разработчика их удалила, а Hacktool:Win32/AutoKMS – активатор вылеченной программы – является единственным средством восстановления регистрации пострадавшего приложения. Абсолютная ложь!
Удаление при помощи классического антивирусного сканера
Но займемся вопросом устранения угрозы. Первое, что приходит на ум, это использование установленного в системе или портативного антивирусного сканера. К сожалению, помогает это не всегда. Например, судя по отзывам пользователей, даже самые продвинутые продукты Dr. Web ничего не находят, а Microsoft Security Essential и вовсе зависает.

В этом случае нужно проверять еще не загруженную систему. И сделать это можно при помощи дисковых программ вроде Kaspersky Rescue Disk, которые запускаются до старта Windows. Их можно записать на обычную флэшку или оптический диск, после чего установить для них приоритет загрузки в настройках BIOS.
Использование узконаправленных утилит
На просторах Интернета нередко можно встретить советы по поводу того, что Hacktool:Win32/AutoKMS удалить можно исключительно при помощи специально разработанных для этого программ.
Click-to-Run — что это? Это технология потоковой передачи и.

В большинстве случаев предлагается использование программ вроде YAC Anti-Malware Free и ей подобных. С этим еще можно согласиться. Но, когда предлагается скачать и установить приложение Win32/AutoKMS virus Removal Tool, тут точно задумаешься. Некоторые, конечно, «ведутся» на такие уловки. И в результате получают установку SpyHunter, который, быть может, вирус и удалит (правда, только после полной регистрации), но вот от самой программы впоследствии неискушенному в познаниях пользователю избавиться будет очень сложно (без специальных знаний практически невозможно). Так что лучше заняться удалением угрозы вручную, тем более сделать это достаточно просто.
Удаление угрозы вручную
Первым делом следует использовать раздел программ и компонентов в стандартной «Панели управления», загрузив систему в безопасном режиме. Не ожидайте, что там вирус будет показан под своим изначальным именем. Вместо этого отсортируйте установленные программы по дате.

Как правило, здесь будет показано несколько компонентов, от которых и нужно избавиться. Это:
- Search Snacks;
- Search Protect;
- HighliteApp;
- Fre_Ven_s Pro 23;
- FLV Player (remove only);
- PassShow;
- Coupon Server;
- TidyNetwork;
- V-bates 2.0.0.440;
- MyPC Backup.
Имейте в виду, что MyPC Backup и FLV Player не имеют ничего общего с официальными утилитами. Как уже понятно, все это нужно немедленно удалить. После этого, записав названия удаляемых компонентов и имя самого вируса, нужно войти в редактор системного реестра (regedit в консоли «Выполнить») и использовать поиск, с последующим удалением всего найденного. Если был установлен вышеупомянутый плеер, а пользователь удаляет из реестра связанные с ним ключи, лучше так и поступить. Сам плеер является бесплатным. Скачать его и установить заново проблемой не является.
Но для лучшего эффекта можно воспользоваться программой iObit Uninstaller, которая имеет в своем арсенале средств модуль мощного сканирования, применение которого избавит пользователя от редактирования реестра и поиска остаточных файлов на винчестере. Только при удалении результатов поиска нужно задействовать дополнительно строку уничтожения файлов.

В браузерах следует удалить некоторые активные надстройки. В случае с Chrome это SupraSavings. Даже в таком, казалось бы, защищенном продукте, как Mozilla Firefox, этот вирус тоже может оставлять свои следы. Тут нужно обратить внимание на расширение UNiDealsa, которое тоже нужно деинсталлировать. В других браузерах удаление расширений выглядит почти аналогично, изменяется только внешний вид разделов.

Разновидности вируса
Таков вирус Hacktool:Win32/AutoKMS. Что это такое, наверное, уже стало понятно. Но только этим дело не ограничивается. Надо быть начеку, поскольку сама угроза может иметь несколько разновидностей, самые известные из которых следующие: Hacktool Win32/KeyGen, Suspicious_Gen4.ATNVF, Malware.Packer.Gen, HackKMS.C, Артемис! A0E4F5BCD5AF и другие.

Пользователи, которые приобретают стационарные компьютерные терминалы или ноутбуки с уже установленной системой и сопутствующими программными продуктами, нередко сталкиваются с тем, что в «Диспетчере задач» постоянно виден активный работающий .

Мало кто из пользователей знает, что это за программа — Runtime Broker, и чаще всего они узнают о ее существовании, когда начинает зависать компьютер. Тогда, открывая «Диспетчер задач», они видят, что потребление ресурсов этим процессом .

Click-to-Run — что это? Это технология потоковой передачи и виртуализации Microsoft, которая сокращает время, необходимое для установки Office, и позволяет запускать несколько версий на одном компьютере. Технология потоковой передачи позволяет .

Что такое «Крек» и можно ли им пользоваться, будет рассмотрено в данной статье. Также в конце будут даны советы, как обезопасить свой компьютер от проникновения в систему вирусного программного обеспечения.

Процессы обеспечивают работу компьютера в том виде, в котором он у вас находится. Некоторые из них лучше не трогать, в то время как другие можно отключить, дабы сэкономить ресурсы компьютера, тем самым повысив его производительность. В статье мы .
«Система имеет проблемы с активацией»: возможные причины проблемы, способы ее решения. Достоинства программы KMSAuto, алгоритм ее применения, устранение возможных ошибок, мешающих активации. Как сбросить активацию? Особенности активации «Виндовс 10». Что делать при возникновении проблем?

I love you — вирус, вошедший в Книгу рекордов Гинесса со статусом самого разрушительного вредоносного программного кода в мире.

Как известно, многих пользователей, особо не сведущих в системных процессах Windows, появление непонятных модулей в том же «Диспетчере задач», если не пугает, то озадачивает, достаточно сильно. Одним из таких процессов является igfxtray.exe. Что это такое, из рядовых юзеров мало кто себе представляет.

Все программное обеспечение, которое приобретается официально, нуждается в активации для полнофункциональной работы. Что такое активация, как она выполняется, какие нужно для этого соблюсти условия — вот основные вопросы, которыми задается большинство пользователей ПК.

Итак, сегодня речь пойдет о насущной проблеме большинства пользователей компьютеров — активации операционной системы.
НАШ БЛОГ
Актуальные и полезные
статьи и новости
из мира IT.

Удаление вируса Hacktool:Win32/AutoKMS с компьютера
Категория: windows
Дата публикации: 2022-04-08

Опубликовано Mikhail_it1

0
Приложение «активатор».
Под рассматриваемым названием чаще всего подразумевается специальное ПО для пиратской активации Windows или MS Office. Методы его удаления достаточно просты.
В данном варианте рассматривается программное обеспечение для пиратских активаций. Например, MS Office. Это программное обеспечение удалить несложно.
Системный способ удаления.
В рассматриваемом приложении присутствуют встроенные средства для удаления изменённых данных. Чтобы воспользоваться ими, проделайте следующее:
Для того чтобы удалить вредоносное ПО. Открываем приограмму из картинки ниже и выбираем файл удаления. Переходим во вкладку «Утилиты», после чего нажимаем «Сброс состояния невалидная система»:

Далее откроется окно, в котором говорится, что файлы лицензий будут удалены. Нажимаем «Да»:

После этого начнётся процесс удаления.

Завершив удаление, нужно перейти в «Настройки» и нажать на кнопку «Удалить KMS»:

В завершении выполняемых действий, закрываем приложение и удаляем данные из файловой системы, при помощи сочетания клавиш Shift+Del:

Утилита KMSCleaner.
Для удобства можно скачать портативную версию программы, которая не требует установки, а просто запускается из папки. Открываем нужный файл в соответствии с разрядностью системы:

После открытия программы нажимаем на «Delete KMS-Service and cleaning system»:

Дождитесь завершения процесса, после чего перезагрузите компьютер:

Этот метод решения эффективен, если не помог способ выше.
Троянское вредоносное ПО.
Удалить софт троян тяжелее, чем предыдущее вредоносное ПО, но так или иначе сделать это можно.
Антивирусы.
Для примера воспользуемся программой AdwCleaner.
Скачиваем программу, после чего её можно запустить сразу без установки:

При открытии программы соглашаемся с лицензией:

После этого запускаем проверку:

По окончании проверки программа укажет в каком файле найдена угроза, после чего следует поместить этот файл в «Карантин»:

Появится уведомление о том, что процессы работы этой программы, после помещения в карантин будут прекращены. Нажимаем «Продолжить»:

Для полноценного завершения устранения угрозы, в меню слева откройте вкладку «Карантин» и очистите его:

Выделите фалы, которые хотите удалить, после чего нажмите на соответствующую кнопку:

Завершив удаление перезагрузите компьютер.
LiveCD.
Если запустить ситуацию, то вредоносное программное обеспечение может проникнуть в систему глубже и антивирус может уже не помочь. Тем не менее решить эту проблему можно при помощи данной портативной версии ОС, которая имеет средства борьбы с заражением.
Образ системы нужно записать на флешку. Для правильного создания используйте следующие настройки:

После подготовки флешки, запускаемся с неё через BIOS:

После чего должна запуститься система из флешки, В наборе Hiren’s BootCD PE есть несколько программ. В данном примере, понадобится Kaspersky Virus Removal Tool. Для того чтобы его запустить проходим такой путь: «Utilities» – «Security» – «Antivirus».

После запуска, соглашаемся с условиями соглашения:

В следующем окне недостаточно стандартных настроек, поэтому переходим по ссылке «Изменить параметры»:

В открывшемся окне выделяем «Системный раздел» и нажимаем «ОК»:

Возвращаемся в предыдущее окно и начинаем проверку:

Данный антивирус сам помещает найденные угрозы в карантин, для того чтобы получить к нему доступ, нажмите на соответствующую кнопку в меню выше:
Выберите угрозу и нажмите на кнопку «Удалить».

Выберите угрозу и нажмите на кнопку «Удалить».

После чего выключите компьютер, достаньте флешку и запустите компьютер.
Ручное удаление.
Если ни тот, ни другой способ не помогли решить проблему можно попробовать удалить угрозу вручную.
Откройте окно «Выполнить», впишите в него appwiz.cpl и нажмите «ОК»:

После запуска «Приложения и компоненты», найдите одну из перечисленных позиций:
Если обнаружите одну из таких записей, выделите её и нажмите «Удалить»:

Если данный шаг не помог и при попытке деинсталляции появляется ошибка, воспользуйтесь например, Revo Uninstaller.

Деинсталляция программы-маскировки – только половина дела, дальше надо стереть её остатки, скрытые в глубине файловой системы. Делать это рекомендуется в «Безопасном режиме» загрузки Windows:

Обычно такие вирусы размещают свои файлы в папке «Temp» системы, поэтому необходимо удалить содержимое:

Далее откройте директорию C:\ProgramData и проверьте на наличие подозрительных файлов. Если обнаружите такие, то удалите сочетанием клавиш Shift+Del:

Также ещё одним способ решения проблемы может стать точка восстановления, если она была создана:

Удалить вирус вручную не так-то и просто, однако иногда это единственный вариант решения проблемы.

0
Что за программа HackTool: Win32/Autokms?
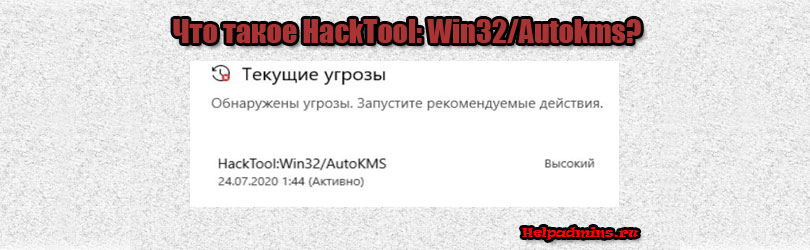
С данным “якобы вирусом” может столкнуться практически каждый пользователь операционной системы Windows. В один прекрасный момент встроенный антивирус – Защитник Windows может сообщить об обнаружении угрозы под названием HackTool:Win32/Autokms либо HackTool:MSIL/AutoKMS.I!MTB. Что же это такое и так ли опасно, как об этом можно прочитать на большинстве сайтов?
Активация Windows и/или Microsoft Office
С давних времен на просторах СНГ так уж повелось, что платить деньги за программное обеспечение является не самой удачной идеей. В связи с этим отечественные программисты стали придумывать обходные пути, позволяющие пользоваться приложениями без покупки. Одним из таких обходных решений и является HackTool:Win32/Autokms он же HackTool:MSIL/AutoKMS.I!MTB.
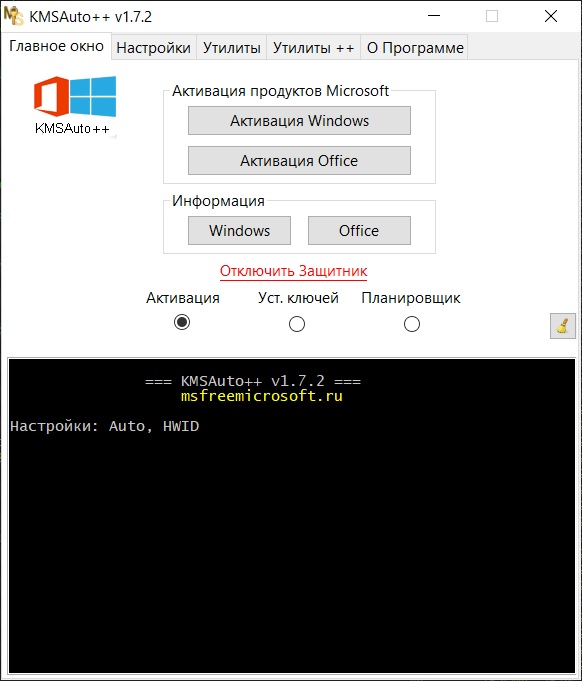
Программа – активатор для Windows и Microsoft Office
Именно благодаря ему, а точнее приложению KMS Auto миллионы пользователей по всему миру могут пользоваться операционной системой Windows, а также офисным пакетом Microsoft Office совершенно бесплатно.
Естественно компании – производителю, а именно Microsoft, это не понравилось, и они начали вносить приложение KMS Auto в перечень вредоносных сигнатур для своих антивирусов. И именно по этой причине защитник Windows так яростно пытается сообщить Вам про вирус и удалить его из системы.
Нужно ли удалять?
Нет, удалять и перемещать в карантин HackTool: Win32/Autokms не стоит, так как это не вирус, а программа – активатор вашей Windows, а также офисного пакета Microsoft Office (при его наличии).
Лучше добавить его в исключения (разрешить) на своем ПК, чтобы исключить дальнейшие срабатывания на него встроенного антивируса.
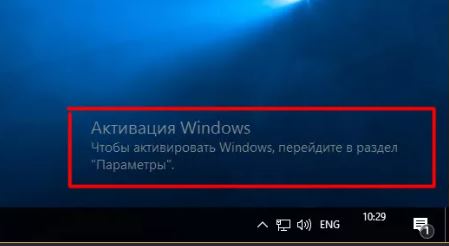
Сообщение про активацию Windows
Удаление HackTool:MSIL/AutoKMS.I!MTB приведет к тому, что в ближайшее время начнет отображаться сообщение о необходимости активации вашей Windows и/или офисного пакета Microsoft Office.
Лучшая благодарность автору — репост к себе на страничку:
Удалить HackTool:win32/AutoKMS
Предоставить: 

Что можно сказать о HackTool:Win32/AutoKMS
Если установленное антивирусное программное обеспечение идентифицирует что-то под названием HackTool:Win32/AutoKMS, ваш компьютер, возможно, имеет общий троян в нем. Это можно сказать, что троян не является незначительной инфекцией. Троянцы могут открыть бэкдоры для других вредоносных программ, чтобы войти в вашу машину, украсть ваши данные и привести к инфекции вымогателей, если он не устранен.
Мы считаем, что причина, по которой вы читаете это, заключается в том, что HackTool:Win32/AutoKMS находится в вашем приложении для удаления вредоносных программ, и вы должны избавиться от него как можно скорее. Если нет анти-вредоносной программы установлено программное обеспечение, было бы сложно для вас, чтобы заметить присутствие трояна. К тому времени, когда инфекция станет заметной, ваши данные, возможно, были украдены, ваши файлы стерты или взяты в заложники.
Поведение угроз
Этот инструмент пытается активировать незарегистрированную копию программного обеспечения Майкрософт.
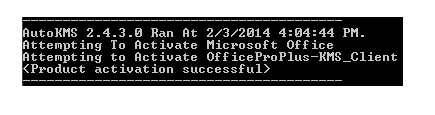
Он показывает следующее сообщение: Он падает AutoKMS.log в ваш компьютер. Этот файл содержит следующий текст:
—————————————-
АвтоКМ 2.4.3.0 побежал на.
Попытка активации Microsoft Office
Попытка активировать OfficeProPlus-KMS_Client
—————————————-
Он также создает задачу так, что инструмент работает каждый день в то же время.
Следует отметить, что типичный способ получить троянов является загрузка пиратского контента или ввод сомнительных страниц репутации, а также путем открытия вредоносных писем. Мы рекомендуем вам изменить манеры просмотра после удаления HackTool:Win32/AutoKMS, если вы считаете, что ваша машина подобрала загрязнения из-за них.
HackTool:Win32/AutoKMSspread способами
Такого рода загрязнения часто являются результатом попытки загрузить торренты для защищенного авторским правом контента. Надо сказать, что любой человек может загрузить что-нибудь на торрент-сайты, и это не трудно для мошенников, чтобы скрыть свое вредоносное программное обеспечение, как эпизоды ТВ-шоу, фильмы или другой контент, особенно если это хорошо известно в то время.
Кроме того, инфекция вошла через файл, прикрепленный к зараженной электронной почте. Отправители этих писем используют известные названия организаций, чтобы звучать более законно. Они обычно просят, чтобы прилагаемый файл был открыт по любой причине. Достаточно открыть вредоносный файл, и вредоносная программа может начать делать то, для чего она была разработана.
Является ли HackTool:win32/AutoKMS опасным
Известные программы удаления вредоносных программ, такие как Kaspersky, ESET, Malwarebytes, TrendMicro, Windows Defender используют имя HackTool:Win32/AutoKMS для обнаружения общих троянов. Кроме того, выявление того, что есть троян на вашем компьютере, имя обнаружения на самом деле не раскрывать много о влиянии угрозы на ваш компьютер, так что определение того, ваша машина находится в реальной опасности является сложным. Тем не менее, возможно, вам придется иметь дело с принятой информации или файлов. В самом начале, вы вряд ли заметите что-нибудь не совсем правильно, поскольку он работает в фоновом режиме, и это тревожная вещь.
Кроме того, троян может также позволить больше вредоносных программ, чтобы попасть, таким образом, вы не должны оставлять троян без присмотра.
Способы удаления HackTool:Win32/AutoKMS
Поскольку вы оказались на этой странице, мы предполагаем, что ваше установленное программное обеспечение для борьбы с вредоносными программами обнаруживает HackTool:Win32/AutoKMS. Даже если он способен обнаружить его, он может бороться с HackTool:Win32/AutoKMS ликвидации. Вы не могли бы иметь мало выбора, кроме как заботиться о HackTool:Win32/AutoKMS ликвидации вручную, если нет другого программного обеспечения удаления вредоносных программ, которые могут избавиться от трояна. Это также может быть ложная ситуация обнаружения, а это означает, что HackTool:Win32/AutoKMS ложно обнаружен.
Offers
Скачать утилиту to scan for HackTool:Win32/AutoKMS Use our recommended removal tool to scan for HackTool:Win32/AutoKMS. Trial version of provides detection of computer threats like HackTool:Win32/AutoKMS and assists in its removal for FREE. You can delete detected registry entries, files and processes yourself or purchase a full version.
More information about SpyWarrior and Uninstall Instructions. Please review SpyWarrior EULA and Privacy Policy. SpyWarrior scanner is free. If it detects a malware, purchase its full version to remove it.
Quick Menu
- шаг 1. Удалите HackTool:Win32/AutoKMS, используя безопасный режим с поддержкой сети.
- Удалить HackTool:Win32/AutoKMS из Windows 7/Windows Vista/Windows XP
- Удалить HackTool:Win32/AutoKMS из Windows 8/Windows 10
- Удалить HackTool:Win32/AutoKMS из Windows 7/Windows Vista/Windows XP
- Удалить HackTool:Win32/AutoKMS из Windows 8/Windows 10
шаг 1. Удалите HackTool:Win32/AutoKMS, используя безопасный режим с поддержкой сети.
- Windows 8/8.1/10
- Windows XP/7/Vista
Удалить HackTool:Win32/AutoKMS из Windows 7/Windows Vista/Windows XP
- Нажмите кнопку Пуск и выберите пункт Завершение работы.
- Выберите Перезагрузка и нажмите кнопку ОК.
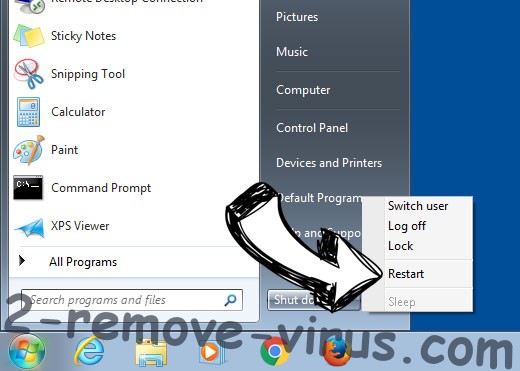
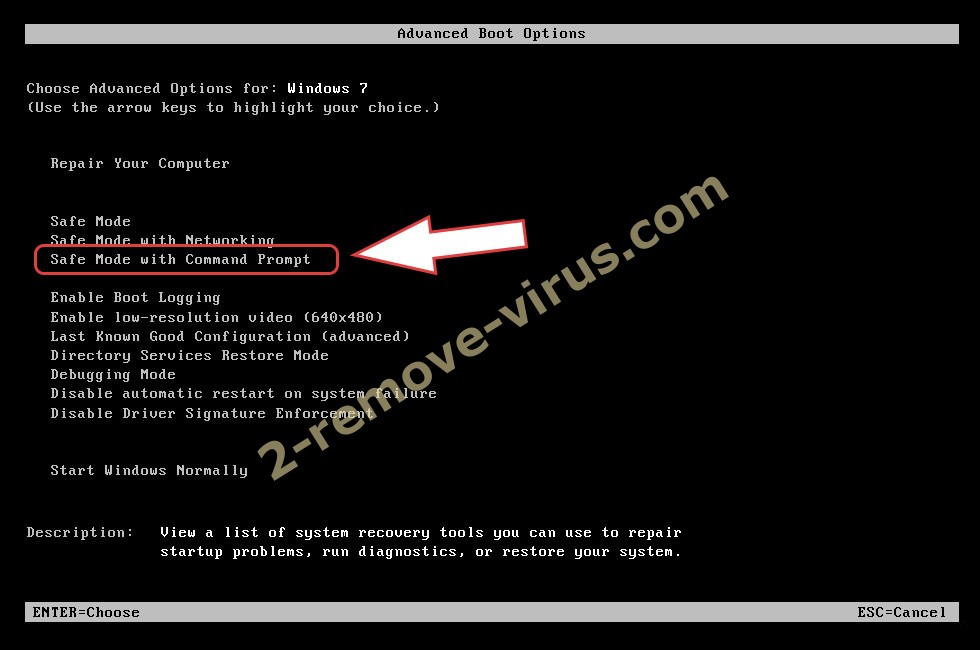
- Начните, нажав F8, когда ваш компьютер начинает загрузку.
- В разделе Дополнительные варианты загрузки выберите безопасный режим с поддержкой сети.
- Откройте браузер и скачать anti-malware утилита.
- Используйте утилиту для удаления HackTool:Win32/AutoKMS
Удалить HackTool:Win32/AutoKMS из Windows 8/Windows 10
- На экране входа в систему Windows нажмите кнопку питания.
- Нажмите и удерживайте клавишу Shift и выберите Перезапустить.
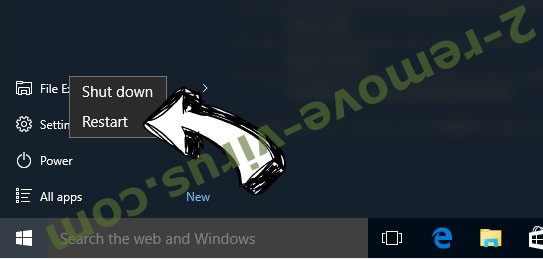
- Перейти к Troubleshoot → Advanced options → Start Settings.
- Выберите Включить безопасный режим или безопасный режим с поддержкой сети в разделе Параметры запуска.
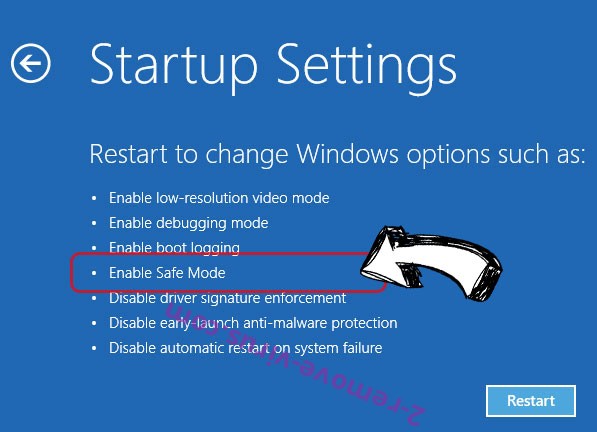
- Нажмите кнопку Перезагрузка.
- Откройте веб-браузер и загрузите средство для удаления вредоносных программ.
- Используйте программное обеспечение для удаления HackTool:Win32/AutoKMS
шаг 2. Восстановление файлов с помощью восстановления системы
- Windows 8/8.1/10
- Windows XP/7/Vista
Удалить HackTool:Win32/AutoKMS из Windows 7/Windows Vista/Windows XP
- Нажмите кнопку Пуск и выберите Завершение работы.
- Выберите Перезагрузка и OK
- Когда ваш компьютер начинает загрузку, нажмите клавишу F8 несколько раз, чтобы открыть дополнительные параметры загрузки
- Выберите команду из списка.
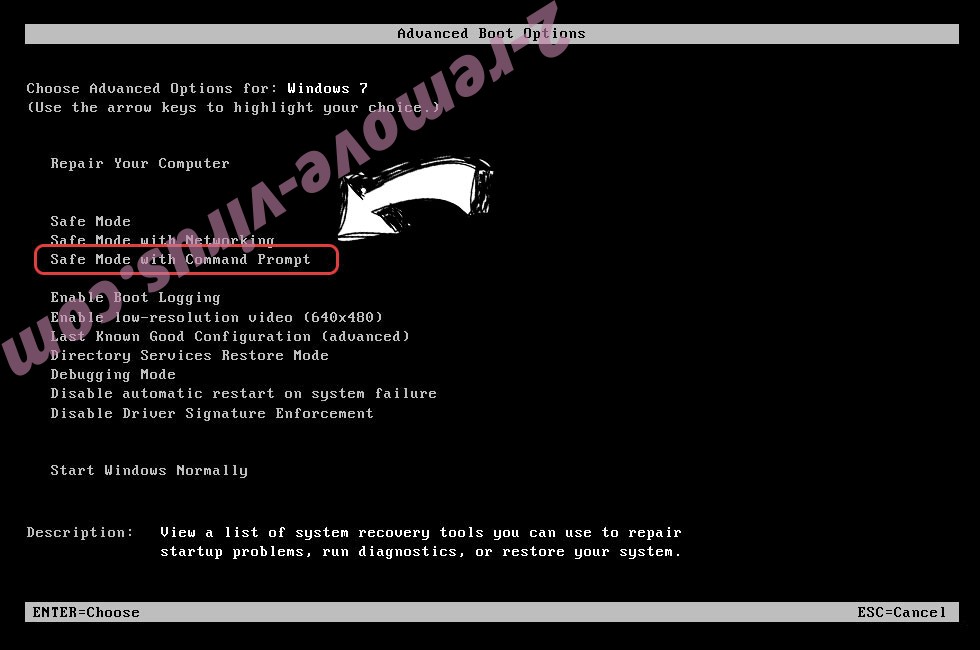
- Введите cd restore и нажмите Enter.
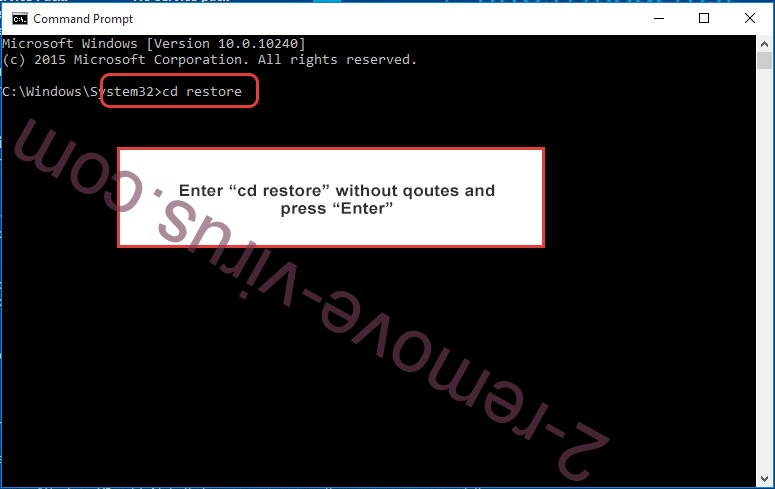
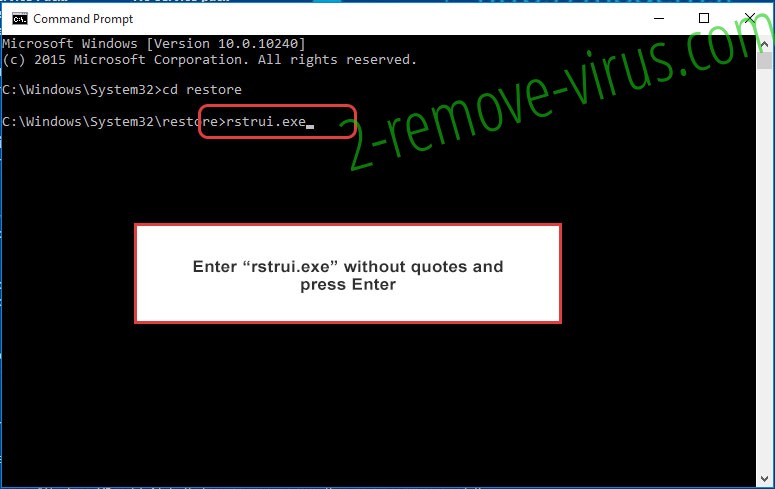
- Введите rstrui.exe и нажмите клавишу Enter.
- В новом окне нажмите Далее и выберите точку восстановления до инфекции.
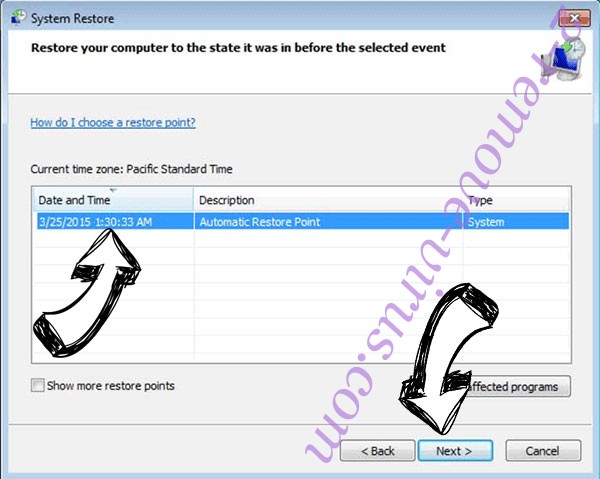
- Снова нажмите кнопку Далее и нажмите кнопку Да, чтобы начать восстановление системы.
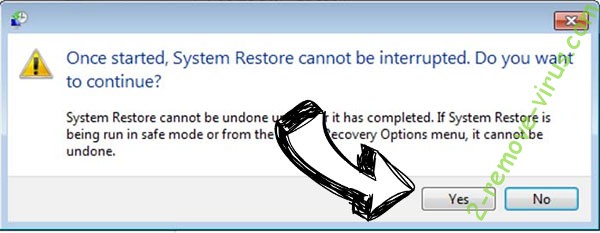
Удалить HackTool:Win32/AutoKMS из Windows 8/Windows 10
- Нажмите кнопку питания на экран входа Windows.
- Нажмите и удерживайте клавишу Shift и нажмите кнопку Перезапустить.
- Выберите Устранение неисправностей и перейдите дополнительные параметры.
- Выберите Командная строка и выберите команду Перезапустить.
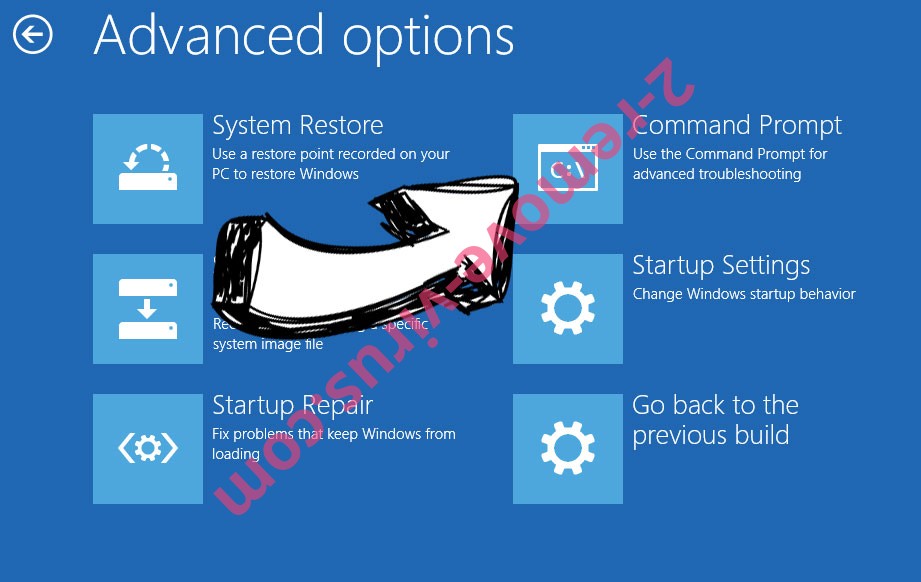
- В командной строке введите cd restore и нажмите Enter.
- Введите rstrui.exe и нажмите Enter еще раз.
- Нажмите кнопку Далее в окне Восстановление системы.
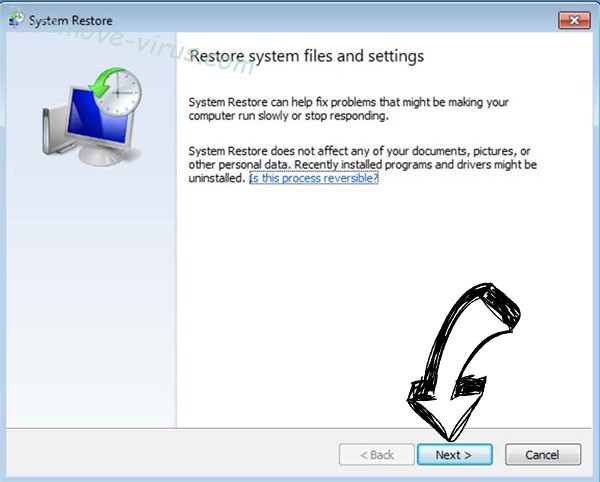
- Выберите точку восстановления до инфекции.
- Нажмите кнопку Далее, а затем нажмите кнопку Да, чтобы восстановить систему.
Incoming search terms: